 vulnérabilité

Comment un serveur industriel peut-il être piraté via son GPU sans laisser de traces ? Une attaque aussi complexe, essentiellement théorique, s’appuierait généralement sur des vulnérabilités matérielles. Il ne s’agit même pas ici de défauts de conception au niveau du matériel lui-même, mais plutôt de particularités liées à son fonctionnement, parfois au niveau physique. Un article récent rédigé par des chercheurs canadiens de l’Université de Toronto présente GPUThor, une nouvelle attaque de type Rowhammer plus efficace qui exploite précisément ce type de comportement matériel dans la mémoire vidéo.
Rowhammer et les cartes graphiques
GPUThor s’appuie sur l’idée à l’origine de l’attaque initiale contre la mémoire vive (RAM), présentée pour la première fois en 2014 dans l’étude Rowhammer. Rowhammer et toutes les attaques du même type reposent sur une réalité simple : les cellules de mémoire ne sont pas totalement isolées les unes des autres. Des accès répétés (hammering) à une même ligne de cellules peuvent, dans certaines conditions, corrompre les données (c’est-à-dire inverser des bits) dans les lignes voisines. Une fois que cet effet est confirmé comme étant possible, il ne reste plus qu’à trouver un moyen de l’exploiter à des fins malveillantes, par exemple en provoquant un déni de service, voire en exécutant du code arbitraire.
Alors, quel rôle les serveurs et les accélérateurs graphiques jouent-ils dans tout cela ? Le développement fulgurant des technologies d’intelligence artificielle s’est accompagné d’une forte augmentation de la demande en matériel capable d’exécuter un grand nombre de calculs parallèles et similaires. Et les accélérateurs intégrés aux cartes graphiques destinées aux jeux vidéo sont parfaitement adaptés à ce type de charge de travail. Les fournisseurs de services cloud qui louent des accélérateurs graphiques à tout un chacun constituent donc une cible de choix pour les attaques de type Rowhammer. Le scénario hypothétique se présente comme suit : un pirate informatique achète l’accès à un processeur graphique et s’en sert pour tenter de compromettre l’ensemble de l’infrastructure du fournisseur. C’est précisément pour cette raison que les attaques visant la mémoire vidéo continuent de susciter un intérêt particulier chez les chercheurs.
Comment fonctionne l’attaque GPUThor ?
Au printemps de cette année, trois nouveaux rapports ont été publiés, chacun décrivant une attaque différente visant les accélérateurs Nvidia équipés d’une mémoire GDDR6. Ces trois études ont donné des résultats assez modestes : c’est lorsque la cible était une carte graphique grand public que les dégâts étaient les plus importants, tandis que les attaques contre un accélérateur industriel tel que le Nvidia A6000 se sont révélées bien moins efficaces. De plus, aucune de ces attaques n’a fonctionné lorsque la protection mémoire ECC (code de correction d’erreurs) était activée.
GPUThor examine également la possibilité de pirater les anciens accélérateurs Ampere de Nvidia équipés d’une mémoire GDDR6 : les chercheurs ont étudié les modèles A4000, A4500, A5000 et A6000. Toutefois, l’efficacité de cette nouvelle méthode, mesurée par le nombre de cellules dont les données ont été modifiées de force, est nettement supérieure. Les chercheurs affirment également que cette technique pourrait aussi être appliquée à des accélérateurs plus récents, du moins en théorie.
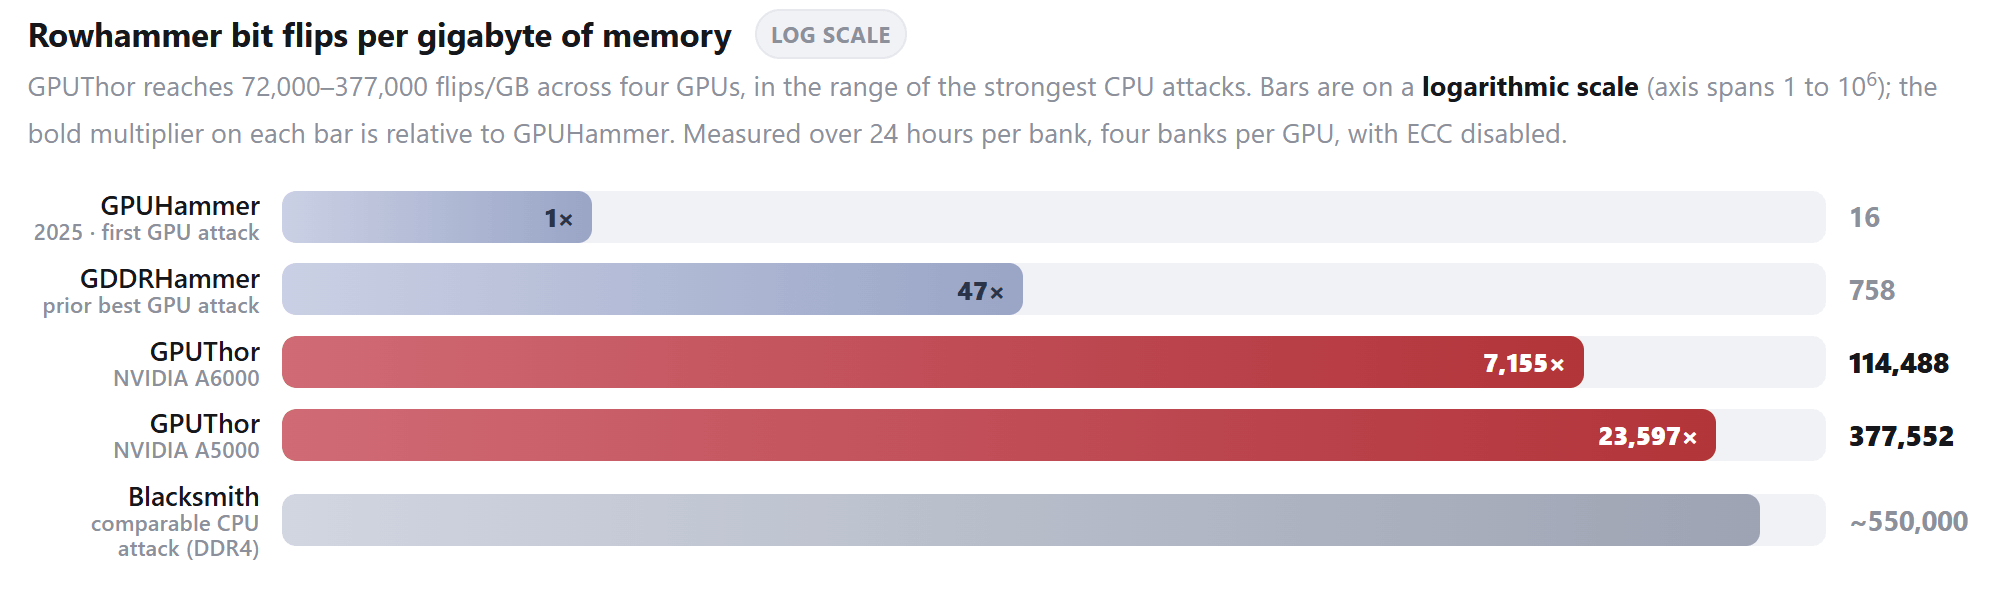
Efficacité de GPUThor par rapport aux attaques précédentes. Source
Comment ces résultats ont-ils été obtenus ? Le mécanisme de défense standard contre les attaques de type Rowhammer s’appelle « Target Row Refresh » (TRR) et a fait l’objet d’une étude approfondie de la part des chercheurs canadiens. Il s’avère que, si le mécanisme TRR détecte des tentatives d’accès répétées, il force l’actualisation des cellules voisines, ce qui rend la corruption des données difficile, voire impossible. Les pirates informatiques tentent généralement de contourner le mécanisme TRR en accédant à des cellules de façon aléatoire, ce qui sème la confusion dans le système de défense et réduit son efficacité. Les chercheurs ont découvert que, sur les cartes Nvidia Ampere, le mécanisme TRR ne se déclenche qu’une fois tous les 72 cycles d’actualisation des cellules de mémoire. Forts de cette découverte, ils ont mis en place un schéma d’accès irrégulier, en ciblant les cellules visées de manière bien plus intensive qu’auparavant. Résultat : par rapport à l’attaque GDDR originale, connue sous le nom de « GPUHammer » et servant de référence, GPUThor s’avère environ 7 000 à 23 000 fois plus efficace.
Résultats et perspectives
La combinaison de ce mode d’attaque plus agressif avec d’autres améliorations a permis d’obtenir entre 72 000 et 377 000 inversions de bits par gigaoctet. Les premières variantes de Rowhammer n’en atteignaient que quelques centaines au mieux. Cela a permis aux chercheurs d’obtenir des erreurs de deux, voire de trois bits. La protection ECC corrige facilement une erreur sur un seul bit, mais pas une erreur sur deux bits.
Cette nouvelle méthode met également en évidence les dégâts concrets qu’une attaque de type Rowhammer pourrait causer : des accès répétés à la mémoire vidéo à l’aide de GPUThor provoquent un déni de service. L’accélérateur redémarre dans un premier temps, ce qui entraîne une perte de données, puis signale à l’administrateur qu’il doit être remplacé.
Malgré ces résultats de recherche impressionnants, les attaques GPUThor ne réussissent pas. D’une part, les chercheurs n’ont pas réussi à démontrer l’exécution de code arbitraire à la suite d’une corruption des données, bien qu’ils affirment que cela est possible même lorsque la technologie ECC est activée. D’autre part, une attaque des milliers de fois plus efficace laisse entrevoir la possibilité théorique de compromettre également des accélérateurs plus récents, mais cette hypothèse reste pour l’instant à prouver.
Malgré tout, les chercheurs canadiens ont démontré que les attaques Rowhammer visant les accélérateurs graphiques recèlent encore un potentiel inexploité. Il ne serait pas surprenant que de futures recherches mettent en évidence des attaques similaires visant des appareils bien plus sophistiqués, jusqu’alors considérés comme très résistants à ce type d’attaques.
 Conseils