Un rançongiciel est un logiciel malveillant qui s'empare de vos fichiers ou de votre appareil et les retient en otage jusqu'à ce que vous payiez. Il ne vole pas votre ordinateur, il verrouille la porte et vous facture la clé.
Qu'est‑ce qu'une attaque par rançongiciel, au fond, et comment l'empêcher ? Voici comment ces attaques se déroulent, ce qu'elles peuvent faire et comment vous protéger en devenant une cible beaucoup plus difficile.
- Le rançongiciel est un logiciel d'extorsion qui chiffre des fichiers, verrouille des appareils ou exfiltre des données jusqu'au paiement d'une rançon.
- La plupart des infections commencent par du hameçonnage, des téléchargements malveillants, des mots de passe volés ou des logiciels non mis à jour.
- Les attaquants modernes copient souvent les données avant de chiffrer, donc les sauvegardes seules ne suffisent parfois pas à réparer les dégâts.
- Payer est rarement la bonne solution ; le déchiffrement peut échouer et les données volées peuvent être divulguées malgré tout.
- Des sauvegardes isolées, des mises à jour rapides, une bonne sécurité des comptes et un logiciel de sécurité réduisent fortement le risque.
- Si un appareil est infecté, déconnectez‑le immédiatement et conservez la note de rançon comme preuve.
Qu'est‑ce qu'un rançongiciel en cybersécurité ?
En cybersécurité, la définition est simple : un rançongiciel (ransomware) est un logiciel malveillant conçu pour l'extorsion. Il bloque l'accès aux fichiers ou à un appareil, généralement via le chiffrement, et exige un paiement. Beaucoup de variantes exfiltrent d'abord les données, ce qui en fait aujourd'hui l'une des menaces les plus graves.
Le terme combine « ransom » et « software » et décrit autant un modèle économique que le type de programme. Alors qu'une menace comme un spyware tire profit de rester cachée, un rançongiciel ne rapporte que lorsque la victime sait que ses fichiers sont verrouillés et comprend ce que l'attaquant demande.
Un rançongiciel est‑il un virus ?
Pas exactement. Les deux sont des formes de maliciel, mais ils sont nommés selon des critères différents. Un virus se définit par son mode de propagation, en insérant des copies de lui‑même dans d'autres fichiers ou programmes. Le rançongiciel se définit par son action : chiffrer vos fichiers et demander une rançon.
Comment fonctionne un rançongiciel ?
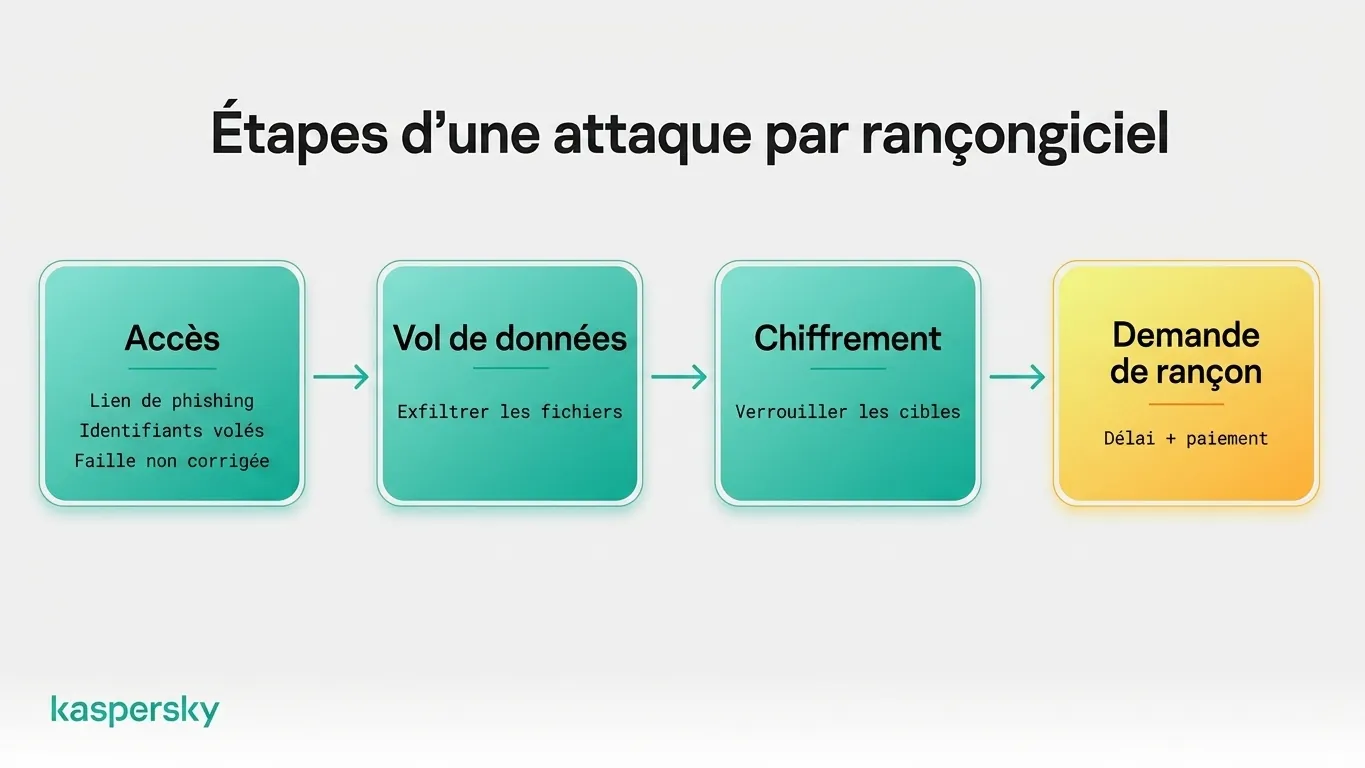
Le rançongiciel opère en plusieurs étapes. Le logiciel malveillant obtient d'abord l'accès à un appareil, localise ensuite les données importantes, dans de nombreux cas les copie vers l'extérieur, chiffre les fichiers, puis affiche une demande de rançon.
Comment les attaquants obtiennent‑ils l'accès ?
Il existe trois voies principales : un courriel de hameçonnage, des identifiants volés et des logiciels non corrigés. Seule la première exige qu'une personne clique, donc une infection peut commencer sans téléchargement évident.
Un message de hameçonnage se fait passer pour une facture, un avis de livraison ou un collègue, et la pièce jointe ou le lien installe le logiciel malveillant lorsqu'on l'ouvre. Les sites compromis et les faux téléchargements fonctionnent sur le même principe.
La voie des identifiants est plus subtile. Un mot de passe divulgué lors d'une autre fuite peut encore fonctionner sur un portail d'accès distant des mois plus tard, donnant à l'attaquant une connexion valide plutôt qu'un point d'appui à conquérir.
Les logiciels non corrigés évitent totalement la tromperie. L'attaquant exploite la faille et aucune action de l'utilisateur n'est requise.
Que se passe‑t‑il après que les attaquants ont obtenu l'accès ?
Les attaquants n'enclenchent rarement le chiffrement immédiatement. Ils cartographient d'abord le réseau, ciblent les fichiers les plus précieux et les copient vers leurs serveurs. Ce n'est qu'ensuite que les fichiers sont chiffrés et que la note de rançon est délivrée, avec un ultimatum et la menace de publier les données volées.
La phase de reconnaissance peut durer des jours ou des semaines, et se concentre généralement sur ce que la victime peut le moins se permettre de perdre : bibliothèques de photos sur une machine domestique, dossiers clients ou sauvegardes sur un réseau d'entreprise, par exemple.
Pourquoi les attaquants exigent‑ils un paiement ?
La victime paiera plus cher pour ses propres fichiers que n'importe quel acheteur extérieur. Les données volées doivent être revendues à qui les achète, aux prix proposés. Verrouiller une organisation hors de ses systèmes crée un acheteur obligé de négocier.
Quelques exemples de rançongiciels
Les attaques par rançongiciel remontent à 1989, lorsqu'un programme primitif distribué sur disquettes exigeait un paiement par courrier, et elles ont évolué régulièrement depuis le milieu des années 2000. Deux attaques en particulier ont redéfini la rapidité et l'ampleur possibles.
WannaCry
En mai 2017, WannaCry a infecté environ 200 000 ordinateurs dans près de 150 pays en quelques jours. Il s'est propagé de lui‑même via une faille dans des systèmes Windows obsolètes, sans besoin d'email ni de clic. Un correctif existait depuis des semaines, et les machines qui l'avaient installé sont restées indemnes. WannaCry a placé le rançongiciel à la une, et la leçon demeure : un logiciel non corrigé peut transformer une infection isolée en épidémie.
Maze et le rançongiciel moderne
Maze a changé la donne en 2019. Ses opérateurs ont volé des données avant de chiffrer et ont publié des extraits de victimes qui refusaient de payer, prouvant qu'une bonne sauvegarde ne suffit plus. Cette méthode est rapidement devenue la norme. Des groupes tels que LockBit, Akira et Qilin gèrent désormais des opérations ressemblant à des entreprises, avec portails de négociation et sites de « fuite ».
Quels sont les principaux types de rançongiciels ?
Les types de rançongiciel se classent généralement selon ce que le logiciel fait aux données et à l'appareil plutôt que selon le groupe qui l'opère. En bref : que fait un rançongiciel ? Il chiffre vos fichiers, verrouille votre appareil, vole vos données, ou combine ces trois actions.
Rançongiciel dit "crypto"
Le rançongiciel dit crypto chiffre des fichiers individuels en utilisant une cryptographie solide tout en laissant l'appareil fonctionner. Documents, tableurs et photos restent visibles mais refusent de s'ouvrir, souvent renommés avec une extension inconnue. L'ordinateur fonctionne juste assez pour afficher la demande de rançon.
Rançongiciel dit "locker"
Le rançongiciel locker bloque l'ensemble de l'appareil plutôt que des fichiers isolés. Un message en plein écran remplace le bureau normal, et le clavier et la souris ne répondent qu'assez pour saisir les informations de paiement. Les fichiers restent souvent intacts, ce qui rend parfois les lockers plus faciles à récupérer que les crypto rançongiciels.
Rançongiciel par vol de données
Certains rançongiciels modernes privilégient le vol d'informations sensibles, en complément ou à la place du chiffrement. L'extorsion repose alors sur la menace d'exposer ou de vendre les données volées, ce qui signifie que restaurer à partir d'une sauvegarde ne résout pas le risque de confidentialité.
Qu'est‑ce que la double extorsion, la triple extorsion et le Rançongiciel en tant que service ?
Le rançongiciel est devenu une industrie, et ces trois expressions décrivent son mode de fonctionnement plutôt que le code lui‑même.
Double et triple extorsion
La double extorsion associe chiffrement et vol de données. Vous pouvez payer pour la clé de déchiffrement et faire face ensuite à une seconde demande pour garder les données volées privées. La triple extorsion ajoute d'autres pressions, par exemple contacter les clients de la victime, mettre des services hors ligne ou harceler directement des employés.
Qu'est‑ce que le Rançongiciel en tant que service ?
Le Rançongiciel en tant que service, ou RaaS, fonctionne comme un modèle d'abonnement. Les développeurs produisent le malware et l'infrastructure de paiement, puis les louent à des cybercriminels qui réalisent les attaques et partagent les profits. Ce modèle a supprimé le besoin de compétences techniques, et le nombre d'attaquants actifs a augmenté en conséquence, contribuant à faire du rançongiciel l'une des formes de cybercriminalité les plus rentables. Cela explique aussi pourquoi une même famille de rançongiciel peut apparaître dans des milliers d'attaques sans lien apparent.
Quels sont les signes avant‑coureurs d'un rançongiciel ?
Un rançongiciel se trahit souvent avant ou pendant l'attaque ; une détection précoce peut limiter les dégâts. Si plusieurs des signes ci‑dessous apparaissent ensemble, traitez l'appareil comme infecté et agissez immédiatement.
Signes courants d'une infection
Surveillez particulièrement ces symptômes :
- Fichiers qui ne s'ouvrent plus soudainement, ou qui portent de nouvelles extensions étranges
- Une note de rançon apparaissant sous forme de fichier texte, de fond d'écran ou de fenêtre contextuelle
- Un écran verrouillé exigeant un paiement pour restaurer l'accès
- Un logiciel de sécurité désactivé sans votre intervention
- Activité disque inhabituelle ou système sensiblement ralenti
- Fichiers sur lecteurs réseau, dossiers partagés ou périphériques connectés devenant illisibles
À quoi ressemble une note de rançon ?
La plupart des notes de rançon suivent un modèle : une déclaration indiquant que les fichiers sont chiffrés ou volés, un montant en cryptomonnaie, des instructions de paiement ou un canal de contact, et un délai. Certaines affichent un compte à rebours ou menacent de publier les données.
Si vous trouvez une note de rançon, déconnectez immédiatement l'appareil affecté et évitez de supprimer les fichiers chiffrés tant que vous n'avez pas identifié la famille du rançongiciel.
Comment le rançongiciel se propage‑t‑il entre vos appareils ?
Obtenir l'accès à une seule machine est la partie la plus simple pour un attaquant. Les dégâts proviennent de la propagation ensuite.
Lecteurs réseau et dossiers partagés
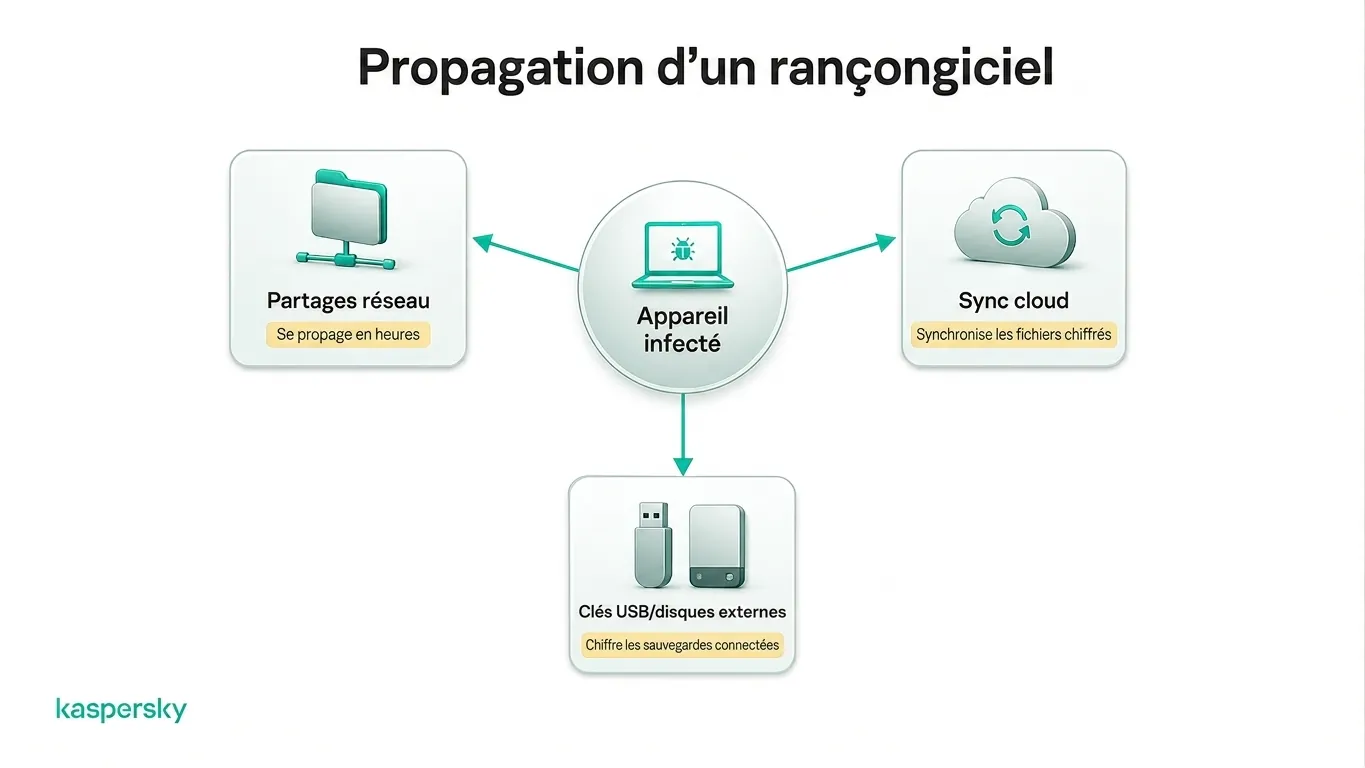
Le rançongiciel considère la première machine comme point de départ. Tout ce que l'utilisateur compromis peut ouvrir, le logiciel malveillant peut l'ouvrir, ce qui met immédiatement à portée les lecteurs mappés et dossiers partagés. Certaines souches explorent aussi le réseau à la recherche d'autres appareils, et c'est ainsi qu'un portable isolé devient un problème à l'échelle de l'entreprise en quelques heures.
Stockage dans le cloud et sauvegardes
La synchronisation n'est pas une sauvegarde. Si un dossier sur la machine infectée se synchronise vers le cloud, des versions chiffrées peuvent remplacer automatiquement les versions saines. Les attaquants le savent aussi et localiser puis supprimer les sauvegardes fait partie des étapes courantes des attaques modernes.
Supports amovibles
USB sticks et disques externes sont plus simples et restent efficaces. Tout périphérique connecté au moment du chiffrement est susceptible d'être chiffré lui aussi, si bien qu'un disque de sauvegarde laissé branché en permanence protège moins qu'il n'en a l'air.
Le fil conducteur est la connexion, d'où l'importance d'isoler rapidement un appareil infecté.
Quels dégâts un rançongiciel peut‑il causer ?
La demande de rançon est le coût le plus visible, mais pour les particuliers et les entreprises, les dégâts dépassent largement la somme elle‑même.
Conséquences pour les particuliers
Pour un utilisateur domestique, les pertes sont personnelles. Une décennie de photos de famille, des documents fiscaux, du stockage dans le cloud et des fichiers enregistrés peuvent devenir inaccessibles en une après‑midi. Si les attaquants ont aussi volé des données, le vol d'identité devient une inquiétude durable. Beaucoup de victimes décrivent le stress comme l'aspect le plus pénible, qui perdure longtemps après la résolution technique.
Conséquences pour les entreprises
Pour une organisation, l'interruption d'activité est généralement la dépense la plus lourde. Les commandes s'arrêtent, le personnel est inactif et les clients se tournent ailleurs le temps de reconstruire les systèmes.
Les données volées peuvent déclencher des obligations de notification, un examen réglementaire et des conversations difficiles avec des clients dont les informations ont fuité. Les petites entreprises sont des cibles fréquentes, car les attaquants estiment leurs défenses moins robustes.
Comment prévenir les rançongiciels ?
Il est impossible d'éviter totalement les rançongiciels, mais quelques habitudes simples empêchent la grande majorité des attaques.
Sauvegardez vos données
Les sauvegardes transforment un sinistre en simple inconvénient. Suivez la règle 3‑2‑1 : conservez trois copies de vos données sur deux types de support différents, dont une copie hors ligne ou hors site. Pour la copie hors ligne, utilisez un disque externe déconnecté ou un service de sauvegarde dédié plutôt que la synchronisation cloud, qui réplique aussi les fichiers chiffrés.
Maintenez logiciels et appareils à jour
Les mises à jour colmatent les failles exploitées par les rançongiciels : activez les mises à jour automatiques pour votre système d'exploitation, votre navigateur, vos applications et votre logiciel de sécurité.
Protégez vos comptes
Les identifiants volés sont aujourd'hui une voie d'accès standard, donc la sécurité des comptes est une défense importante. Utilisez un mot de passe unique par compte, laissez un gestionnaire de mots de passe les mémoriser et activez l'authentification multifacteur partout où elle est proposée. Priorisez les comptes les plus critiques en cas de compromission : courriel, stockage dans le cloud et tout accès à distance aux appareils.
Utilisez un logiciel de sécurité de confiance
Le logiciel de sécurité apporte la couche que les bonnes habitudes ne remplacent pas, en surveillant les fichiers malveillants, les comportements suspects et l'activité caractéristique d'un chiffrement en cours. Un outil de protection contre les rançongiciels dédié peut bloquer de nombreuses attaques avant que des fichiers ne soient touchés. Considérez‑le comme une couche parmi d'autres, pas comme un substitut aux sauvegardes et aux mises à jour.
Empêchez le rançongiciel de chiffrer vos fichiers
Kaspersky Premium surveille l'activité de chiffrement sur laquelle s'appuie le rançongiciel et la bloque en temps réel. La lutte contre le hameçonnage coupe la voie d'entrée la plus courante des infections.
Essayer Premium gratuitementQue faire après une attaque par rançongiciel ?
Après une attaque par rançongiciel, l'objectif est de contenir les dégâts et de comprendre l'ampleur du problème avant de prendre des décisions de récupération.
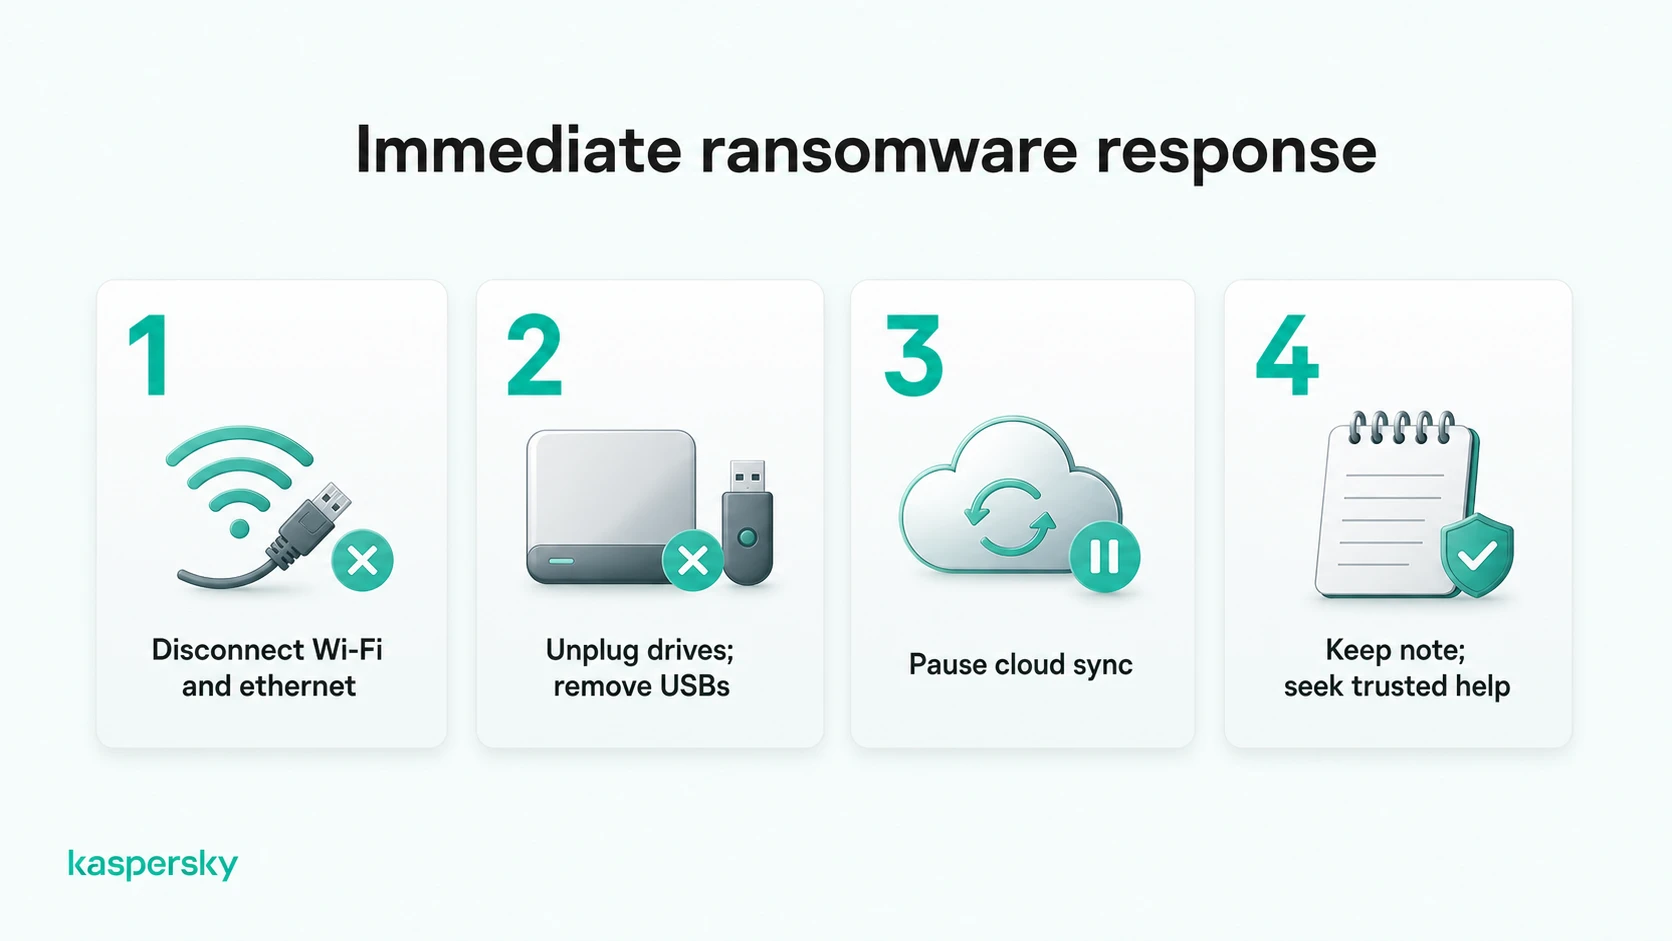
Isolez l'appareil infecté
Déconnectez la machine du Wi‑Fi et débranchez tout câble réseau dès que vous suspectez un rançongiciel. Retirez les disques externes et les USB sticks, et suspendez la synchronisation cloud depuis un autre appareil si possible.
L'isolation empêche le logiciel malveillant d'atteindre les dossiers partagés et d'autres machines du réseau. Si un appareil professionnel est concerné, informez immédiatement votre équipe IT, qui pourra vouloir gérer elle‑même la containment.
Conservez les preuves et cherchez de l'aide de confiance
Conservez la note de rançon et ne supprimez pas les fichiers chiffrés. Ces éléments peuvent identifier la famille du rançongiciel, ce qui détermine si un outil de déchiffrement gratuit existe. Photographiez l'écran et notez l'heure à laquelle le problème a commencé.
Le projet No More Ransom, géré par des services de police et des entreprises de sécurité, propose des outils d'identification et des décrypteurs légitimes sans frais. Signaler l'attaque aux autorités locales peut aussi être utile et, dans certains cas, obligatoire pour les entreprises.
Faut‑il payer la rançon ?
Le paiement est généralement déconseillé. Rien ne garantit que la clé de déchiffrement sera fournie ou fonctionnera ; certaines victimes paient et ne récupèrent rien. Les données volées peuvent être divulguées ou revendues malgré le paiement, la promesse d'un criminel étant difficile à vérifier. Payer peut aussi vous identifier comme une cible solvable et entraîner des extorsions répétées, et dans certaines juridictions cela comporte un risque légal.
Peut‑on récupérer des fichiers chiffrés par un rançongiciel ?
La possibilité de récupération dépend de l'existence de sauvegardes saines ou d'un décrypteur fonctionnel pour la famille de rançongiciel impliquée.
Restaurer les fichiers à partir des sauvegardes
Les sauvegardes restent la voie la plus fiable pour revenir en arrière, avec une condition : restaurez uniquement après avoir supprimé complètement le rançongiciel, sinon les nouvelles copies risquent d'être à nouveau chiffrées. Une sauvegarde hors ligne ou hors site réalisée avant l'infection est idéale. Vérifiez aussi l'historique des versions de votre service cloud, car certains conservent d'anciennes copies qui ont survécu à l'attaque même lorsque les versions actives ont été chiffrées. Testez les fichiers restaurés avant de considérer l'incident comme clos.
Vérifier l'existence de décrypteurs légitimes
Des outils de déchiffrement gratuits existent, mais seulement pour certaines familles de rançongiciels, généralement celles dont les développeurs ont commis des erreurs ou dont les clés ont été saisies par la police. L'outil d'identification de No More Ransom peut nommer la souche à partir d'un fichier échantillon et indiquer un décrypteur correspondant si disponible. Évitez les téléchargements de « décrypteurs gratuits » trouvés via les moteurs de recherche, car il s'agit souvent d'un déguisement pour distribuer davantage de malwares. Si aucun décrypteur n'existe aujourd'hui, conservez les fichiers chiffrés : un outil peut être publié ultérieurement.
Articles connexes :
- Qu'est‑ce que la cybercriminalité : risques et prévention
- Quelles étapes sont nécessaires pour supprimer un rançongiciel ?
- Comment empêcher efficacement un rançongiciel d'infecter vos appareils ?
- Que faut‑il savoir sur le malware Cryptolocker ?
Produits recommandés :
FAQs
Un rançongiciel peut‑il infecter un smartphone ?
Oui, surtout Android. Il arrive généralement via des applications sideloadées, de fausses mises à jour ou des liens malveillants, et verrouille le plus souvent l'écran plutôt que de chiffrer les fichiers. Les iPhones sont rarement affectés, bien que des fenêtres contextuelles frauduleuses (pop‑ups frauduleux) imitant un rançongiciel existent pour effrayer les utilisateurs et les inciter à payer.
Le rançongiciel ne cible‑t‑il que les entreprises ?
Non. Les entreprises font l'objet de demandes plus importantes, mais les particuliers sont touchés en permanence via le hameçonnage, des téléchargements malveillants et des sites infectés. Les utilisateurs domestiques sont parfois des cibles plus faciles, car moins d'entre eux conservent des sauvegardes isolées ou exécutent un logiciel de sécurité à jour sur chaque appareil.
Un rançongiciel peut‑il se propager aux autres appareils de mon réseau ?
Oui. Beaucoup de souches scannent les lecteurs réseau, les dossiers partagés et les périphériques connectés après avoir infecté une machine. La synchronisation cloud et les disques toujours connectés peuvent aussi recopier les fichiers chiffrés vers les sauvegardes. Déconnecter l'appareil infecté limite la propagation.
Combien de temps dure une attaque par rançongiciel ?
Le chiffrement lui‑même peut durer de quelques minutes à plusieurs heures. Mais les attaquants qui volent d'abord les données peuvent passer des jours ou des semaines au sein d'un réseau, si bien que l'attaque visible paraît soudaine uniquement parce que la préparation est passée inaperçue.