Qu’est‑ce qu’une simulation d’hameçonnage ?
Une simulation d’hameçonnage (phishing simulation) est un exercice de sécurité contrôlé qui reproduit des attaques d’hameçonnage réalistes sans exposer les employés ni les systèmes de l’entreprise à une menace réelle. Les collaborateurs reçoivent des messages simulés conçus pour tester s’ils repèrent les signes suspects et s’ils réagissent de manière appropriée.
L’objectif n’est pas de piéger les employés. Les simulations aident les entreprises à comprendre comment les personnes réagissent face à des tentatives d’hameçonnage crédibles et à identifier des comportements susceptibles d’augmenter le risque pour la sécurité.
- Les simulations d’hameçonnage reproduisent des attaques réalistes dans un environnement sûr et contrôlé.
- Les employés sont évalués sur leur capacité à reconnaître, éviter et signaler les messages suspects.
- Les simulations mesurent le comportement, tandis que la formation enseigne ce qu’il faut chercher et comment répondre.
- Les résultats peuvent révéler où une sensibilisation à la cybersécurité (security awareness) supplémentaire est nécessaire.
- Une bonne simulation doit favoriser l’apprentissage plutôt que de punir les erreurs des employés.
- Des simulations régulières permettent aux entreprises de suivre si le niveau de vigilance s’améliore dans le temps.
Quel est un exemple de simulation d’hameçonnage ?
Une entreprise peut envoyer à ses employés un faux e‑mail de réinitialisation de mot de passe (password reset) pour Microsoft 365 ou une facture inattendue contenant un lien de test.
Si un employé clique sur le lien, saisit des informations sur la page simulée ou signale le message, le système enregistre cette réponse. Une simulation bien conçue enregistre les actions des employés sans voler de véritables identifiants ni exposer les personnes ou les systèmes à une menace informatique réelle.
Simulation d’hameçonnage vs. formation contre l’hameçonnage
La formation contre l’hameçonnage enseigne aux employés comment reconnaître et répondre aux tentatives d’hameçonnage. La simulation d’hameçonnage teste dans quelle mesure ils appliquent ces connaissances en situation réaliste.
La formation donne aux collaborateurs les connaissances et les compétences pour identifier les menaces. La simulation met ces compétences à l’épreuve dans un scénario crédible et contrôlé.
Les deux se complètent. Les simulations font partie d’un programme plus large de sensibilisation à la cybersécurité et permettent de détecter où les employés ont besoin d’encadrement ou d’exercice supplémentaires.
Testé de manière indépendante et primé par les principaux laboratoires du secteur.
Pourquoi les simulations d’hameçonnage sont‑elles importantes pour les entreprises ?
L’hameçonnage reste en partie un défi humain, même lorsque les entreprises mettent en place des contrôles techniques solides. Les filtres de messagerie, la protection contre les logiciels malveillants et d’autres défenses peuvent bloquer de nombreuses menaces, mais des messages d’hameçonnage convaincants peuvent toujours atteindre les boîtes de réception des employés.
Les simulations d’hameçonnage offrent aux entreprises un moyen sûr de tester la réaction des employés avant qu’une attaque réelle ne survienne. Elles montrent comment les personnes se comportent face à un message crédible.
Cela peut révéler des faiblesses comportementales que la formation conventionnelle n’expose pas, comme cliquer sur des liens suspects ou omettre de signaler un message. Des simulations efficaces donnent une image plus claire de la manière dont les employés réagissent face à des menaces réalistes.
Comment fonctionnent les simulations d’hameçonnage ?
Une simulation d’hameçonnage suit généralement un processus simple : planifier → simuler → surveiller → analyser → améliorer.
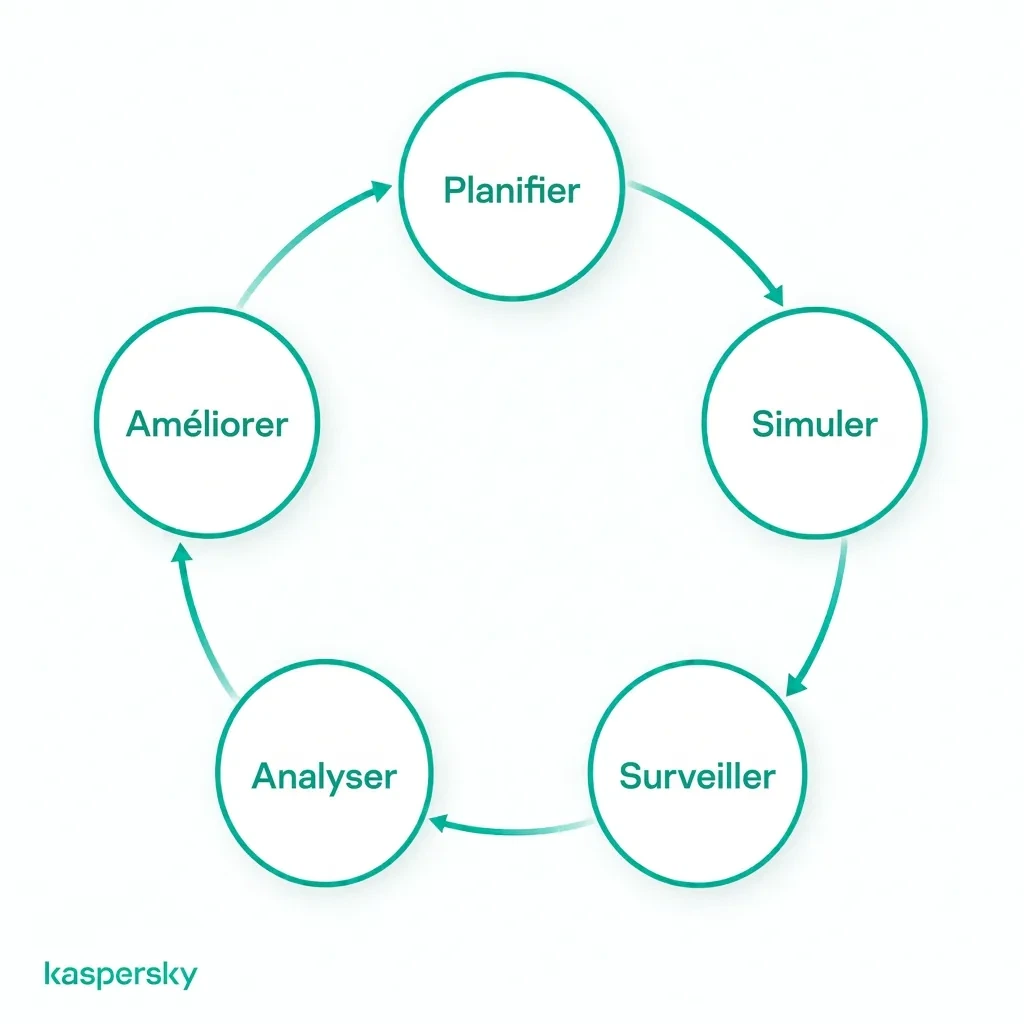
L’entreprise définit l’objectif de l’exercice et crée un scénario d’hameçonnage réaliste. Le message simulé est ensuite délivré de façon contrôlée, sans exposer les systèmes à de véritables logiciels malveillants ou au vol d’identifiants.
La simulation enregistre des actions des employés telles que :
- Cliquer sur un lien.
- Saisir des informations sur une page simulée.
- Ouvrir une pièce jointe.
- Signaler le message comme suspect.
Ensuite, les résultats sont analysés pour évaluer la réaction des employés et identifier les comportements ou domaines à améliorer.
Que se passe‑t‑il lorsqu’un employé échoue à une simulation d’hameçonnage ?
L’échec d’une simulation doit conduire à un retour constructif. Il ne s’agit pas de punition.
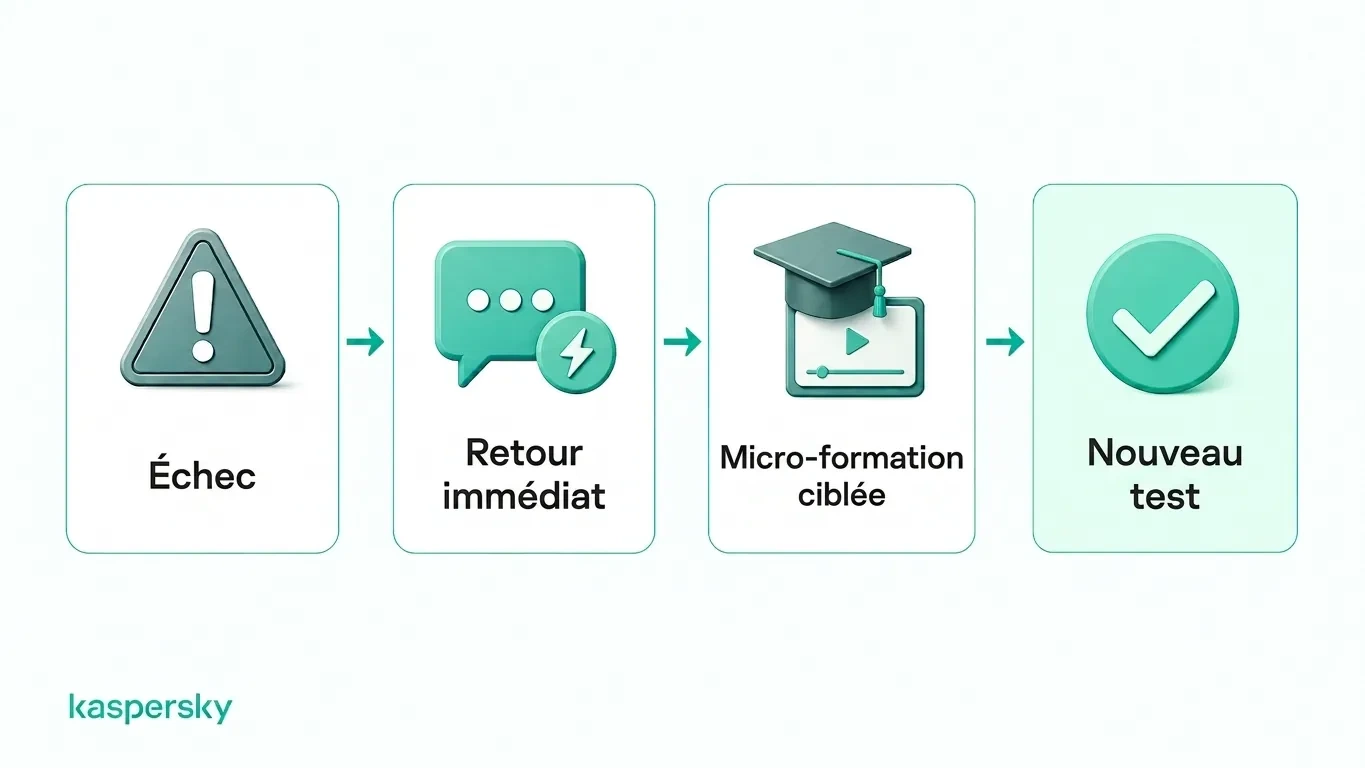
On doit montrer à l’employé les indices qu’il a manqués pendant que le scénario est encore frais, par exemple une adresse d’expéditeur inhabituelle, un ton d’urgence ou une page de connexion suspecte. Une formation ciblée peut ensuite renforcer la bonne réaction à adopter.
Les entreprises peuvent aussi retester les employés ultérieurement pour vérifier l’évolution des comportements. L’objectif est d’instaurer de la confiance et de meilleures pratiques, pas de stigmatiser ou d’étiqueter des personnes comme des problèmes de sécurité.
Quels types de simulations d’hameçonnage les entreprises peuvent‑elles utiliser ?
Les entreprises peuvent recourir à plusieurs types de simulations pour tester la réaction des employés sur différents canaux. Varier les formats est important car l’objectif est d’apprendre à reconnaître les signes d’alerte sous‑jacents, pas simplement à mémoriser un modèle d’e‑mail de test.
AI peut rendre les scénarios de spear‑phishing et d’usurpation d’identité plus crédibles en générant des messages personnalisés au ton naturel et des fausses identités réalistes. Ces scénarios testent si les employés vérifient les demandes inhabituelles au lieu de se fier à l’apparence seule.
|
Type de simulation |
Exemple |
Comportement testé |
|
Hameçonnage par e‑mail |
Fausse réinitialisation de mot de passe Microsoft 365, document partagé ou facture |
Vérifier si les employés inspectent les liens, les détails de l’expéditeur et les demandes inattendues avant de cliquer |
|
Spear phishing / BEC |
Message personnalisé semblant provenir d’un dirigeant, d’un fournisseur ou d’un collègue demandant un paiement ou des informations sensibles |
Vérifier si les employés confirment les demandes inhabituelles et respectent les procédures d’approbation |
|
Smishing |
Fausse mise à jour de livraison ou alerte de compte envoyée par SMS — smishing (hameçonnage par SMS) |
Vérifier si les employés évitent les liens mobiles suspects et confirment les messages inattendus |
|
Vishing |
Appel téléphonique simulé demandant des identifiants, une approbation de paiement ou des informations de compte |
Vérifier si les employés remettent en cause des appelants inattendus et évitent de communiquer des informations sensibles |
|
QR placé sur une fausse facture, une affiche ou dans un e‑mail conduisant à une page de connexion simulée |
Vérifier si les employés traitent les codes QR avec la même prudence que des liens classiques |
Comment les entreprises peuvent‑elles conduire des simulations d’hameçonnage efficaces ?
Les simulations efficaces doivent refléter les messages et les risques que les employés sont susceptibles de rencontrer dans leur travail quotidien. Une équipe financière aura besoin de scénarios de facture ou de paiement réalistes. D’autres services seront plus souvent exposés à de fausses réinitialisations de mot de passe ou à des messages de livraison falsifiés.
Chaque simulation doit avoir un objectif clair : améliorer la reconnaissance des tentatives d’hameçonnage, augmenter le taux de signalement ou tester la réaction à une technique d’attaque spécifique. Les scénarios doivent aussi varier dans le temps afin que les employés identifient des signes d’alerte transférables, plutôt que de reconnaître uniquement des modèles de test familiers.
Les entreprises peuvent introduire progressivement des simulations plus difficiles ou personnalisées tout en veillant à leur crédibilité et à leur pertinence pour le travail quotidien.
À quelle fréquence faut‑il réaliser des simulations d’hameçonnage ?
Il n’existe pas de rythme unique applicable à toutes les organisations. La fréquence doit dépendre des besoins organisationnels et du degré de maturité du programme de sensibilisation.
Des simulations régulières sont généralement plus utiles qu’un test annuel isolé, car elles permettent de renforcer de bonnes habitudes et de mesurer les progrès. Les équipes montrant des résultats plus faibles peuvent bénéficier de tests ciblés et d’un suivi formation adapté.
Comment mesurer le succès d’une simulation d’hameçonnage ?
Les résultats des simulations doivent être évalués sur plusieurs campagnes plutôt que jugés sur un test unique.
Les métriques utiles comprennent :
- Taux de clic : combien d’employés ont cliqué sur un lien d’hameçonnage simulé.
- Taux de saisie d’identifiants : combien ont saisi des informations sur une page d’hameçonnage simulée (par ex. saisie de nom d’utilisateur et mot de passe).
- Taux de signalement : combien ont correctement signalé le message.
- Délai de signalement : la rapidité avec laquelle les messages suspects ont été signalés.
- Taux d’échecs répétés : à quelle fréquence les mêmes employés commettent des erreurs similaires sur plusieurs simulations.
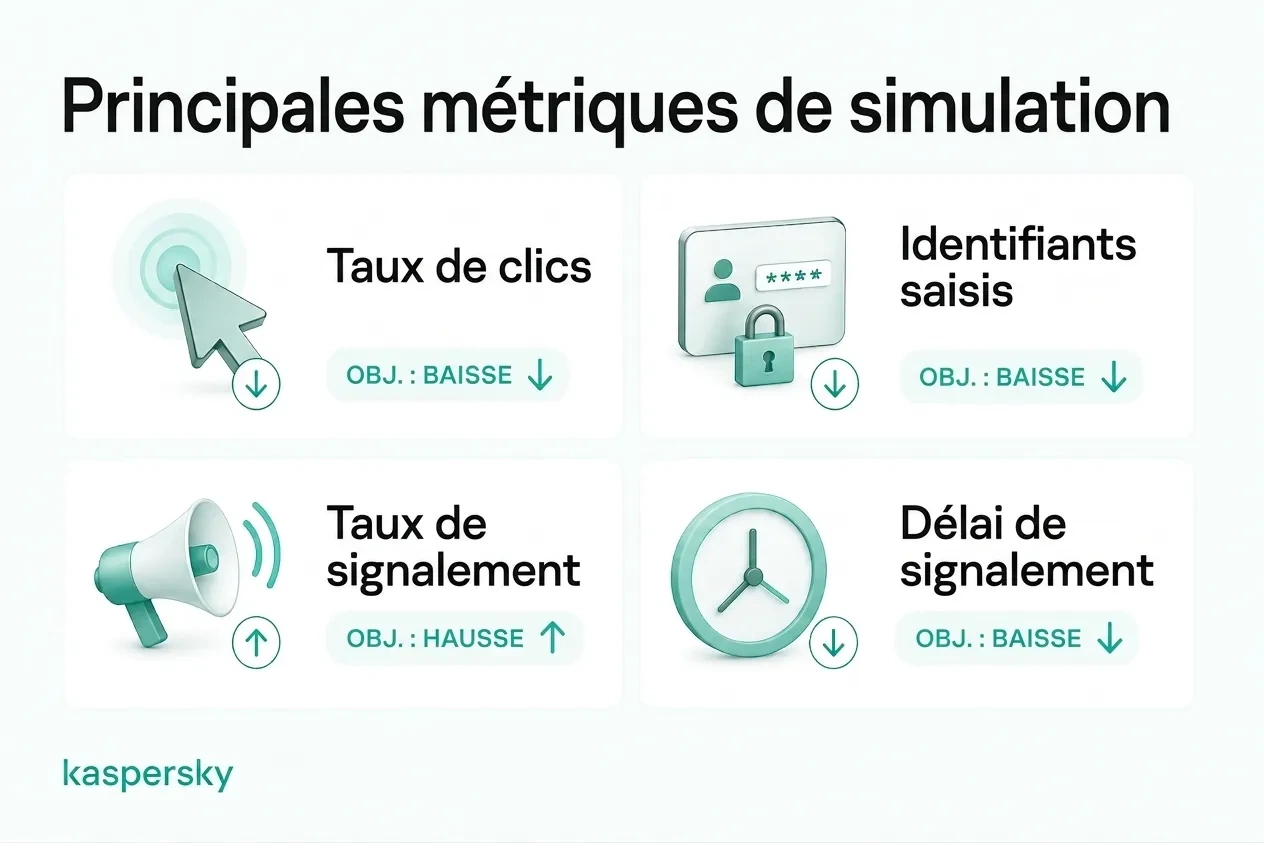
Le taux de clic peut être utile, mais il ne doit pas être la seule mesure du succès. Une augmentation du taux de signalement et une réduction des erreurs répétées donnent une meilleure image de l’amélioration effective du comportement des employés.
Comment intégrer les simulations d’hameçonnage dans la formation de sensibilisation à la cybersécurité ?
Les simulations sont plus efficaces lorsqu’elles font partie d’un programme continu de sensibilisation à la cybersécurité. Les entreprises peuvent employer un cycle de formation, simulation, feedback, mesure et formation ciblée pour développer en continu les compétences des employés.
Les résultats des simulations permettent d’identifier des lacunes de connaissances spécifiques et d’offrir des formations de suivi plus pertinentes, plutôt que de donner le même contenu à tous. À mesure que le programme progresse, l’automatisation facilite la planification des campagnes, l’affectation des formations, les rappels et le suivi des progrès.
Articles connexes :
- Quelles sont quelques astuces efficaces pour prévenir l’hameçonnage ?
- Quelles sont les principales différences entre spear phishing et hameçonnage ?
- Comment vous protéger contre les escroqueries de AI ?
- Qu’est‑ce qu’une attaque de type whaling et comment fonctionne‑t‑elle ?
Produits recommandés :
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download free trial version for 30 days
FAQs
Les simulations d’hameçonnage sont‑elles légales ?
En général, oui, mais les entreprises doivent s’assurer que les simulations respectent les règles applicables en matière d’emploi, de vie privée et de protection des données. Dans le UK, la surveillance des employés doit être licite, loyale et transparente ; les organisations doivent donc réfléchir à la façon dont les données de simulation sont collectées et utilisées.
Faut‑il informer les employés des simulations d’hameçonnage ?
Les employés doivent savoir que la surveillance de sécurité et les tests de sensibilisation font partie du programme de sécurité de l’organisation, mais il n’est pas nécessaire de prévenir à l’avance de chaque simulation individuelle. Cela préserve le réalisme tout en maintenant une certaine transparence.
Quel est un bon taux de clic pour une simulation d’hameçonnage ?
Il n’existe pas de taux « idéal » universel. La mesure la plus utile est de vérifier si les taux de clic et de saisie d’identifiants diminuent dans le temps, tandis que les taux de signalement augmentent.
Que faut‑il rechercher dans un outil de simulation d’hameçonnage ?
Recherchez des modèles réalistes, une capture de données sûre, des métriques de reporting, une formation automatisée, la planification de campagnes, la personnalisation et un suivi des progrès simple. Un bon outil doit favoriser un apprentissage continu plutôt que des tests ponctuels.