Microsoft Defender Antivirus protège un poste Windows individuel contre les logiciels malveillants, et il fait bien ce travail. Microsoft Defender for Business étend la protection à la sécurité des terminaux d’une équipe, aux Mac et aux téléphones, avec une gestion centrale et des outils de détection et réponse, ce qui en fait une bonne option pour de nombreuses petites entreprises.
Mais Defender for Business ou une suite dédiée pour petites entreprises comme Kaspersky Small Office Security : lequel convient le mieux ? Cet article compare les deux sur la couverture, la gestion et les résultats de tests, pour vous aider à choisir la solution de sécurité des terminaux la plus adaptée à votre petite entreprise.
Une petite entreprise peut‑elle se fier uniquement à Microsoft Defender ?
Un travailleur indépendant sur un seul ordinateur Windows peut être couvert par Microsoft Defender Antivirus. Mais une équipe avec plusieurs appareils et des données partagées a généralement besoin d’un produit professionnel comme Microsoft Defender for Business ou Kaspersky Small Office Security.
Microsoft Defender Antivirus traite les malwares et autres menaces sur les appareils Windows. Il ne couvre pas les comptes, les mots de passe, les données métier, la récupération après incident ni la gestion de sécurité, et il ne protège pas les Macs ni les téléphones.
Servez‑vous des questions ci‑dessous pour vérifier l’état de votre configuration actuelle :
|
À prendre en compte |
Questions à poser |
|
Protection contre les menaces |
Les appareils sont‑ils protégés contre les malwares, le rançongiciel, les sites malveillants, le phishing et autres menaces courantes ? |
|
Employés et comptes |
Les comptes des employés sont‑ils protégés par des contrôles d’accès appropriés et par une authentification multifacteur, et le personnel sait‑il repérer les arnaques et tentatives d’hameçonnage ? |
|
Appareils |
Tous les appareils professionnels et systèmes d’exploitation sont‑ils protégés de façon cohérente ? |
|
Données métier |
Les données métier sont‑elles protégées, sauvegardées et récupérables en cas d’incident ? |
|
Gestion |
La sécurité peut‑elle être déployée, surveillée, mise à jour et entretenue sans administration excessive ? |
|
IT ressources |
La solution de sécurité correspond‑elle au temps et à l’expertise disponibles au sein de l’entreprise ? |
- Microsoft Defender Antivirus est intégré à Windows et fournit une protection en temps réel contre les malwares sans coût supplémentaire.
- Defender for Business est une offre payante qui ajoute la détection et réponse sur terminaux, la gestion centrale, et la couverture des Mac et mobiles.
- Dans le test pour petites entreprises d’SE Labs d’avril à juin 2026, Kaspersky Small Office Security a obtenu 100 % en précision de protection et a bloqué les 25 attaques ciblées. Microsoft Defender Antivirus (configuration entreprise) a obtenu 96 % et a été contourné par deux d’entre elles.
- L’antivirus seul ne couvre pas les mots de passe faibles, les identifiants volés ni la récupération après un rançongiciel. KSOS inclut également des outils complémentaires comme un gestionnaire de mots de passe, VPN, et le chiffrement des fichiers, tandis que Defender for Business se concentre principalement sur la sécurité des terminaux.
- Comparez l’ensemble des outils dont vous aurez réellement besoin et le temps nécessaire pour les gérer, pas seulement les fonctionnalités antivirus isolées.
Quelle protection Microsoft Defender offre‑t‑il aux petites entreprises ?
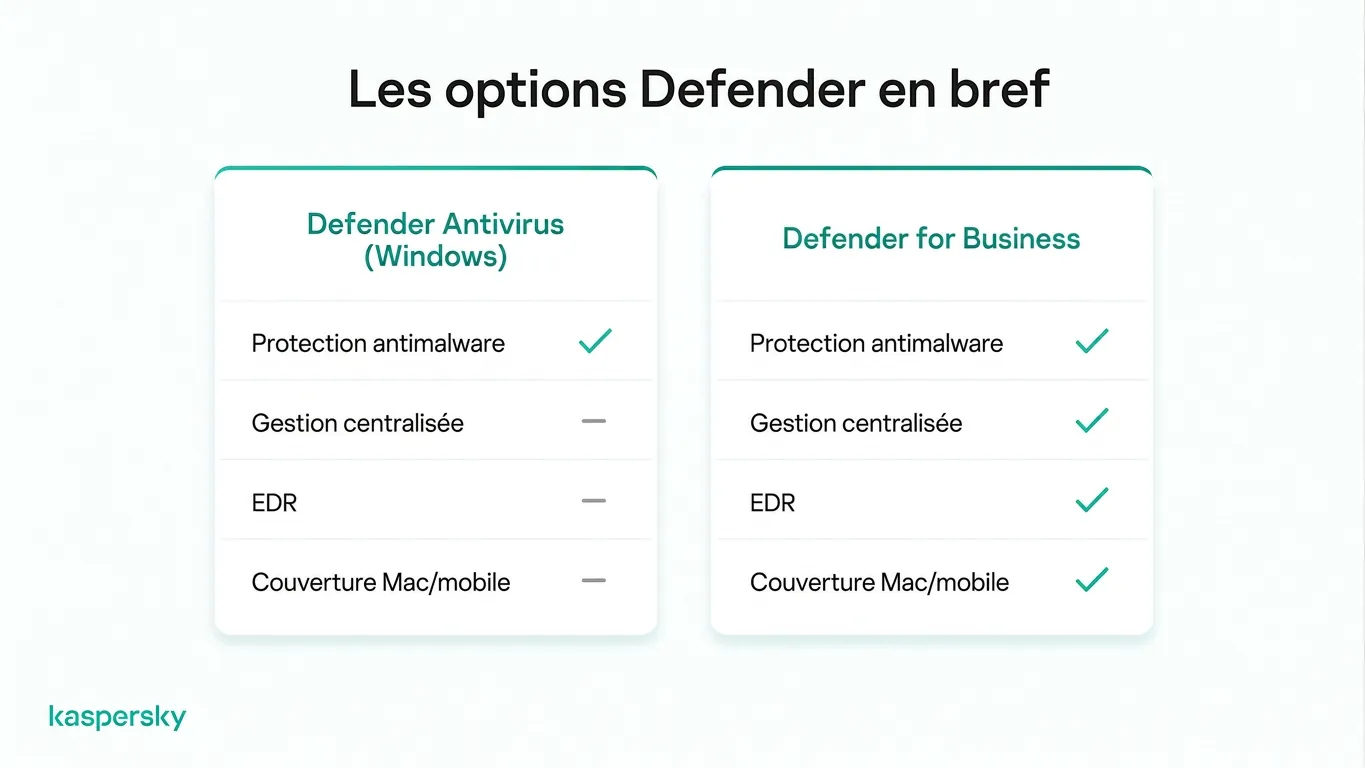
Microsoft Defender Antivirus, gratuit avec chaque poste Windows, protège contre les malwares, le rançongiciel et les logiciels espions. Microsoft Defender for Business, abonnement payant, ajoute la détection et réponse aux menaces, la gestion des vulnérabilités, la gestion centrale et la couverture des Mac et appareils mobiles.
Que couvre Microsoft Defender Antivirus ?
Microsoft Defender Antivirus protège les terminaux Windows contre les malwares, le rançongiciel et les logiciels espions grâce à l’analyse en temps réel, la surveillance comportementale, l’analyse heuristique et la protection fournie via le cloud. Il est gratuit et activé par défaut dans Windows.
Lorsqu’il rencontre un fichier qu’il ne reconnaît pas, il envoie les informations au cloud Microsoft, qui renvoie un verdict en quelques secondes. Cela permet de bloquer de nouveaux malwares avant même que Microsoft n’ait publié une signature pour ceux‑ci. Defender se désactive seulement si un autre antivirus prend le relais.
Que rajoute Defender for Business ?
Defender for Business est l’abonnement payant de Microsoft pour la sécurité des terminaux jusqu’à 300 utilisateurs. Il ajoute la détection et réponse sur terminaux, l’investigation et la remédiation automatisées, la gestion des vulnérabilités, des règles de réduction de surface d’attaque, et une console de gestion unique par‑dessus Defender Antivirus.
Son composant antivirus est Microsoft Defender Antivirus, le même moteur décrit plus haut, exécuté avec des paramètres entreprise. Les couches supplémentaires sont :
- Détection et réponse sur terminaux(EDR): cela surveille les comportements suspects qu’un simple scan de fichier ne détecterait pas, et enregistre ce que l’appareil a fait avant, pendant et après une alerte. Si un portable exécute un script malveillant, vous pouvez tracer les fichiers et systèmes touchés et isoler l’appareil du réseau.
- Investigation et remédiation automatisées : Defender for Business peut mettre en quarantaine des fichiers et arrêter des processus malveillants sans attendre l’intervention d’un opérateur.
- Gestion des vulnérabilités : la console liste les logiciels non à jour et les failles connues sur vos appareils et classe les priorités de correction.
- Règles de réduction de surface d’attaque : celles‑ci bloquent des comportements d’attaque courants, comme un document Office lançant un programme ou un script s’exécutant depuis une pièce jointe (fonctionne uniquement sous Windows).
Quels appareils Defender for Business prend‑il en charge ?
Defender for Business prend en charge Windows, Mac, Android et iOS/iPadOS, avec jusqu’à cinq appareils par licence utilisateur. Tous remontent vers le portail Microsoft Defender, même si l’enrôlement des Mac et des mobiles nécessite généralement Intune (inclus dans Microsoft 365 Business Premium).
La licence Defender for Business autonome n’inclut pas Intune, et certaines capacités diffèrent selon la plateforme. C’est important car l’appareil le moins protégé détermine le niveau global de sécurité de l’entreprise : un téléphone avec l’email professionnel est autant une porte d’entrée qu’un poste Windows.
De quelle protection une petite entreprise a‑t‑elle réellement besoin ?
Une petite entreprise a besoin d’un logiciel de sécurité sur chaque appareil, y compris les Macs et les téléphones ; de mots de passe uniques protégés par authentification multifacteur sur chaque compte ; de sauvegardes avec restauration testée ; et d’une personne responsable de la bonne tenue de l’ensemble.
Lorsque la sécurité n’est pas gérée, les mises à jour ne sont pas effectuées et les alertes restent sans réponse. C’est pourquoi les petites entreprises sans équipe IT sont souvent mieux servies par un produit demandant peu d’attention.
Quelles cybermenaces les petites entreprises doivent‑elles couvrir ?
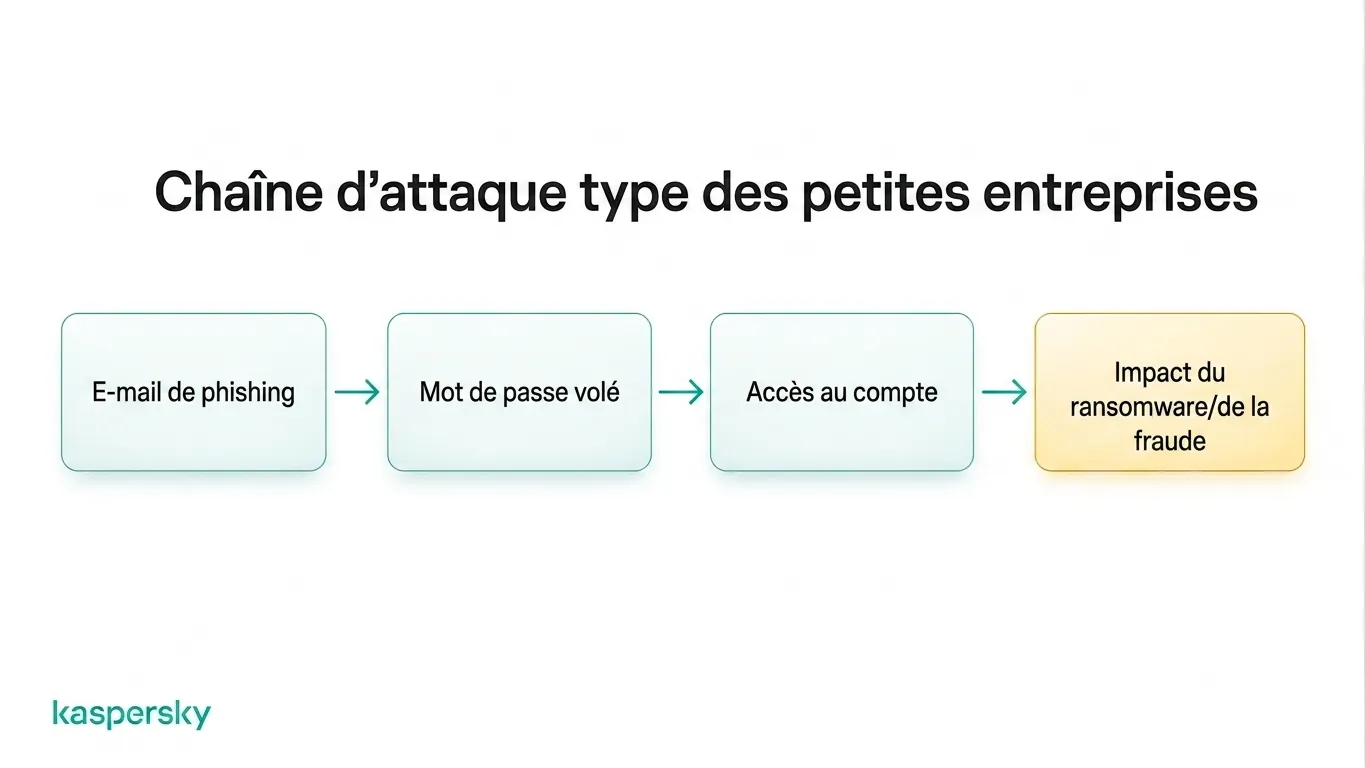
Les petites entreprises doivent se protéger contre les malwares, le rançongiciel, le phishing, les sites malveillants, les mots de passe volés, les menaces ciblées et les logiciels non à jour. La plupart des incidents combinent plusieurs de ces éléments, par exemple un email de phishing qui installe un enregistreur de frappe.
Les menaces les plus courantes sont :
- Malwares et téléchargements malveillants : ils arrivent généralement via des téléchargements, des pièces jointes email ou des clés USB.
- Rançongiciel : il chiffre vos fichiers et exige une rançon pour les déverrouiller ; c’est souvent l’attaque la plus destructrice.
- Phishing : cela peut ne nécessiter aucun malware. Un courriel convaincant imitant votre banque, un logiciel de facturation ou un fournisseur pousse un employé à saisir son mot de passe sur une fausse page de connexion.
- Vol d’identifiants et compromission de comptes : une fois qu’un attaquant dispose d’un mot de passe valide pour l’email ou un service cloud, l’antivirus a peu de chances de le détecter. Il peut lire les factures, réinitialiser d’autres mots de passe et envoyer des mails aux clients depuis une adresse officielle.
- Menaces ciblées : un attaquant combine appel téléphonique ou email, un outil d’assistance à distance légitime et des commandes systèmes standards dans une séquence où aucune étape seule ne paraît malveillante. SE Labs décrit ce schéma comme la raison principale des échecs des produits endpoint : ils reconnaissent les malwares mais pas la séquence d’actions.
- Logiciels espions et keyloggers : ils tournent en arrière‑plan et enregistrent tout ce qui est tapé, y compris les accès bancaires et les dossiers clients.
- Logiciels non à jour : un navigateur ou un plugin retardataire peut permettre à un site malveillant d’installer du code sans interaction de l’utilisateur.
- Travail à distance : cela ajoute les routeurs domestiques, les ordinateurs personnels et les Wi‑Fi publics, qui peuvent présenter des faiblesses de sécurité.
Comment protéger appareils, comptes et données ?
Chaque appareil professionnel a besoin d’un logiciel de sécurité, chaque compte d’un mot de passe unique et d’une authentification multifacteur, et chaque fichier important d’une sauvegarde testée. Concrètement, cela signifie :
- Un gestionnaire de mots de passe : les gens réutilisent des mots de passe quand ils doivent les retenir, et un mot de passe réutilisé peut transformer une fuite sur un site tiers en accès à votre messagerie professionnelle.
- Authentification multifacteur pour les emails et services cloud : elle bloque la plupart des connexions frauduleuses même si le mot de passe a été compromis.
- Mises à jour automatiques pour les systèmes d’exploitation, navigateurs et applications métiers : elles comblent les failles connues plus rapidement que des interventions manuelles.
- Accès limité selon le poste : donnez à chaque personne uniquement les fichiers et systèmes nécessaires à son travail, ainsi un compte compromis n’expose pas toute l’entreprise.
- Exemples réguliers de phishing : les emails d’hameçonnage imitent des threads de facturation et des noms de fournisseurs réels ; les personnes ayant vu des exemples récents les repèrent plus facilement.
- Sauvegardes avec une copie hors ligne : le rançongiciel chiffre tous les lecteurs et dossiers partagés qu’il peut atteindre, y compris un disque dur USB laissé connecté. Gardez une copie débranchée ou dans le cloud avec une authentification distincte, et restaurez quelques fichiers tous les quelques mois pour vérifier le bon fonctionnement.
Comment Kaspersky Small Office Security se compare‑t‑il à Microsoft Defender ?
Dans le dernier test pour petites entreprises d’SE Labs, Kaspersky Small Office Security a surpassé le moteur antivirus de Microsoft sur la protection. Il inclut aussi un gestionnaire de mots de passe, VPN et des outils de chiffrement que Defender for Business n’inclut pas, tandis que Defender for Business conserve un avantage au niveau de la détection et réponse sur terminaux et de la taille d’équipe prise en charge.
Que montrent les tests indépendants ?
SE Labs a testé cinq produits endpoint pour petites entreprises entre avril et juin 2026. Kaspersky Small Office Security a obtenu 100 % en précision de protection et a bloqué les 25 attaques ciblées. Microsoft Defender Antivirus (configuration entreprise) a obtenu 96 % et a été contourné par deux attaques ciblées.
Chaque produit a affronté les mêmes 100 menaces : 75 menaces publiques via email et web actives sur Internet pendant le test, et 25 attaques ciblées suivant une chaîne d’attaque complète depuis le premier contact jusqu’au vol d’identifiants. Chaque produit devait aussi gérer 100 applications et sites légitimes sans les bloquer. Tous les produits ont été exécutés avec les réglages recommandés par leur éditeur.
|
Produit testé |
Précision de protection |
Attaques ciblées bloquées |
Précision sur légitimes |
Précision totale |
Kaspersky Small Office Security |
100% |
25 sur 25 |
100% |
100% |
|
Sophos Endpoint Security |
98% |
24 sur 25 |
100% |
99% |
|||||
|
Bitdefender Small Office Security |
98% |
23 sur 25 |
100% |
99% |
|||||
|
Microsoft Defender Antivirus (entreprise) |
96% |
23 sur 25 |
100% |
99% |
|||||
|
Webroot SecureAnywhere Endpoint Protection |
76% |
15 sur 25 |
100% |
91% |
Source : SE Labs, Security Evaluation Test Report : Small Business Endpoint Security (Protection), avril à juin 2026. Kaspersky, Sophos, Bitdefender et Microsoft ont reçu des AAA awards ; Webroot a reçu AA.
Pour une petite entreprise, trois points clés ressortent ici :
- Kaspersky, Sophos, Bitdefender et Microsoft ont tous stoppé chaque menace publique, donc sur les malwares du quotidien les quatre produits leaders sont équivalents.
- Kaspersky Small Office Security a bloqué les 25 attaques ciblées, tandis que Microsoft Defender Antivirus (configuration entreprise) en a bloqué 23 sur 25.
- Tous les produits ont obtenu 100 % sur les logiciels légitimes, donc la supériorité de Kaspersky en protection ne s’est pas faite au prix de faux positifs.
Il est important de noter qu’SE Labs a testé Microsoft Defender Antivirus dans sa configuration entreprise, c’est‑à‑dire le moteur antivirus inclus dans Defender for Business, et non le service Defender for Business complet. Les couches de détection et réponse et de remédiation automatisée n’étaient pas incluses dans le produit testé, et elles peuvent rattraper une partie des lacunes du moteur seul.
Comment les deux produits professionnels se comparent‑ils ?
Kaspersky Small Office Security inclut un gestionnaire de mots de passe, VPN, le chiffrement et une console conçue pour les entreprises sans personnel IT. Microsoft Defender for Business inclut la détection et réponse sur terminaux et la gestion des vulnérabilités, prend en charge jusqu’à 300 utilisateurs et convient aux clients Microsoft 365 Business Premium.
Voici les deux produits côte à côte en s’appuyant sur les résultats d’SE Labs et les informations des pages produits :
|
Kaspersky Small Office Security |
Microsoft Defender for Business |
|
|
Protection (SE Labs, T2 2026) |
100 % Précision de protection ; 25 attaques ciblées bloquées |
Moteur antivirus testé en tant que Microsoft Defender Antivirus (entreprise) : 96 % Précision de protection ; 23 attaques ciblées bloquées sur 25 |
|
Appareils couverts |
Postes Windows, Macs, Android et iOS, et serveurs de fichiers Windows |
Windows, Mac, Android et iOS ; serveurs licenciés séparément |
|
Protection contre le rançongiciel |
Incluse, avec restauration des modifications causées par le rançongiciel |
Incluse via Defender Antivirus et les règles de réduction de surface d’attaque |
|
Détection et réponse sur terminaux |
Non incluse |
Incluse, avec investigation et remédiation automatisées |
|
Gestion des vulnérabilités |
Non incluse en tant que fonction de console centrale |
Incluse |
|
Gestionnaire de mots de passe |
Inclus |
Non inclus |
|
VPN |
Inclus |
Non inclus |
|
Chiffrement de fichiers |
Inclus |
BitLocker sous Windows, géré via Intune dans Business Premium |
|
Console de gestion |
Console web unique conçue pour les entreprises sans personnel IT |
Portail Microsoft Defender ; l’enrôlement des Mac et mobiles passe généralement par Intune |
|
Nécessite Microsoft 365 |
Non |
Non, mais Intune et la protection email nécessitent Business Premium |
|
Taille d’équipe |
Licencié pour 5 à 45 utilisateurs |
Jusqu’à 300 utilisateurs |
Kaspersky Small Office Security convient peut‑être mieux aux équipes plus petites si vos priorités sont une protection éprouvée et une administration minimale. Il a bloqué toutes les attaques dans le test d’SE Labs, y compris les attaques ciblées qui ont contourné le moteur de Microsoft, et il inclut le gestionnaire de mots de passe, VPN et le chiffrement que l’entreprise devrait sinon acheter séparément. Il ne nécessite ni Microsoft 365 ni Intune, et sa console est conçue pour un chef d’entreprise plutôt que pour un administrateur système.
Defender for Business est le meilleur choix pour une entreprise qui paie déjà Microsoft 365 Business Premium, compte plus de 45 utilisateurs et dispose de quelqu’un pour examiner les alertes de détection et réponse sur terminaux. Ses outils d’investigation sont plus avancés, mais ils n’apportent de valeur que si quelqu’un exploite les rapports fournis.
Testé et primé par des laboratoires indépendants de référence dans l’industrie.
Comment choisir la bonne solution de sécurité pour votre petite entreprise ?
Il n’existe pas d’antivirus unique idéal pour toutes les petites entreprises. Le bon choix dépend des appareils utilisés par votre équipe, des comptes et données à protéger, et du temps dont vous disposez pour en assurer la gestion.
Quelle charge de gestion de la sécurité votre entreprise peut‑elle assumer ?
La plupart des petites entreprises peuvent consacrer quelques heures par mois, mais la personne en charge de la sécurité a souvent d’autres responsabilités. Lorsqu’un produit reste déployé, à jour et surveillé, il protège mieux qu’un produit plus complet nécessitant une gestion régulière.
IT professionnels peuvent ne pas avoir le temps nécessaire pour une solution demandant une gestion continue. Les alertes risquent d’être manquées ou les exceptions temporaires oubliées, rendant les appareils plus vulnérables.
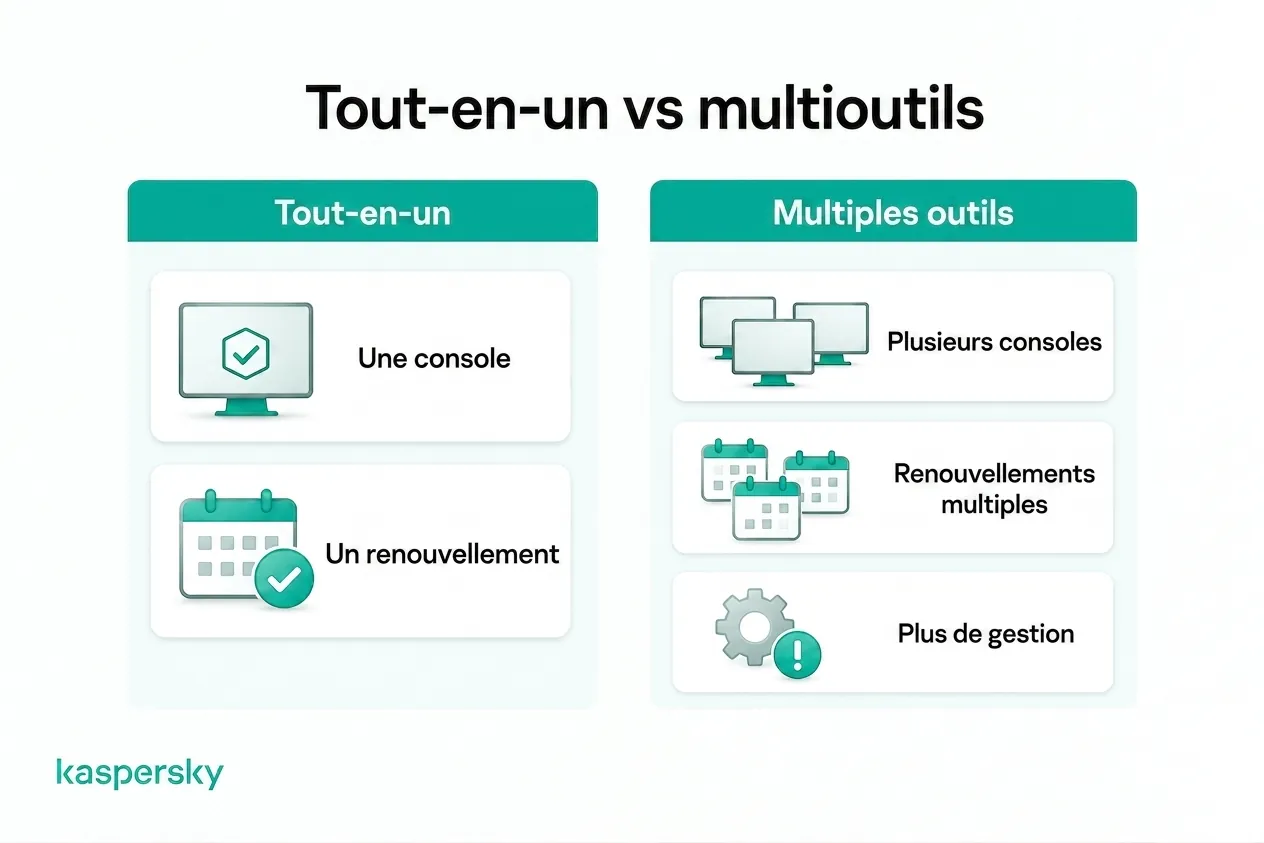
Un produit unique, avec une console centrale et une date de renouvellement unique, rend la charge de travail gérable, plutôt que de jongler avec des abonnements séparés pour antivirus, gestionnaire de mots de passe, VPN et chiffrement.
Que vérifier avant de choisir ?
Vérifiez qu’elle protège chaque appareil de votre équipe, couvre les comptes et les données autant que les fichiers, peut être administrée avec le temps dont vous disposez, et n’exige pas d’achats supplémentaires pour combler des lacunes.
Évaluez :
- Protège‑t‑elle contre les malwares, le rançongiciel, le phishing et les sites malveillants ?
- S’exécute‑t‑elle sur tous les appareils et systèmes d’exploitation utilisés par votre équipe, y compris Macs et téléphones ?
- Aide‑t‑elle à réduire les risques liés aux comptes, aux employés et aux données, pas seulement aux fichiers ?
- Quel niveau de configuration et d’administration continue nécessite l’ensemble complet ?
- L’entreprise peut‑elle raisonnablement le gérer avec les ressources IT dont elle dispose déjà ?
- Quels produits ou services de sécurité additionnels faudra‑t‑il encore acheter ?
Articles connexes
- Comment simplifier la sécurité pour les entreprises sans équipe IT dédiée
- 15 conseils cybersécurité essentiels pour les petites entreprises
- Sécurité des emails pour les petites entreprises
Produits recommandés :
- Kaspersky Premium
- Téléchargez un essai gratuit de 30 jours de notre plan premium
- Kaspersky Small Office Security
FAQs
Microsoft Defender et un autre antivirus peuvent‑ils fonctionner en même temps ?
Pas en tant que deux scanners actifs. Sur un poste Windows standard, Defender Antivirus se désactive lorsqu’un autre antivirus est installé. Sur les appareils enrôlés dans Defender for Business, il passe en mode passif et continue à fournir des fonctions de détection et réponse.
Ai‑je besoin d’un autre antivirus si j’utilise Microsoft Defender ?
Pas toujours. Microsoft Defender Antivirus détecte bien les malwares. Un autre produit a du sens si vous souhaitez couvrir comptes, mots de passe et sauvegardes dans un seul abonnement, ou si Defender for Business demande plus de gestion que ce que votre équipe peut assumer.
Microsoft Defender est‑il gratuit pour les entreprises ?
En partie. Microsoft Defender Antivirus est inclus avec Windows sans coût supplémentaire, sur les appareils professionnels comme personnels. Defender for Business est un abonnement payant, disponible en standalone ou dans Microsoft 365 Business Premium.
Les petites entreprises ont‑elles besoin de EDR ?
Dans le test d’SE Labs, Kaspersky Small Office Security a bloqué les 25 attaques ciblées sans recourir à la détection et réponse sur terminaux. Cependant, les entreprises qui ont besoin de capacités d’investigation et de réponse devraient envisager la présence d’un EDR dans leurs critères.