La plupart des petites entreprises gèrent déjà une partie de la sécurité DIY, même si ce n’est officiellement la responsabilité de personne. L'externalisation de la cybersécurité (cybersecurity outsourcing) consiste à payer une société extérieure pour reprendre une partie ou la totalité de ces tâches, de l’installation des mises à jour à la surveillance des connexions suspectes. Ce n’est pas la même chose que l’achat d’un logiciel de sécurité que vous installez et gérez vous‑même.
Qu’est‑ce que l’externalisation de la cybersécurité?
Une entreprise qui externalise la cybersécurité paie un prestataire externe pour prendre en charge une partie ou la totalité de son travail de sécurité. Cela peut inclure la surveillance des alertes, la gestion des équipements et des solutions de sécurité, l’exécution de scans de vulnérabilités et la réponse aux incidents.
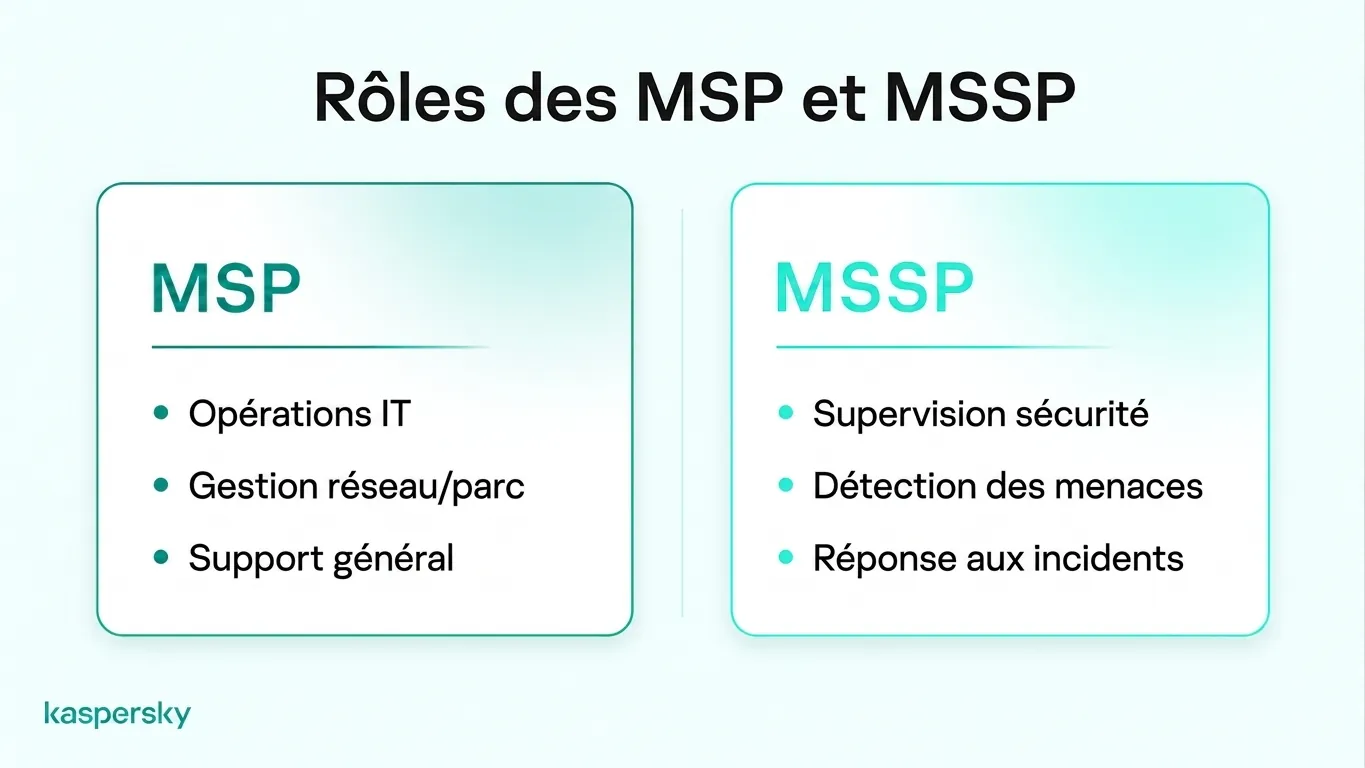
Deux types de prestataires réalisent la plupart de ces missions:
- Un prestataire de services managés (MSP) gère les opérations informatiques quotidiennes IT, comme la configuration des postes, la supervision du réseau et la résolution des incidents. Un MSP est une voie fréquente pour externaliser la gestion informatique des petites entreprises.
- Un prestataire de services de sécurité managés (MSSP) se concentre sur la sécurité de l’information, avec des services pouvant inclure la détection des menaces, la surveillance hors horaires d’ouverture et la réponse aux incidents.
Les petites entreprises choisissent généralement l’une des trois configurations:
- DIY, ou sécurité en interne, signifie que votre propre personnel gère tout, en utilisant des logiciels de sécurité et leur temps.
- La sécurité externalisée signifie qu’un prestataire, généralement un MSP ou un MSSP, effectue ces tâches à votre place.
- Un montage hybride partage le travail entre sécurité en interne et externalisation.
Vous n’avez pas à externaliser la totalité de votre sécurité. Une entreprise peut externaliser une tâche ponctuelle, comme un contrôle annuel ou une assistance après une attaque, et gérer le reste en interne.
- De nombreuses petites entreprises peuvent assurer leur protection quotidienne elles‑mêmes grâce à des logiciels de sécurité, des responsables nommés pour chaque tâche et des vérifications régulières.
- Gérer votre propre logiciel de sécurité ne nécessite pas forcément de recourir à un prestataire managé.
- Un MSSP se spécialise dans la sécurité, tandis qu’un MSP s’occupe principalement des opérations informatiques quotidiennes.
- Externaliser peut apporter de l’expertise et de la surveillance supplémentaires, mais votre entreprise conserve la responsabilité des accès, de la formation du personnel et des données clients.
- Les prix de l’externalisation dépendent généralement de la taille de l’entreprise, du nombre de terminaux, du périmètre des services, du niveau de support et de la complexité de votre configuration IT.
- Avec une configuration hybride, le personnel exécute la sécurité de routine tandis que des spécialistes externes prennent en charge les évaluations et la réponse aux incidents graves.
Les petites entreprises peuvent‑elles gérer la cybersécurité en interne?
Beaucoup de petites entreprises gèrent leur propre sécurité informatique sans spécialiste dédié. Cela peut convenir à un environnement simple, comme quelques ordinateurs portables, des e‑mails dans le cloud et l’absence de serveurs sur site.
Que nécessite la sécurité en interne?
Pour assurer la sécurité en interne, une petite entreprise a généralement besoin d’une personne ayant des connaissances techniques de base, d’un créneau horaire régulier consacré aux tâches de sécurité, d’un responsable nommé pour chaque tâche et d’un logiciel de sécurité couvrant tous les appareils de l’entreprise.
Les petites équipes sautent souvent le troisième point: les tâches sans responsable désigné passent à la trappe. Chaque tâche nécessite une personne nommée qui installe les mises à jour, crée les nouveaux comptes et traite les alertes.
De nombreux produits de sécurité pour entreprises permettent aux petites équipes de piloter la protection depuis un tableau de bord centralisé. Cela facilite le contrôle de l’état des terminaux, l’application des mises à jour et la gestion des paramètres sans gérer chaque tâche séparément.
Où la sécurité en interne montre‑t‑elle ses limites?
La sécurité en interne peut manquer d’expertise et de disponibilité. Une petite équipe peut ne pas avoir les compétences pour repérer une attaque bien dissimulée ou contenir un ransomware, et les alertes reçues la nuit ou le week‑end peuvent être ignorées.
La personne responsable de la sécurité a souvent une autre mission. Si elle est en congé lorsqu’une alerte survient, celle‑ci peut rester sans réponse pendant plusieurs jours. En cas d’incident sérieux, elle peut aussi ne pas disposer des compétences nécessaires pour déterminer ce qu’un attaquant a consulté et ce qu’il faut déclarer aux clients ou aux autorités compétentes.
Quelles tâches de cybersécurité les petites entreprises peuvent‑elles gérer en interne?
La plupart des petites entreprises peuvent gérer en interne la protection quotidienne des terminaux, la sécurité des comptes, la formation contre le phishing, et les sauvegardes. Ces tâches suivent une routine et les logiciels de sécurité automatisent une grande partie du travail, des analyses planifiées à la diffusion des mises à jour.
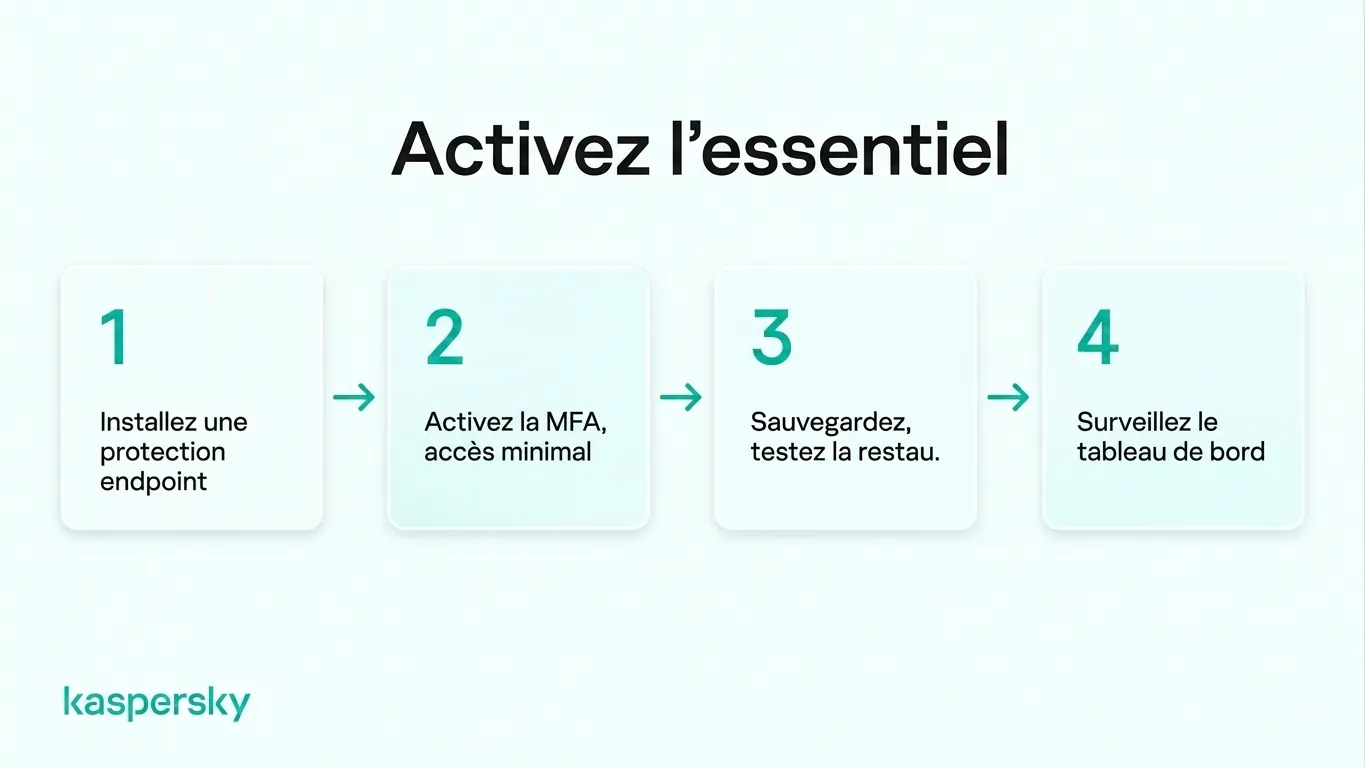
Une petite entreprise peut généralement couvrir l’essentiel avec ces quatre étapes:
- Installer un logiciel de sécurité (Small Office Security trial link) sur chaque ordinateur et téléphone. Il peut bloquer les maliciels connus, signaler les téléchargements risqués et avertir des sites de phishing. Activez aussi les mises à jour automatiques. De nombreuses attaques exploitent des vulnérabilités déjà corrigées par un patch. Si le personnel utilise des téléphones personnels pour le travail, définissez lesquels peuvent accéder aux données de l’entreprise.
- Utiliser l’authentification multifacteur (MFA) MFA pour les e‑mails, la banque en ligne et les applications cloud. Un mot de passe volé sera alors moins susceptible de suffire pour accéder aux comptes. Donnez à chaque personne uniquement les droits nécessaires à son rôle et révoquez‑les le dernier jour. Un rappel sur le phishing une à deux fois par an aide le personnel à repérer cette menace fréquente.
- Mettre en place une routine de sauvegarde et vérifier qu’elle fonctionne. Conservez au moins une copie hors ligne ou hors du réseau principal, et testez une restauration tous les quelques mois. Rédigez ensuite un plan d’une page pour un ordinateur portable volé ou une attaque par ransomware. Il doit indiquer qui appeler, quoi déconnecter et où se trouvent les sauvegardes.
- Surveiller le tableau de bord central. De nombreuses solutions de sécurité pour entreprises fournissent un tableau de bord pour vérifier la protection des appareils, gérer les mises à jour et consulter les alertes. Contrôlez les rapports de routine, les mises à jour échouées et les expirations de licences régulièrement, mais assurez‑vous que les alertes critiques sont examinées rapidement au lieu d’attendre la vérification hebdomadaire planifiée.
Testé et primé par des laboratoires indépendants de référence dans l’industrie.



Quels sont les avantages et les inconvénients de l’externalisation de la cybersécurité?
Un prestataire externe peut apporter des compétences spécialisées, des outils de sécurité supplémentaires, alléger la charge du personnel et offrir la tranquillité d’esprit de professionnels qui gèrent la sécurité. L’inconvénient est la dépendance au prestataire, une maîtrise moindre et d’éventuelles limites dans le périmètre contractuel.
Les analystes d’un MSSP traitent des attaques sur plusieurs organisations et peuvent repérer des menaces que le personnel interne n’a pas encore rencontrées. Certains prestataires proposent aussi une surveillance continue et des capacités de réponse aux incidents difficiles à maintenir pour une petite entreprise. L’externalisation de la sécurité informatique peut donc réduire le besoin d’embaucher des spécialistes dédiés.
Cependant, une fois qu’un prestataire gère votre sécurité, vous dépendez de ses équipes, de ses temps de réponse et de ses choix, et la qualité du service varie d’un fournisseur à l’autre. Vous devrez aussi vérifier les contrats pour savoir ce qui est couvert: par exemple, un prestataire qui gère vos ordinateurs portables peut ne pas prendre en charge les comptes cloud contenant vos données clients.
Voici comment se comparent sécurité en interne IT et externalisation:
|
Critère |
DIY (en interne) |
Externalisé |
|
Expertise |
Limitée aux compétences de votre personnel |
Accès à des spécialistes de la sécurité, selon le prestataire |
|
Flexibilité |
Changer d’outils ou de routines quand vous le souhaitez |
Les changements peuvent nécessiter l’accord du prestataire ou une mise à jour du contrat |
|
Effort administratif |
Heures du personnel chaque semaine |
Moins de travail de routine, mais du temps nécessaire pour gérer le prestataire |
|
Contrôle |
Contrôle direct des paramètres et des accès |
Contrôle partagé, selon ce que permet le contrat |
|
Disponibilité |
Généralement pendant les heures de bureau |
Peut inclure une surveillance 24/7, selon l’offre |
L’externalisation exige aussi une coordination interne. Votre entreprise doit désigner une personne capable de vérifier le travail du prestataire, d’approuver les décisions importantes en matière de sécurité et de coordonner la réponse en cas d’incident.
Combien coûte l’externalisation de la cybersécurité comparée à la sécurité en interne?
La sécurité en interne implique généralement des abonnements logiciels et du temps‑personnel, tandis que l’externalisation ajoute des frais de prestataire mais peut réduire la charge interne. Quelle option coûte moins dépend de la taille de l’entreprise, du nombre d’appareils, des exigences de sécurité et des services inclus.
Les prestataires facturent en général un abonnement mensuel par appareil ou par utilisateur, mais deux entreprises de même taille peuvent recevoir des devis très différents. Un plan couvrant les mises à jour et l’antivirus coûte généralement moins qu’un plan incluant une surveillance 24/7 et la réponse aux incidents. Des bureaux supplémentaires, un personnel distant et des serveurs sur site augmentent aussi le coût; une grille tarifaire générique ne reflétera pas le coût réel pour votre entreprise.
La sécurité en interne évite les frais du prestataire, mais le temps que le personnel consacre à la sécurité représente aussi un coût pour l’entreprise, car il réduit leur disponibilité pour d’autres tâches.
|
Poste de coût |
DIY |
Externalisé |
|
Frais récurrents |
Licences de logiciels de sécurité |
Frais mensuels d’un MSP ou d’un MSSP, souvent par appareil ou par utilisateur |
|
Mise en place |
Heures du personnel pour l’installation et la configuration |
Frais d’onboarding, plus temps du personnel pendant la passation |
|
Administration continue |
Heures du personnel pour mises à jour, alertes et vérifications |
Temps du personnel pour examiner les rapports et gérer le prestataire |
|
Réponse aux incidents |
Aide spécialisée achetée au besoin |
Incluse ou facturée séparément, selon le contrat |
|
Travaux spécialisés occasionnels |
Évaluations ou audits achetés selon les besoins |
Parfois inclus, parfois en supplément |
Pour comparer équitablement les deux, dressez d’abord la liste de ce que vous devez protéger: appareils, comptes et données. Notez les tâches que votre personnel peut gérer et demandez des devis pour le reste. Additionnez ensuite une année de logiciels, de temps‑personnel et de frais de prestataire pour chaque option.
Quand une petite entreprise doit‑elle externaliser la cybersécurité?
Un prestataire est pertinent lorsque votre configuration exige plus de compétences ou d’heures que votre équipe ne peut fournir. De nombreuses entreprises sans spécialiste IT choisissent de conserver leur sécurité en interne.
Quelles situations nécessitent une expertise externe?
Une entreprise aura davantage besoin d’une expertise externe lorsque sa configuration IT est complexe, lorsque la réglementation impose des exigences de sécurité spécifiques, ou lorsqu’un incident grave, comme un ransomware ou une violation de données, requiert une aide spécialisée pour être contenue.
Un cabinet médical conservant des dossiers patients, ou une boutique en ligne traitant des paiements par carte, peut devoir respecter des règles sur les contrôles de sécurité, la journalisation ou les tests. Lors d’une attaque, un spécialiste en réponse aux incidents peut aider à contenir les dégâts, préserver les preuves et déterminer quelles données ont été consultées ou volées. Beaucoup de petites équipes n’ont pas ces compétences, et risquent de mal réagir en cas d’incident.
Comment décider entre sécurité en interne et externalisation?
Comparez ce que votre équipe peut gérer à ce dont votre entreprise a besoin: compétences et heures nécessaires, obligations réglementaires et budget. Conservez en interne ce que le personnel peut couvrir et demandez des devis pour le reste.
Posez‑vous les questions suivantes:
- Quelqu’un dans l’équipe peut‑il configurer les logiciels de sécurité, lire les alertes et repérer ce qui semble anormal?
- Cette personne dispose‑t‑elle de quelques heures par semaine consacrées à la sécurité, protégées de ses autres tâches?
- Exploitez‑vous vos propres serveurs, plusieurs sites ou une large équipe distante?
- Clients, assureurs ou régulateurs attendent‑ils des contrôles spécifiques ou des tests réguliers?
- Un prestataire coûterait‑il moins en regard du temps‑personnel que vous consacreriez autrement?
Si votre équipe a les compétences et le temps pour gérer la sécurité quotidienne, la sécurité en interne peut suffire. Si vous avez seulement besoin d’aide pour des tâches précises, une approche hybride permet d’ajouter de l’expertise sans contrat complet. L’externalisation continue est souvent préférable lorsque les exigences de sécurité dépassent régulièrement les capacités ou la disponibilité de votre équipe.
Exemples pour petites entreprises
Cabinet de comptabilité
Ce cabinet de quatre personnes travaille sur des portables, des e‑mails cloud et un drive partagé, sans serveurs à maintenir. Un associé consacre une heure chaque vendredi à vérifier le tableau de bord de sécurité et à confirmer que la sauvegarde hebdomadaire a bien fonctionné. Avec un logiciel de sécurité et l’authentification multifacteur sur chaque compte, le cabinet peut n’avoir besoin d’aucune assistance externe.
Cabinet d’architecture
Un cabinet de 15 personnes gère son propre serveur de fichiers, et plusieurs architectes travaillent à distance et s’y connectent. Ici, la responsable de bureau effectue les vérifications quotidiennes, mais personne n’a contrôlé si les connexions au serveur se font de manière sécurisée. Un spécialiste pourrait revoir la configuration de sécurité une fois par an pour détecter ce type de lacunes, sans que le cabinet signe un contrat mensuel.
Commerçant en ligne
Le commerçant compte 40 employés, accepte les paiements par carte et utilise plusieurs systèmes cloud. Son logiciel de sécurité génère plus d’alertes quotidiennes que l’équipe IT de deux personnes ne peut en traiter, et sa boutique doit rester disponible 24/7. Ici, la cybersécurité managée pour petites entreprises est souvent le choix le plus pragmatique, car elle apporte une surveillance permanente et une réponse aux incidents.
Les petites entreprises peuvent‑elles combiner sécurité en interne et externalisation?
Oui. Les petites entreprises peuvent adopter un modèle hybride dans lequel le personnel gère les tâches routinières comme les mises à jour, la gestion des comptes et les sauvegardes, tandis que des spécialistes externes prennent en charge la surveillance, la réponse aux incidents et les évaluations techniques.
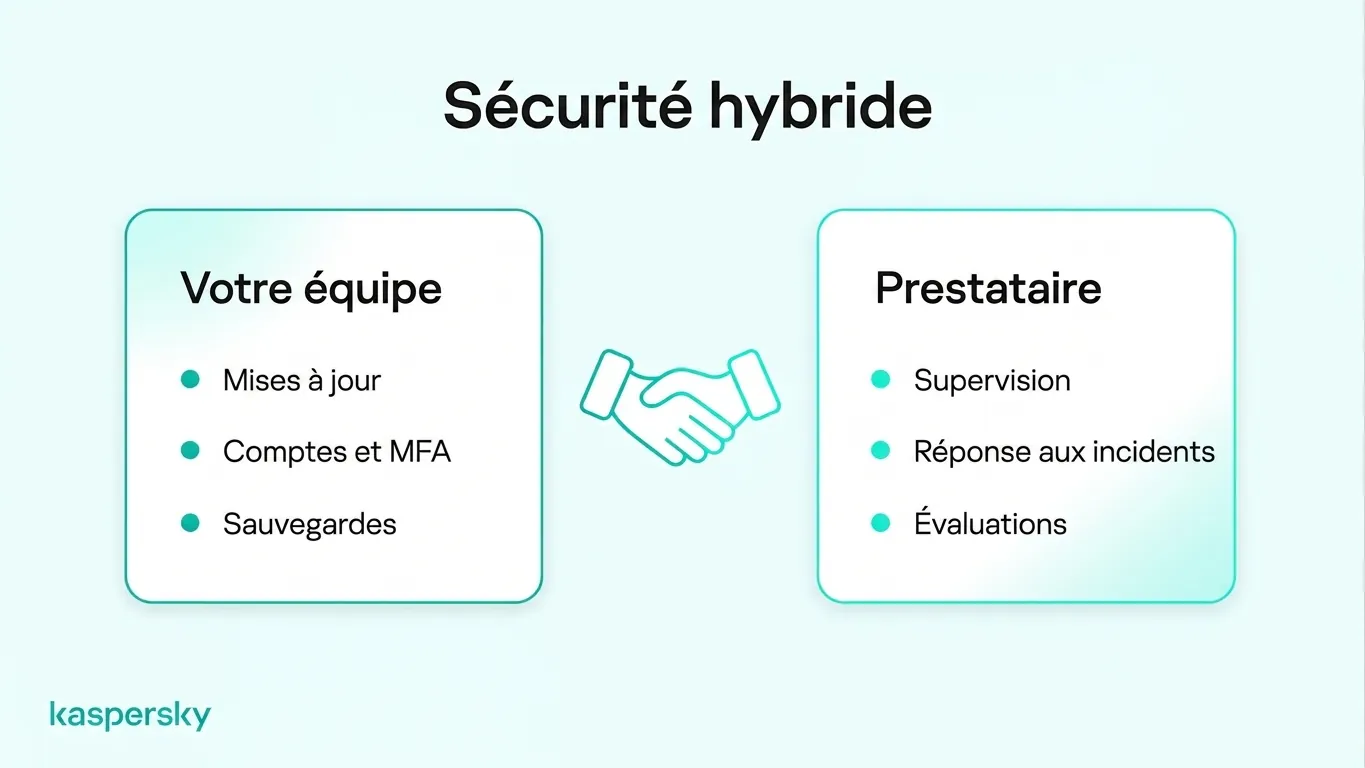
Accordez‑vous sur la répartition des tâches avant de signer un contrat. Le contrat doit lister les appareils et comptes couverts par le prestataire et préciser les tâches qui restent de la responsabilité de votre personnel. Il doit aussi indiquer qui contacte qui quand une alerte doit être escaladée, et les temps de réponse convenus par le prestataire.
Si vous payez déjà un MSP, utilisez la même division du travail pour revoir votre contrat. Listez ce pour quoi vous payez et identifiez les services effectivement fournis. Vérifiez quelles tâches votre personnel pourrait gérer lui‑même et repérez les lacunes, comme les téléphones du personnel ou de nouveaux appareils non couverts. Demandez aussi comment le prestataire rend compte de la gestion externalisée de la sécurité, pour voir ce qu’il réalise chaque mois.
Articles connexes:
- Comment simplifier la sécurité IT pour les entreprises sans équipe IT
- Guide complet de la cybersécurité pour petites entreprises
- Sécurité des e‑mails pour les petites entreprises
- Quelles sont les différences clés entre EDR et l’antivirus?
Produits recommandés:
- Kaspersky Small Office Security
- Télécharger la version d’essai gratuite de Kaspersky Small Office Security
- Télécharger un essai gratuit de 30 jours de notre offre Premium
FAQs
Peut‑on commencer par la sécurité en interne et passer aux services managés plus tard?
Oui. De nombreux prestataires prennent en charge l’onboarding d’entreprises qui gèrent déjà leur sécurité. Une liste à jour des appareils, des comptes et des paramètres de sécurité peut accélérer la passation, même si certains prestataires peuvent souhaiter remplacer vos outils existants.
Comment savoir si un prestataire de sécurité managé fait correctement son travail?
Vérifiez ses rapports par rapport aux niveaux de service du contrat, comme les temps de réponse convenus. De bons rapports montrent les alertes traitées, les mises à jour appliquées et les incidents investigués. Des réponses lentes, des résumés vagues ou des appareils manquants dans ses enregistrements peuvent révéler des lacunes.
Quelles responsabilités en matière de cybersécurité restent à votre entreprise après externalisation?
Votre entreprise reste responsable de la protection des données clients, de la gestion des accès des employés, de la formation du personnel et du respect des exigences de sécurité applicables. L’externalisation de tâches techniques ne supprime pas ces responsabilités, même si votre prestataire peut lui aussi avoir des obligations contractuelles et légales.
Une petite entreprise a‑t‑elle besoin d’un centre opérationnel de sécurité?
En général, pas d’un centre propre. Un SOC est une équipe qui surveille et répond aux alertes de sécurité 24/7. Peu de petites entreprises peuvent en constituer une; celles qui ont besoin d’une couverture 24/7 l’achètent souvent auprès d’un MSSP.