Une nouvelle arnaque se propage dans plusieurs pays européens : des victimes reçoivent par courrier une carte bancaire plastique et sont invitées à l’activer en suivant un lien ou un QR‑code vers un site contrefait. Cette arnaque à la fausse carte bancaire via QR‑code menace la confidentialité — les fraudeurs cherchent ainsi à obtenir des données personnelles et des coordonnées bancaires.
Comment fonctionne l’arnaque : du courrier frauduleux au compte vidé
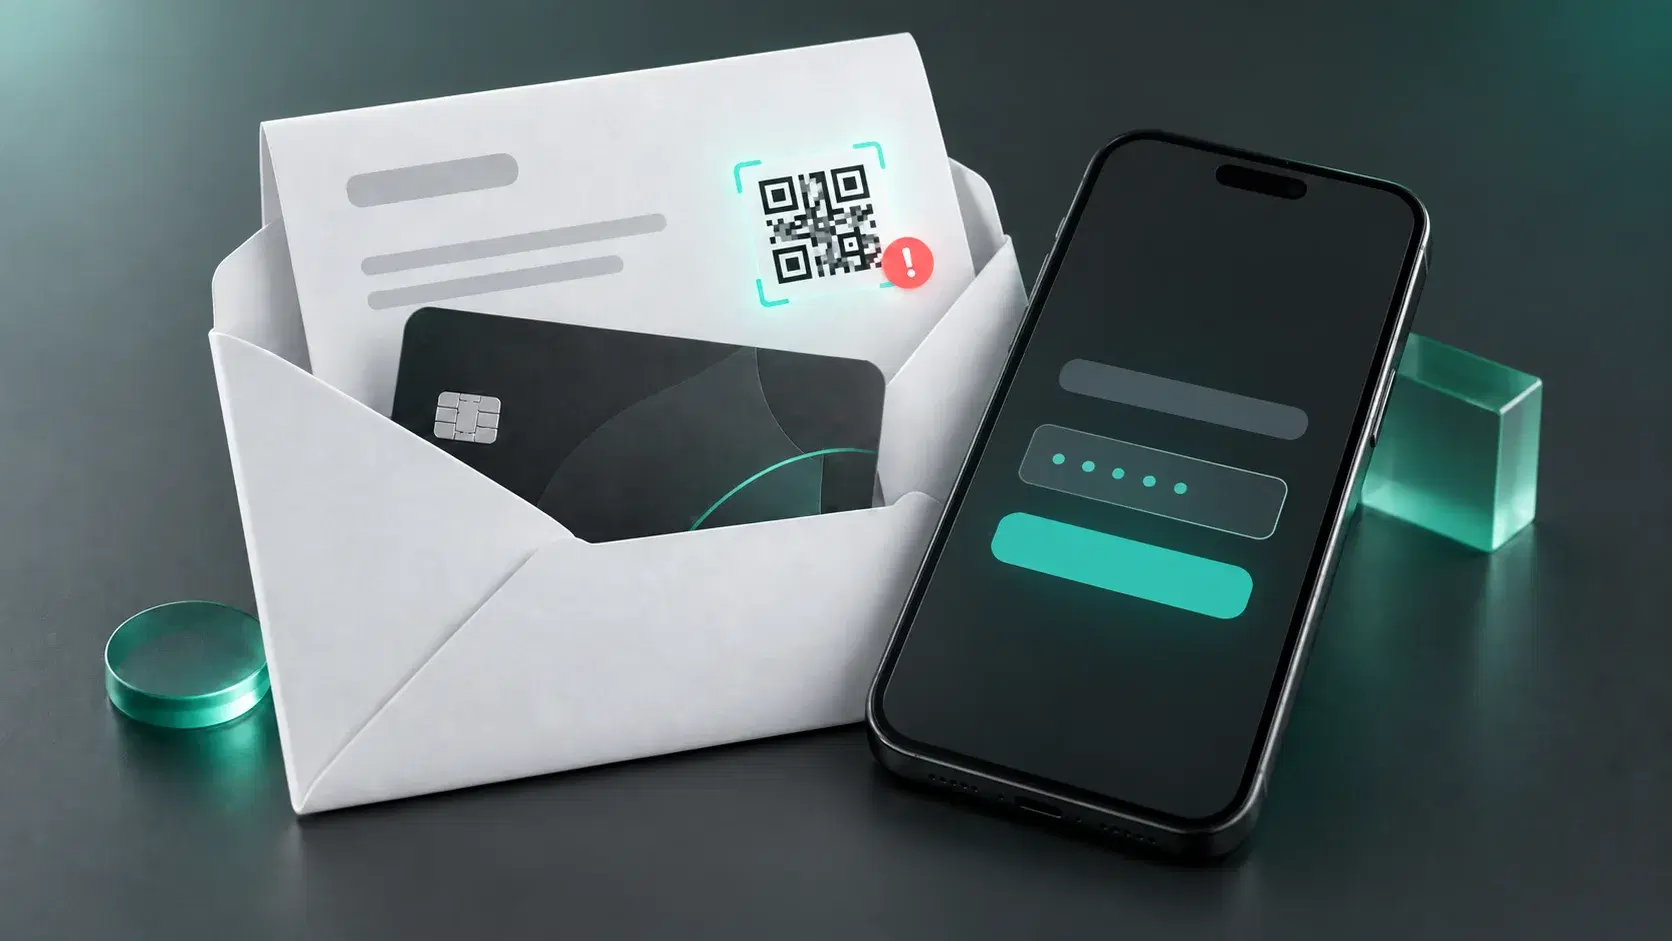
La tromperie commence par un courrier papier envoyé au destinataire. Dans l’enveloppe se trouve une nouvelle carte et une notice présentée comme émanant de la banque. Le destinataire est informé que sa carte précédente n’est plus valable ou que son contrat arrive à expiration, et on lui demande d’activer la nouvelle carte sous peine de blocage du compte.
Pour activer la carte, il est demandé de scanner le QR‑code figurant dans la lettre, qui renvoie vers un site frauduleux imitant la page d’une banque réelle. Le « client » y est invité à saisir ses identifiants, le PIN‑code de la carte et les codes à usage unique servant à confirmer l’accès ou les opérations dans la banque en ligne. Si la victime transmet ces informations, les fraudeurs obtiennent l’accès aux comptes et peuvent effectuer des transactions.
En 2026, ce type d’arnaque a été signalé en France et au Portugal. Dans un premier temps, la police française a alerté sur des cas similaires, puis la Garde nationale républicaine du Portugal a relayé des signalements sur la même méthode.
Pourquoi l’attaque paraît crédible : psychologie, darknet et IA
L’attaque ressemble à une communication bancaire légitime : le courrier papier accompagné d’une carte physique, parfois personnalisée au nom du destinataire, paraît moins suspect qu’un message reçu par e‑mail.
De plus, les fraudeurs créent un sentiment d’urgence : il est demandé d’activer la carte rapidement, sous peine de blocage du compte. La peur de perdre l’accès à ses fonds pousse certaines personnes à scanner le QR‑code sans vérifier l’expéditeur.
Pour personnaliser ces attaques, les auteurs s’appuient sur des bases de données compromises, y compris des informations vendues sur le darknet. L’intelligence artificielle peut aussi rendre le hameçonnage (phishing) plus convaincant : elle permet de rédiger rapidement des textes de qualité et d’adapter les messages à chaque cible.
Comment repérer un avis frauduleux
Une carte bancaire inattendue reçue par courrier doit alerter si vous n’avez pas demandé de renouvellement. Autre indice : l’exigence urgente de suivre un lien ou de scanner un QR‑code pour activer la carte sous la menace d’un blocage.
Le QR‑code en lui‑même n’est pas systématiquement synonyme de fraude. Par exemple, la banque portugaise Millennium bcp inclut effectivement un tel code dans ses courriers de carte, mais elle précise qu’elle utilise ces codes uniquement pour renvoyer vers des informations et non pour l’activation de la carte.
Si vous avez suivi le lien et que le site demande votre identifiant, le PIN‑code de la carte ou un code issu du SMS, fermez immédiatement la page. Pour vérifier si la banque a bien émis une nouvelle carte, consultez l’application ou le site officiel de la banque, ou appelez le service client via le numéro officiel.
Protection contre le hameçonnage : 6 règles simples
Les messages de hameçonnage peuvent arriver par e‑mail, messagerie instantanée, courrier électronique, via SMS ou sous la forme de liens et de QR‑codes insérés dans des lettres papier. Pour éviter de tomber sur un site de hameçonnage, suivez ces recommandations :
- Ne communiquez pas vos mots de passe, les PIN‑codes de carte ni les codes à usage unique demandés via une lettre, un SMS ou un message instantané.
- Vérifiez l’expéditeur par un canal indépendant. En cas de doute, trouvez le site officiel de l’établissement et contactez‑le via les coordonnées publiées.
- Utilisez des solutions de sécurité intégrant des fonctions anti‑hameçonnage. Mettez régulièrement vos logiciels à jour pour maintenir une protection efficace.
- Activez l’authentification multifacteur. Même si un fraudeur obtient votre mot de passe, il ne pourra pas se connecter sans le second facteur.
- Sauvegardez régulièrement vos données importantes. Conservez ces sauvegardes séparément, par exemple sur un disque externe, afin de pouvoir restaurer vos informations si nécessaire.
- Signalez toute tentative de hameçonnage. Transmettez les informations sur l’arnaque à l’entreprise usurpée : cela l’aide à prévenir d’autres utilisateurs et à contrer la campagne frauduleuse.
Protégez vos données contre le hameçonnage
Une page frauduleuse peut ressembler à un vrai site bancaire ou à un service connu. Kaspersky Premium protège vos données personnelles : la fonction intégrée Anti‑Phishing détecte et bloque les pages de hameçonnage, y compris les faux sites bancaires.
Essayer Kaspersky Premium gratuitementSi vos données ont déjà été divulguées : plan d’action pas à pas
Si vous avez saisi par erreur des coordonnées bancaires ou des codes de confirmation sur un site suspect, il est important de limiter au plus vite l’accès des fraudeurs à vos comptes. Voici l’ordre d’action recommandé :
- Bloquez la carte et contactez la banque. Un conseiller vous indiquera s’il faut restreindre l’accès à la banque en ligne ou réémettre la carte.
- Changez vos mots de passe. Commencez par le compte compromis, puis modifiez les mots de passe des autres services où le même identifiant était utilisé.
- Activez l’authentification à deux facteurs, si elle n’est pas encore configurée.
- Vérifiez les opérations et les connexions sur vos comptes. Si vous relevez un paiement ou un virement inconnu, signalez‑le immédiatement à votre banque.
- Scannez votre appareil avec un antivirus, si vous avez téléchargé un fichier ou installé une application depuis la page de hameçonnage.
Articles connexes :
- Comment réagir efficacement aux attaques de hameçonnage ?
- Quels sont les risques du spam de hameçonnage ?
- Comment reconnaître efficacement un e‑mail de hameçonnage ?
Produits recommandés :