Est-il sûr que les employés utilisent leur ordinateur portable personnel pour le travail?
Les employés peuvent travailler en toute sécurité depuis un ordinateur portable personnel, mais seulement si ces appareils respectent des exigences de sécurité adaptées et que l’accès aux systèmes de l’entreprise est correctement contrôlé.
Cette approche est couramment appelée Apportez votre équipement personnel de communication (AVEC — anglais: BYOD): BYOD. Elle permet aux employés d’utiliser leur propre ordinateur portable pour le travail au lieu de dépendre d’un matériel fourni par l’entreprise. BYOD peut rendre le télétravail plus économique et flexible, surtout pour les petites entreprises aux ressources limitées (IT). Toutefois, les employés doivent respecter des exigences de sécurité claires lorsqu’ils travaillent depuis chez eux.
La différence principale tient au contrôle. L’entreprise peut généralement maîtriser de nombreux aspects du matériel fourni par l’entreprise: installer des logiciels de sécurité, imposer les mises à jour, gérer les accès et appliquer des paramètres communs sur chaque appareil. Avec BYOD, une partie de cette responsabilité est partagée avec l’employé. L’entreprise doit définir des standards minimaux avant d’autoriser l’accès aux mails, aux fichiers, aux services cloud ou à d’autres systèmes.
BYOD peut être une option pragmatique lorsque les ordinateurs personnels sont maintenus à jour, protégés contre les logiciels malveillants, sécurisés par une authentification robuste et utilisés conformément aux exigences de sécurité de l’entreprise. Cette option est moins adaptée lorsque des informations hautement sensibles sont traitées ou si un appareil personnel ne peut pas satisfaire aux normes de sécurité exigées par l’entreprise.
- BYOD permet aux employés de travailler sur des ordinateurs portables personnels, à condition que ces appareils respectent les exigences de sécurité de l’entreprise.
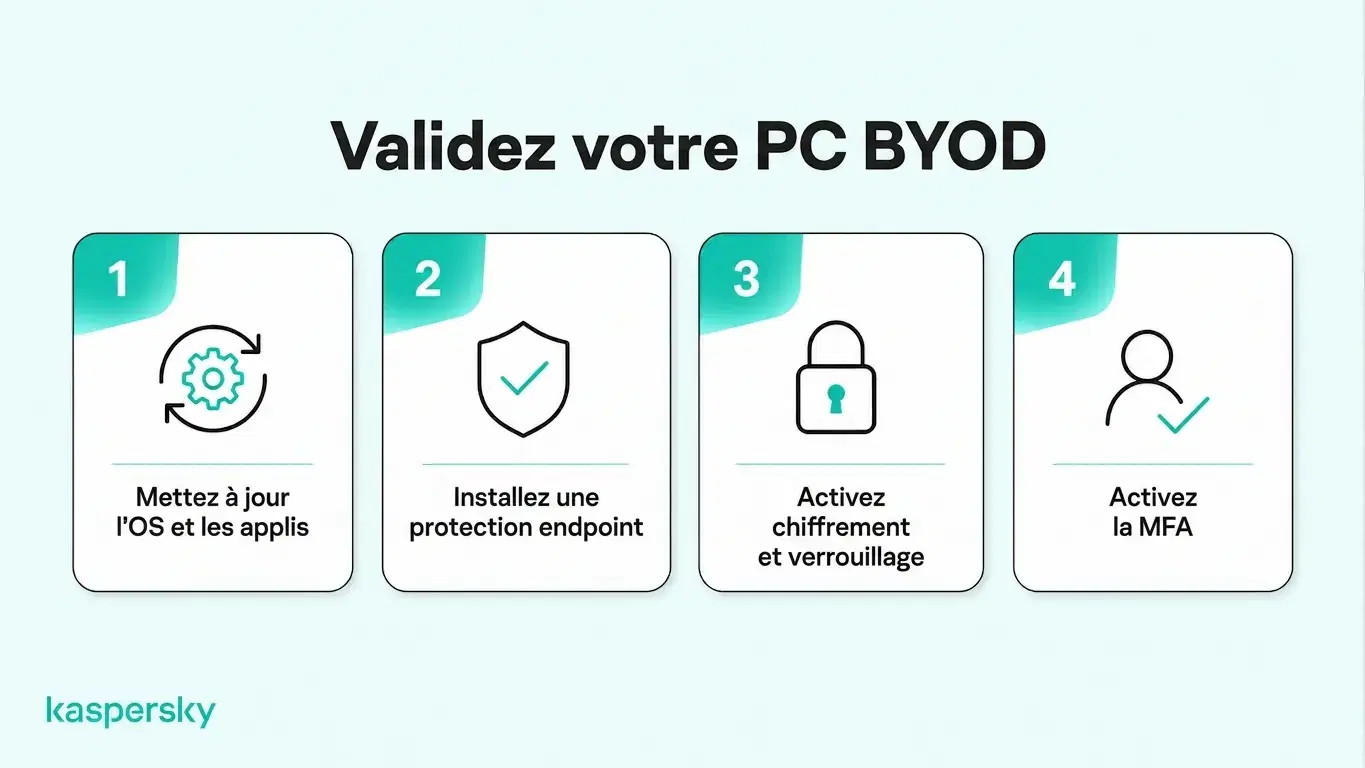
- Maintenez les ordinateurs portables personnels à jour, installez une protection des terminaux fiable, activez le chiffrement du disque et le verrouillage automatique de l’écran.
- Le principal défi de BYOD est que l’entreprise dispose de moins de visibilité et de contrôle sur les appareils personnels que sur les ordinateurs fournis par l’entreprise.
- L’authentification multifacteur, des mots de passe uniques, le chiffrement et un accès contrôlé réduisent l’impact d’un appareil perdu ou d’un compte compromis.
- Les informations de travail doivent être conservées dans des comptes et des stockages approuvés par l’entreprise, et non dans des services personnels.
- BYOD peut ne pas convenir lorsque des données hautement sensibles sont en jeu ou si les appareils personnels ne respectent pas les exigences de sécurité de l’entreprise.
Quels sont les principaux risques cyber liés à BYOD?
Le risque principal lié à BYOD n’est pas seulement que l’ordinateur soit la propriété d’un particulier, mais que l’entreprise ait généralement moins de visibilité sur la configuration et l’usage des appareils personnels.
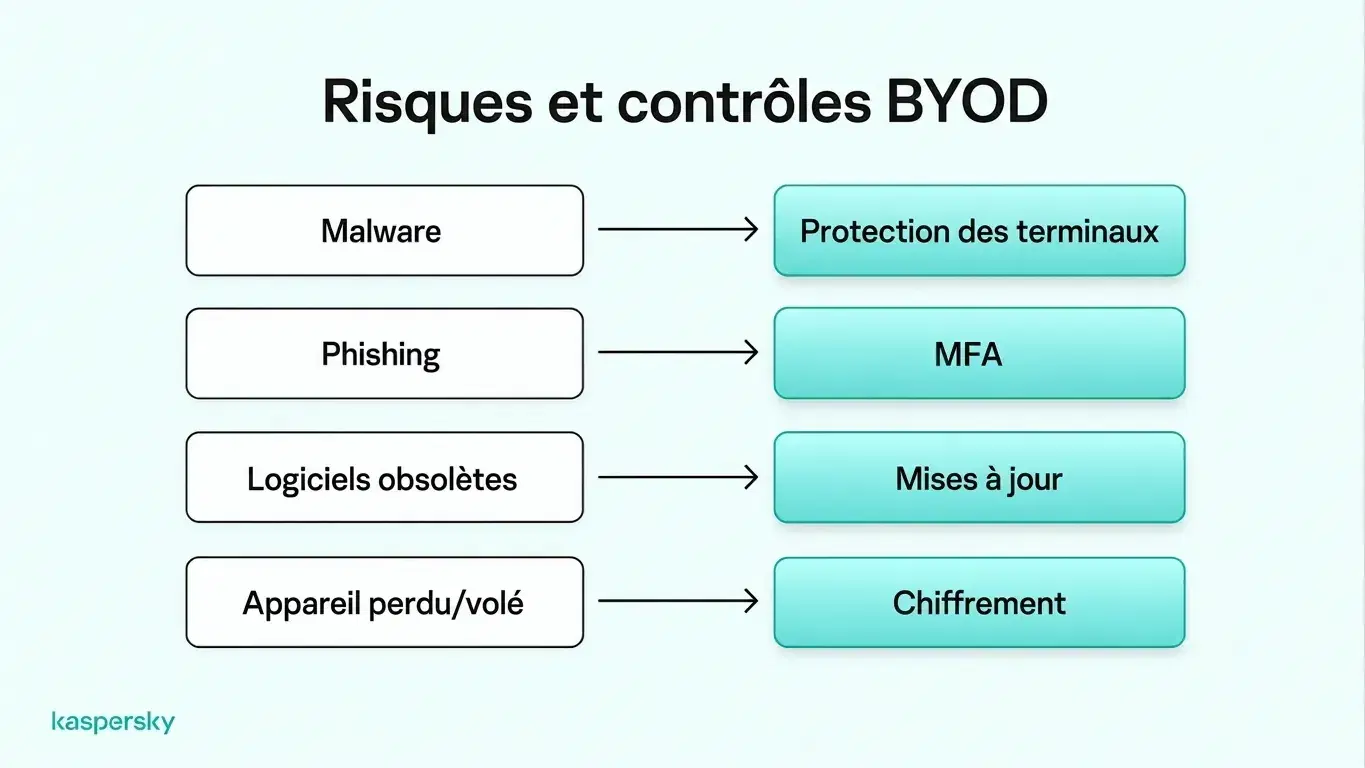
Les logiciels malveillants et les rançongiciels peuvent compromettre un ordinateur portable et donner aux attaquants un accès aux fichiers ou aux comptes professionnels. Le hameçonnage (phishing) peut amener un employé à divulguer ses identifiants ou à installer un logiciel malveillant, tandis que des systèmes d’exploitation, navigateurs et applications obsolètes peuvent contenir des failles corrigées dans des versions ultérieures. Contrairement aux appareils gérés par l’entreprise, les ordinateurs personnels dépendent souvent de l’utilisateur pour installer les mises à jour et maintenir en permanence les protections de sécurité.
Le partage d’un même appareil au sein du foyer constitue un autre risque: les membres de la famille peuvent installer par erreur des logiciels non sûrs ou exposer des informations de l’entreprise. L’utilisation de réseaux non sécurisés augmente également le risque, surtout lorsque l’accès à distance est mal protégé.
Les informations de l’entreprise peuvent aussi devenir difficiles à contrôler lorsque les employés les enregistrent dans des comptes cloud personnels, des dossiers locaux ou des applications non approuvées. Cela complique la gestion des accès et la localisation des données sensibles — un problème qui se pose particulièrement quand un employé quitte l’entreprise et que des fichiers professionnels restent stockés sur son appareil personnel.
Les appareils perdus ou volés peuvent également exposer des informations professionnelles. Le risque augmente si le chiffrement intégral du disque, le verrouillage d’écran et une authentification forte ne sont pas activés.
Ces risques varient fortement selon les employés, leurs appareils, leurs logiciels et leurs habitudes de sécurité. Établir des exigences cohérentes en matière de cybersécurité aide les petites entreprises à réduire ces écarts et à mieux protéger les informations de l’entreprise.
Comment améliorer la sécurité BYOD pour les employés à distance?
La sécurité BYOD s’améliore lorsque plusieurs protections de base sont combinées. Tout ordinateur portable personnel approuvé doit respecter un niveau minimal de sécurité, tant pour la protection des comptes que pour la gestion des données professionnelles.
Améliorer la sécurité ne nécessite pas toujours une infrastructure complexe. Maintenir les appareils à jour, utiliser une protection des terminaux fiable, exiger une authentification robuste et veiller à ce que les données de travail restent dans des systèmes d’entreprise approuvés peut réduire la plupart des risques courants.
Protéger les appareils contre les logiciels malveillants et les accès non autorisés
Les ordinateurs portables personnels utilisés pour le travail doivent exécuter des systèmes d’exploitation pris en charge et garder navigateurs et outils de sécurité à jour. Les correctifs de sécurité sont essentiels car ils corrigent des failles connues que des attaquants pourraient exploiter.
Une protection des terminaux fiable doit également être installée pour détecter et bloquer les logiciels malveillants, les rançongiciels et autres menaces. C’est particulièrement important sur les appareils AVEC, car les employés les utilisent aussi pour la navigation personnelle et peuvent télécharger des applications hors du contrôle de l’entreprise.
Le chiffrement intégral du disque aide à protéger les informations en cas de perte ou de vol du portable. Les appareils doivent aussi activer le verrouillage automatique de l’écran et une authentification sécurisée, comme un mot de passe robuste ou des passkeys, avec authentification biométrique si disponible.
Accès à distance sécurisé aux systèmes de l’entreprise
Les comptes de messagerie professionnels et autres comptes importants doivent être protégés par authentification multifacteur (MFA). Cela ajoute une vérification au-delà du mot de passe et réduit le risque de prise de contrôle de compte si des identifiants sont volés.
Les employés doivent utiliser des mots de passe forts et uniques pour les comptes professionnels, idéalement stockés dans un gestionnaire de mots de passe. Les passkeys peuvent constituer une option d’authentification supplémentaire lorsqu’elles sont prises en charge.
Les télétravailleurs doivent aussi utiliser des connexions Wi‑Fi sécurisées et des connexions chiffrées pour accéder aux systèmes de l’entreprise. Un réseau privé virtuel (VPN) peut être exigé pour se connecter à des ressources internes ou si l’entreprise en fournit un dans sa configuration d’accès à distance. Cependant, le VPN n’est qu’une couche de protection et ne remplace pas la protection des terminaux, l’authentification multifacteur ou des pratiques de gestion des comptes sûres.
Séparer les données professionnelles et personnelles
Les informations professionnelles doivent être stockées dans des comptes approuvés par l’entreprise et dans des espaces cloud gérés par l’entreprise. Par exemple, les employés doivent enregistrer les documents professionnels dans un compte Microsoft 365 ou Google Workspace approuvé plutôt que sur un cloud personnel. Cela facilite le contrôle des accès aux fichiers sensibles.
Les membres du foyer ne doivent pas pouvoir accéder aux informations de l’entreprise sur un ordinateur partagé. Des comptes utilisateurs distincts et des profils de navigateur séparés limitent les accès accidentels et permettent de séparer les connexions professionnelles et personnelles.
Ces mesures améliorent l’organisation et réduisent les croisements occasionnels entre activité personnelle et professionnelle. Elles n’assurent pas une isolation complète: si l’appareil est compromis, un logiciel malveillant peut encore affecter plusieurs comptes ou profils.
Comment les petites entreprises peuvent-elles gérer la sécurité BYOD?
Les petites entreprises peuvent mieux gérer BYOD en définissant des règles claires avant que les employés ne connectent leurs ordinateurs personnels aux systèmes de l’entreprise.
Une politique BYOD devrait préciser quels appareils sont autorisés, les exigences minimales de sécurité, les applications et services approuvés, et les responsabilités des employés. Elle doit aussi couvrir l’usage acceptable, la manière de stocker les informations de l’entreprise et les mesures en cas de perte, de compromission ou de fin d’utilisation d’un appareil pour le travail.
Avant d’accorder l’accès aux systèmes, les petites entreprises doivent vérifier que les ordinateurs personnels respectent les exigences minimales. Par exemple, les employés peuvent remplir une liste de contrôle d’approbation d’appareil confirmant que le système d’exploitation est pris en charge, que les mises à jour de sécurité sont installées, que la protection des terminaux est active et que le chiffrement est activé. Des contrôles périodiques aident à identifier les appareils ne respectant plus ces exigences.
L’accès doit suivre le principe du moindre privilège: donnez aux employés seulement les systèmes et les informations nécessaires à leur rôle. Les permissions doivent être revues lors des changements de responsabilités et retirées rapidement quand une personne quitte l’entreprise. L’offboarding doit aussi traiter des fichiers d’entreprise qui pourraient rester sur un appareil personnel.
Des outils de sécurité centralisés facilitent la gestion en aidant l’entreprise à contrôler accès et protection des appareils depuis une console unique. Toute surveillance doit être limitée au strict nécessaire pour la sécurité de l’entreprise et respecter la vie privée des employés en évitant une visibilité inutile sur leurs activités ou fichiers personnels.
Testé indépendamment et primé par les principaux laboratoires du secteur.
Que faire si l’ordinateur personnel d’un employé est compromis?
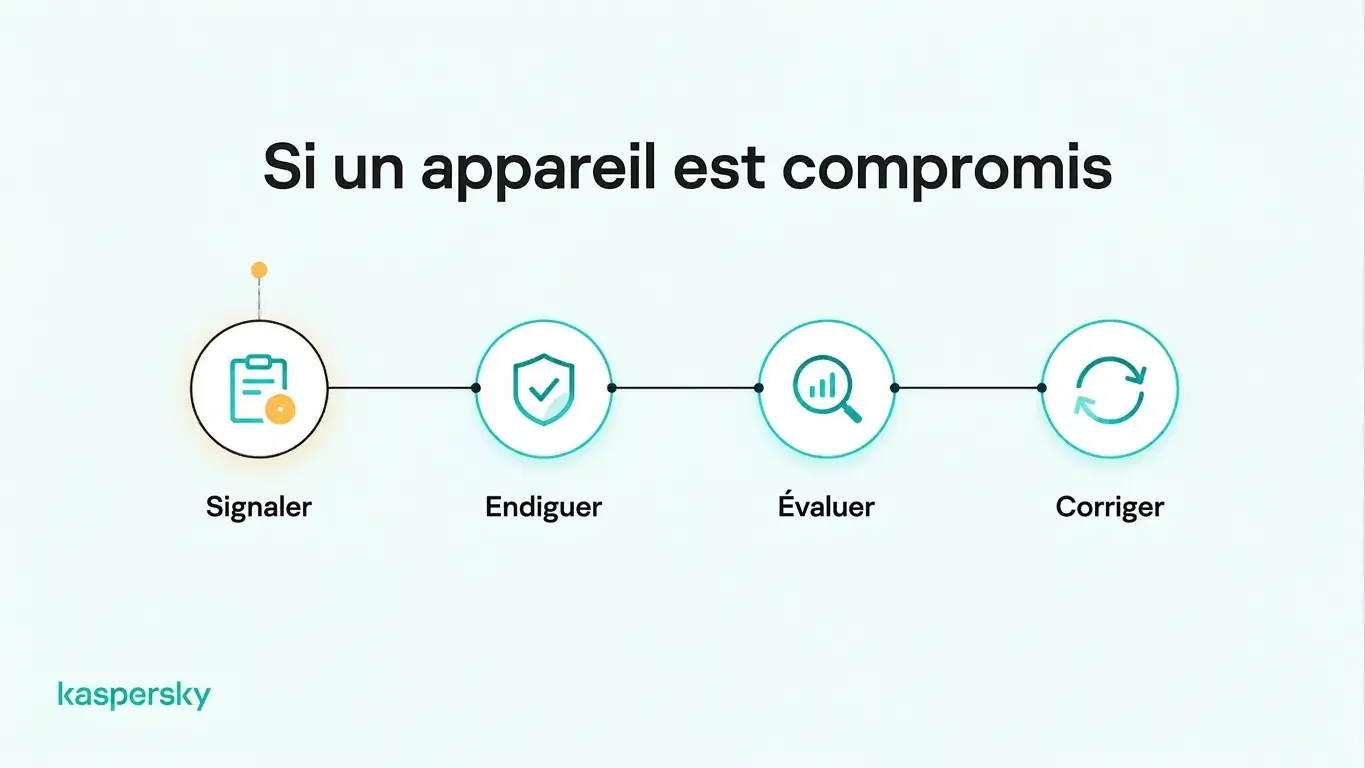
Les employés doivent signaler dès que possible tout signe de logiciel malveillant, accès non autorisé, perte ou vol d’un ordinateur portable. Une notification rapide donne à l’entreprise plus de temps pour limiter les accès et protéger les comptes affectés.
La première priorité est la contention. Cela peut inclure le blocage temporaire de l’appareil sur les systèmes de l’entreprise, la déconnexion des sessions actives, la réinitialisation des identifiants affectés ou l’isolement d’un appareil potentiellement infecté par un logiciel malveillant.
Une fois la menace immédiate contenue, l’entreprise doit évaluer si des comptes, fichiers ou systèmes professionnels ont été exposés. Vérifiez:
- Si des fichiers de l’entreprise étaient stockés sur l’ordinateur portable
- Quels comptes professionnels avaient des sessions actives sur l’appareil
- Si des connexions suspectes ont eu lieu
- Si l’appareil avait accès à des systèmes sensibles ou à des services cloud.
Si un logiciel malveillant est suspecté, l’appareil doit être nettoyé et vérifié avant de modifier des identifiants importants depuis celui‑ci. Les changements sensibles de comptes doivent être effectués depuis un appareil dont on sait qu’il est propre.
Un ordinateur personnel compromis ne devrait retrouver l’accès aux systèmes de l’entreprise qu’après résolution du problème de sécurité et après que l’appareil respecte de nouveau les exigences BYOD de l’entreprise. En cas de perte ou de vol, les comptes et sessions affectés doivent rester restreints jusqu’à ce que l’entreprise soit satisfaite que l’accès professionnel est sécurisé.
Articles connexes:
- Quels sont les risques liés aux vulnérabilités des terminaux dans les environnements BYOD?
- Quelles sont les différences clés entre antivirus personnel et antivirus professionnel?
- Quelles sont les bonnes pratiques essentielles pour les emails des petites entreprises?
- "Comment un guide de cybersécurité pour les PME peut‑il aider mon équipe?"
Produits recommandés:
FAQs
Les employeurs peuvent‑ils surveiller les ordinateurs portables personnels des employés?
Oui, les employeurs peuvent surveiller les activités liées au travail ou les paramètres de sécurité sur les ordinateurs portables personnels selon les lois applicables et la politique interne. La surveillance doit être transparente, limitée à des besoins légitimes de l’entreprise et respecter la vie privée des employés.
Une entreprise peut‑elle effacer à distance l’ordinateur personnel d’un employé?
Oui, certains outils de gestion permettent d’effacer à distance un ordinateur portable en entier, y compris les fichiers personnels. D’autres outils peuvent supprimer sélectivement les données professionnelles. Les employés doivent connaître ces possibilités avant d’accepter la gestion de leur appareil.
Qui paie le logiciel de sécurité sur les ordinateurs personnels des employés?
Les employeurs prennent souvent en charge le coût du logiciel de sécurité exigé sur les ordinateurs personnels utilisés pour le travail afin d’assurer une protection homogène. Toutefois, la prise en charge financière dépend des politiques de l’entreprise, des contrats de travail et des lois applicables.
Les petites entreprises doivent‑elles fournir des ordinateurs portables ou autoriser l’usage des appareils personnels?
Les ordinateurs fournis par l’entreprise sont généralement préférables lorsque l’entreprise a besoin d’un contrôle de sécurité plus strict ou traite des données sensibles. BYOD offre de la flexibilité et réduit le coût du matériel si les appareils personnels respectent les exigences de sécurité de l’entreprise.