Qu'est‑ce que le juice jacking?
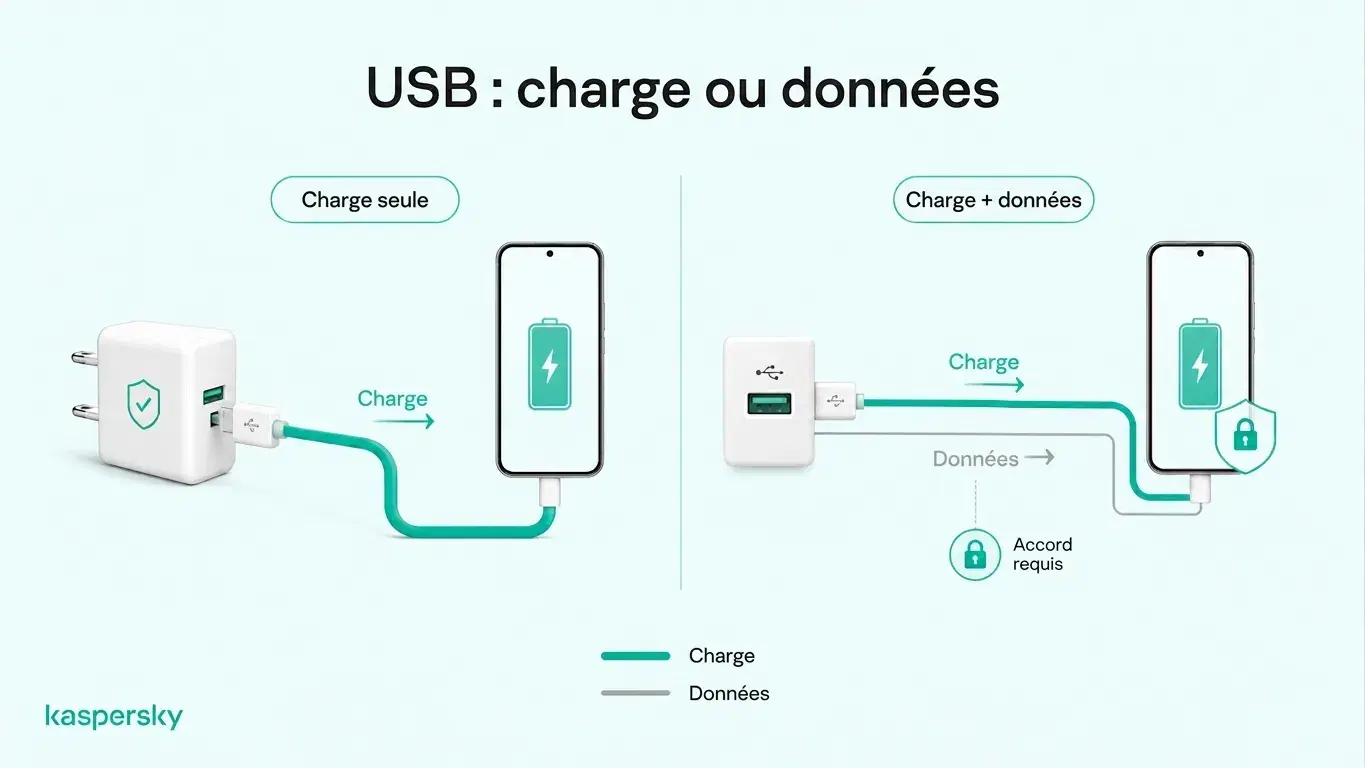
Le juice jacking (appelé aussi « attaque à la recharge » — abus via un port/câble USB public permettant vol de données ou installation de malware) exploite une connexion de charge USB pour tenter d'accéder à l'appareil connecté. Le risque existe parce que les connexions USB transportent à la fois l'électricité et les données. Une prise de recharge ou un câble compromis peut chercher à établir une connexion de transfert de données en plus de recharger l'appareil.
Les deux principaux problèmes sont le vol de données et la compromission de l'appareil, qui peuvent exposer des informations personnelles ou permettre l'installation de logiciels malveillants sur l'appareil.
Comment fonctionne le juice jacking?
Le juice jacking peut se produire lorsqu'un téléphone ou un autre appareil est connecté à une prise de recharge USB compromise ou à un câble USB malveillant. La connexion peut tenter de communiquer avec l'appareil via USB au lieu de se contenter de le recharger.
Une station de recharge publique manipulée peut être configurée pour demander ou tenter un accès aux données, tandis qu'un câble modifié peut contenir du matériel supplémentaire conçu pour interagir avec l'appareil connecté. Les téléphones modernes intègrent des protections qui limitent les accès USB non autorisés. Se brancher sur une prise publique ne signifie pas automatiquement que l'appareil a été compromis.
- Le juice jacking exploite le fait que USB peut transporter à la fois l'alimentation et les données.
- L'attaque peut impliquer une borne de recharge compromise ou un câble malveillant.
- Les principaux risques sont le vol de données et la compromission de l'appareil ou l'installation de malware.
- Les smartphones modernes intègrent des protections limitant les connexions de données USB non autorisées.
- Se servir d'un chargeur public USB ne signifie pas automatiquement qu'une attaque a eu lieu.
- Des options plus sûres: utiliser votre propre adaptateur secteur, une batterie externe, un câble « charge uniquement » ou un bloqueur de données USB.
Quels sont les risques du juice jacking?
Les risques principaux du juice jacking sont le vol de données et la compromission de l'appareil. Ce qu'un attaquant peut accéder dépend du type d'appareil, du système d'exploitation, des paramètres de sécurité, des autorisations et de la méthode d'attaque.
Vol de données
Si une connexion USB malveillante obtient un accès non autorisé aux données, elle peut potentiellement exposer les informations stockées sur l'appareil. Cela peut inclure:
- Photos et vidéos.
- Contacts et messages.
- Documents et autres fichiers stockés.
- Identifiants de compte ou autres données personnelles sensibles.
Les téléphones modernes restreignent l'accès aux données via USB de différentes manières: se connecter à un port compromis n'expose donc pas automatiquement l'intégralité des données de l'appareil.
Malware et compromission de l'appareil
Une attaque de juice jacking plus avancée pourrait exploiter un appareil vulnérable ou une connexion USB autorisée pour installer du malware ou effectuer des modifications non autorisées.
Cela peut inclure du spyware ou d'autres logiciels malveillants conçus pour surveiller l'activité, collecter des informations ou maintenir un accès non autorisé à l'appareil. Bien que techniquement possibles, ces attaques ne sont pas une conséquence systématique de l'utilisation d'une borne publique USB et dépendent de l'appareil et de ses protections de sécurité.
Indépendamment testé et primé par les laboratoires leaders du secteur.
À quelle fréquence le juice jacking se produit‑t‑il?
Le juice jacking est une attaque démontrée techniquement. Les cas documentés visant des consommateurs ordinaires semblent actuellement rares. Des chercheurs en sécurité ont montré que des ports et câbles USB malveillants pouvaient exploiter la connexion de données dans des tests contrôlés. C'est pourquoi des organismes publics et des organisations de sécurité ont émis des avertissements sur ce risque.
Ces avertissements doivent toutefois être remis en contexte. Écrivant pour le ACM, l'expert en cybersécurité Tom Kirkham note que de nombreux exemples rapportés de juice jacking proviennent de recherches académiques et de démonstrations plutôt que de signalements vérifiés de victimes dans la réalité. Cela n'exclut pas la possibilité d'une attaque, mais suggère que le risque réel sur le terrain est inférieur à ce que certains titres peuvent laisser entendre.
Il reste cependant judicieux d'adopter des précautions, en particulier avec des appareils plus anciens ou contenant des informations sensibles. Par ailleurs, les smartphones modernes intègrent des protections qui rendent plus difficile l'accès non autorisé aux données via USB.
Comment les téléphones modernes protègent‑ils contre le juice jacking?
Les iPhone et appareils Android récents limitent ce qu'une connexion USB inconnue peut faire.
Sur iPhone et iPad, Apple exige que l'appareil soit déverrouillé avant qu'un nouvel accessoire USB ou filaire puisse communiquer avec lui selon les paramètres par défaut. Les nouveaux accessoires peuvent aussi nécessiter une approbation explicite. Cela dépend de l'appareil et de sa configuration.
Sur de nombreux appareils Android pris en charge, la protection USB peut bloquer de nouvelles connexions de données USB tant que l'écran est verrouillé et exiger que l'utilisateur déverrouille l'appareil avant d'autoriser le transfert de données.
Ces garde‑fous réduisent sensiblement le risque lié à une connexion de recharge inconnue, même si la protection dépend toujours de l'appareil et de la manière dont les fonctions de sécurité USB sont mises en œuvre.
Comment savoir si votre téléphone a été victime de juice jacking?
Il n'existe pas de signe unique qui prouve que votre téléphone a subi du juice jacking. Toutefois, certains comportements peuvent justifier une vérification approfondie, surtout s'ils surviennent peu après l'utilisation d'une prise ou d'un câble de recharge inconnu.
Signes d'alerte possibles:
- Fenêtres inattendues demandant Confiance, Partager des données, Transfert de fichiers ou des invites similaires liées à USB.
- Applications, paramètres ou autorisations inconnus apparaissant sur l'appareil.
- Usage inhabituel des données mobiles.
- Surchauffe persistante ou consommation excessive de la batterie.
- Plantages fréquents ou redémarrages inexpliqués.
- Chute de performance notable et durable.
Ces symptômes peuvent aussi avoir des causes ordinaires, comme une batterie vieillissante ou des problèmes logiciels. Les demandes inattendues de confiance ou de transfert de données via USB sont des indices plus directement pertinents, car elles montrent que la connexion tente autre chose que fournir de l'énergie.
Comment prévenir le juice jacking?
La manière la plus simple de réduire le risque de juice jacking est d'éviter les connexions de données USB inutiles lorsque vous chargez loin de chez vous. Cela implique souvent d'utiliser votre propre matériel de charge autant que possible.
Utilisez des méthodes de charge plus sûres
Un adaptateur secteur personnel branché sur une prise AC standard ou une batterie externe est généralement préférable, car le téléphone ne dépend pas d'une connexion de données USB inconnue.
|
Méthode de charge |
USB exposition des données |
Exposition au juice jacking |
|
Adaptateur secteur personnel + prise AC standard |
Aucune exposition provenant de la prise elle‑même |
Faible |
|
Batterie externe personnelle |
Aucune exposition provenant d'une source USB publique |
Faible |
|
Câble « charge uniquement » |
Lignes de données désactivées |
Faible |
|
__Bloqueur de données USB |
Bloque les broches de données tout en laissant passer l'alimentation |
Faible |
|
Prise de recharge publique USB |
Connexion de données possible |
Potentielle |
|
Câble USB inconnu ou emprunté |
Connexion de données possible |
Potentielle |
Si une prise publique USB est la seule option, un câble « charge uniquement » ou un bloqueur de données USB peut empêcher le transfert de données tout en permettant la recharge de l'appareil.
Protégez votre téléphone lorsque vous utilisez une borne USB publique
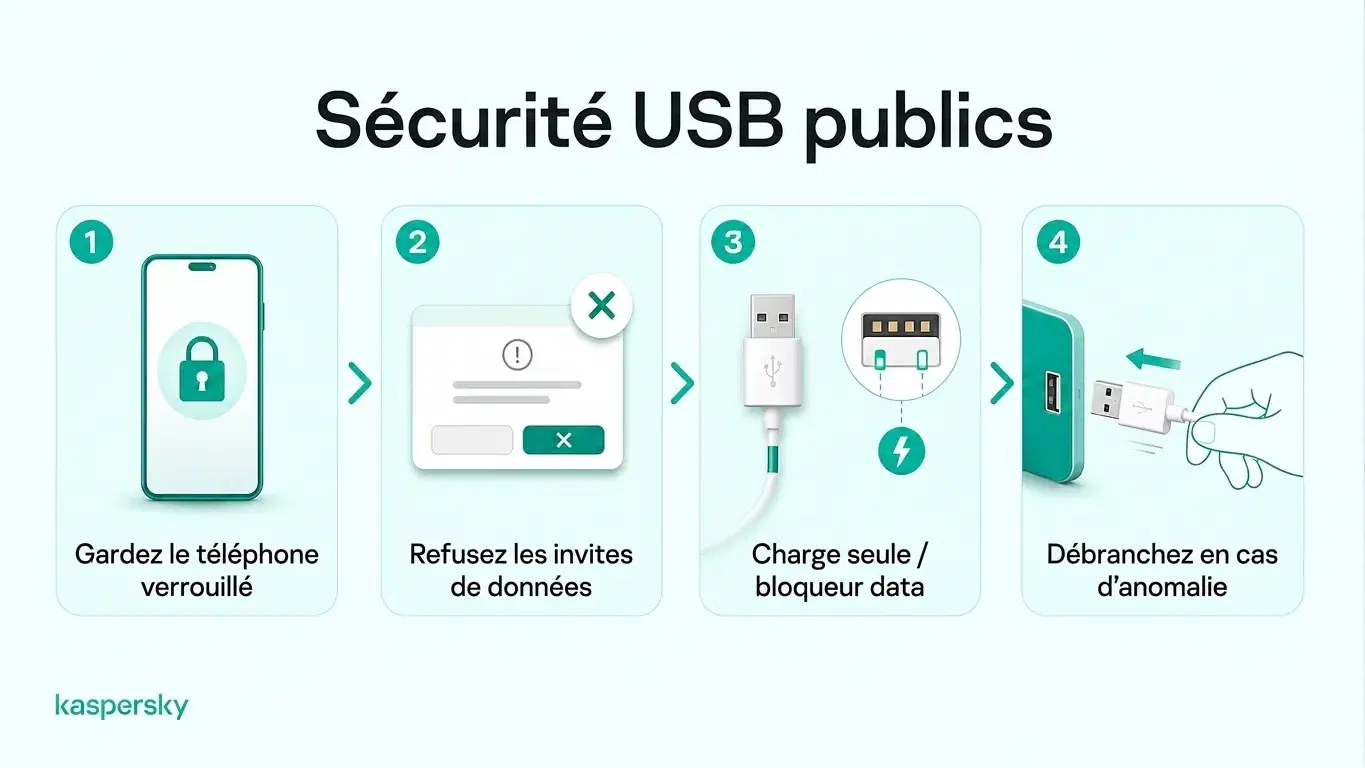
Si vous devez utiliser une connexion USB publique:
- Gardez le téléphone verrouillé pendant la charge.
- Refusez les demandes inattendues de Confiance, Partage de données, Transfert de fichiers ou équivalentes.
- Maintenez le système d'exploitation à jour.
- Évitez d'utiliser des câbles de recharge inconnus ou laissés sans surveillance.
- Déconnectez‑vous immédiatement si l'appareil se comporte de façon inattendue ou demande un accès que vous n'attendiez pas.
Que faire si vous suspectez un juice jacking?
Utiliser un chargeur public USB ne signifie pas automatiquement que votre téléphone a été compromis. Si quelque chose vous paraît suspect, procédez comme suit.
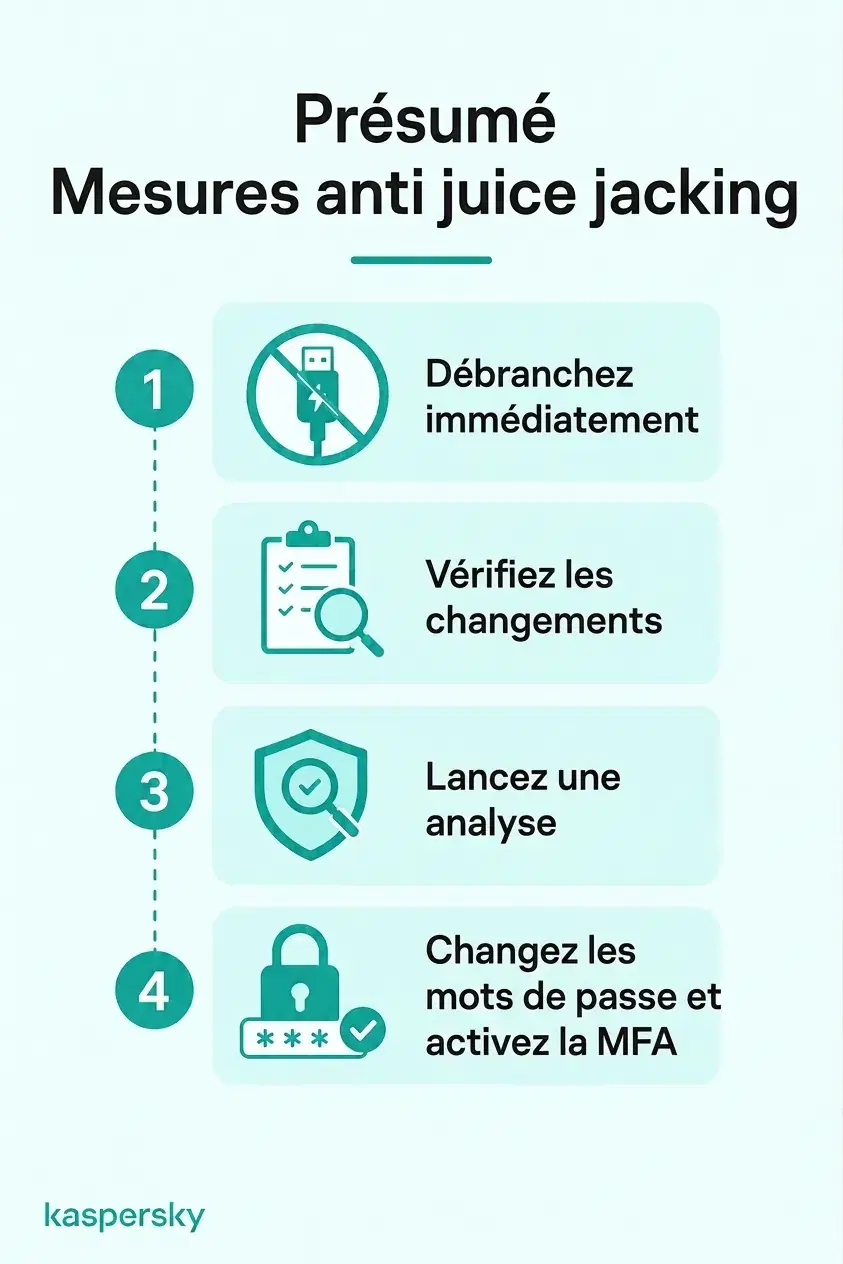
Vous devriez:
- Déconnecter la prise ou le câble suspect immédiatement.
- Examiner l'appareil pour détecter des changements inattendus ou des alertes de sécurité.
- Lancer une analyse de sécurité avec un logiciel de confiance.
- Si vous suspectez une compromission de compte, changez les mots de passe importants depuis un appareil de confiance et activez l'authentification multifactorielle lorsque disponible.
- Surveillez vos comptes bancaires, e‑mails et autres comptes importants pour des activités inhabituelles.
Une réinitialisation d'usine ou une assistance technique professionnelle n'est généralement nécessaire que si des signes plus convaincants indiquent que l'appareil a bien été compromis.
Articles connexes:
- Qu'est‑ce que la cybersécurité et pourquoi est‑elle importante aujourd'hui?
- Comment le vol de données peut‑il se produire via des stations de recharge publiques?
- Risques liés au Wi‑Fi public
- Qu'est‑ce que l'ingénierie sociale et quel est son impact sur la cybersécurité?
__Produits recommandés:
- Kaspersky Premium
- Téléchargez un essai gratuit de 30 jours de notre offre Premium
- Kaspersky Mobile Security
FAQ
Qu'est‑ce qu'un bloqueur de données USB?
Un bloqueur de données USB est un petit adaptateur qui laisse passer l'alimentation via une connexion USB tout en bloquant les broches de données. Il peut réduire le risque de transferts de données indésirables lors de l'utilisation de bornes de recharge publiques USB.
Où le juice jacking peut‑il se produire?
Le juice jacking peut potentiellement survenir partout où une prise ou un câble de recharge USB inconnu est utilisé: aéroports, hôtels, cafés, hubs de transport ou stations de recharge USB publiques, entre autres.
Le juice jacking peut‑il se produire via un câble de recharge?
Oui. Un câble USB malveillant ou modifié peut potentiellement établir une connexion de données en plus d'alimenter l'appareil, d'où la nécessité de se méfier des câbles inconnus ou non sollicités.
Est‑il sûr de charger son téléphone à partir d'une prise électrique publique?
Généralement, oui. Utiliser votre propre adaptateur secteur avec une prise AC standard évite la connexion de données USB qui crée le risque de juice jacking.