Comment les escrocs obtiennent-ils vos informations personnelles?
Les escrocs peuvent obtenir des informations personnelles de bien des manières. Parfois ils trompent les personnes pour qu’elles les divulguent via des messages d’hameçonnage (phishing), des faux sites, des appels frauduleux, des quiz, des sondages ou d’autres formes d’ingénierie sociale. Des informations peuvent aussi être volées directement depuis un appareil par un logiciel malveillant, exposées lors d’une violation de données (data breach), collectées à partir de sources publiques ou commerciales, ou obtenues par des méthodes physiques telles que le skimming ou le vol de courrier.
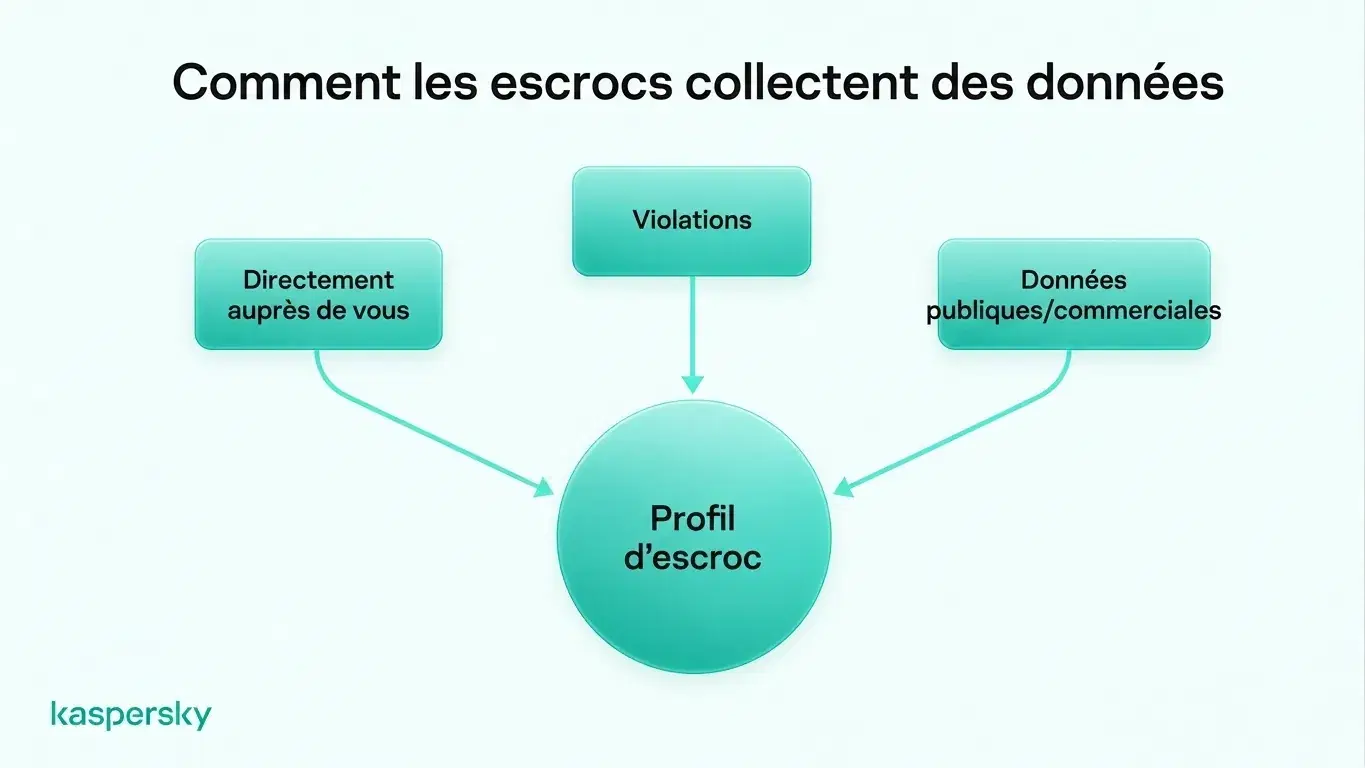
Les escrocs recueillent souvent des informations provenant de plusieurs sources plutôt que de se fier à une seule intrusion. En recoupant ces éléments, ils peuvent dresser un profil plus complet d’une personne et rendre leurs arnaques plus crédibles.
- Les escrocs obtiennent couramment des informations de trois manières principales: directement auprès de la victime, via des données fuitées ou violées, et à partir de sources publiques ou commerciales.
- Différents éléments d’information peuvent être combinés pour créer un profil beaucoup plus détaillé, ce qui explique pourquoi un escroc peut déjà connaître des informations personnelles authentiques.
- Des recherches de Kaspersky de 2025 ont montré que 88,5 % des attaques d’hameçonnage analysées visaient à dérober des identifiants de compte.
- Le fait qu’un appelant ou qu’un message connaisse un nom, une adresse, une banque, un employeur ou toute autre information réelle ne prouve pas que l’interlocuteur est de confiance.
- Un logiciel de sécurité, des téléchargements fiables, des mises à jour logicielles et le partage limité d’informations personnelles en ligne peuvent réduire la quantité de données que les escrocs peuvent obtenir.
- Des mots de passe uniques et l’authentification à deux facteurs (2FA) peuvent rendre des identifiants fuités beaucoup moins utiles si des données personnelles sont exposées.
Hameçonnage et ingénierie sociale
L’hameçonnage et les autres formes d’ingénierie sociale reposent sur la manipulation plutôt que sur le piratage technique. Les escrocs peuvent envoyer des e‑mails ou passer des appels qui semblent provenir d’une banque, d’un service de livraison, d’une administration, d’un employeur ou d’une autre organisation digne de confiance.
Ces arnaques peuvent prendre plusieurs formes. Le smishing utilise des SMS. Le vishing utilise des appels vocaux. De faux sites web, boutiques en ligne, quiz, sondages, concours et cadeaux peuvent aussi être conçus pour récolter des informations personnelles.
Le but est généralement de persuader la victime de révéler des éléments comme des identifiants, des mots de passe, des informations de paiement ou des données d’identification. L’arnaque peut inviter à cliquer sur un lien malveillant ou à donner à l’appelant un accès à distance à un appareil.
Infostealers et autres logiciels malveillants
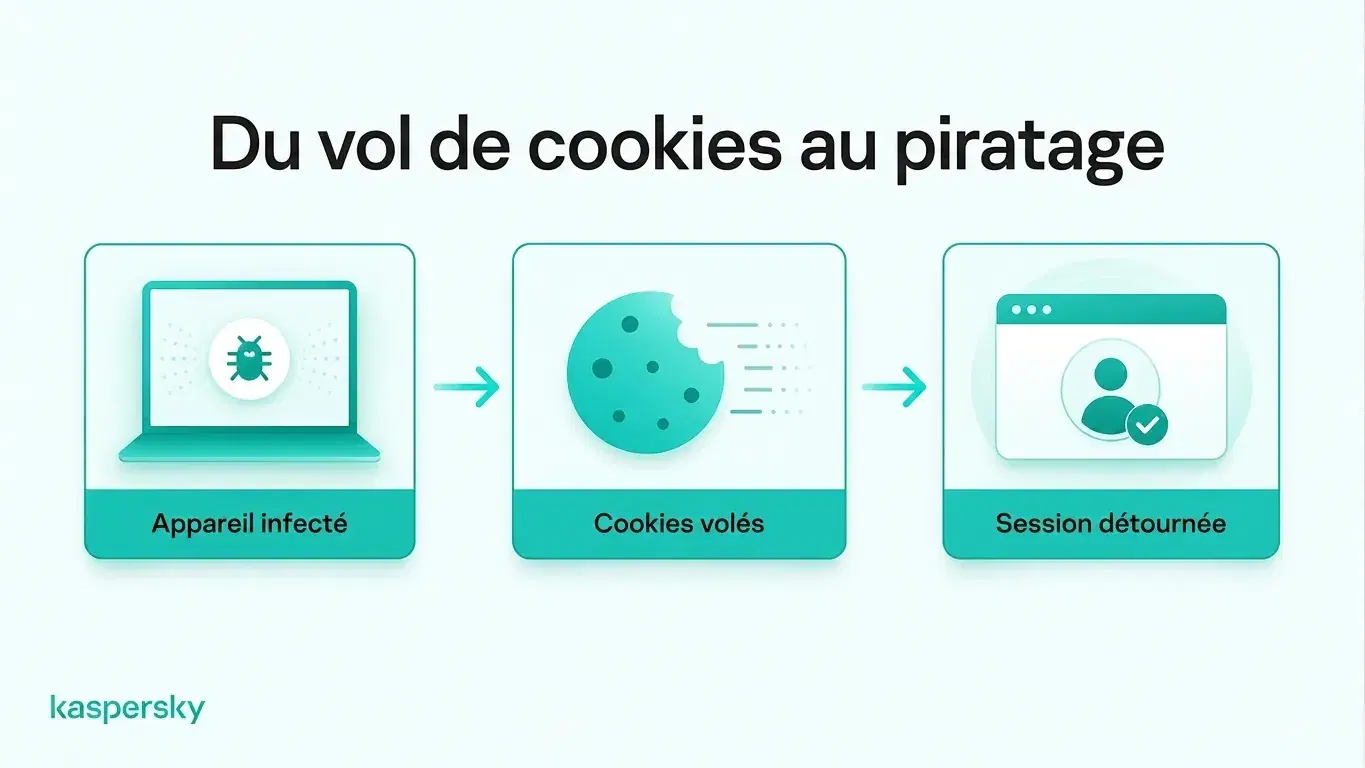
Les logiciels malveillants peuvent collecter des informations personnelles directement depuis un appareil infecté. Les infostealers sont une catégorie de logiciel malveillant conçue spécifiquement pour trouver et voler des données telles que des mots de passe enregistrés, des cookies de navigateur, des données de paiement, des fichiers et d’autres informations sensibles.
Les logiciels malveillants peuvent infecter des appareils via des téléchargements malveillants, des pièces jointes d’hameçonnage, des sites compromis ou de fausses applications déguisées en logiciels légitimes.
Les cookies de navigateur peuvent aussi être précieux. Des cookies de session volés peuvent permettre à des attaquants de détourner une session active sans avoir à ressaisir le mot de passe. C’est une des raisons pour lesquelles un logiciel malveillant présent sur un appareil de confiance peut exposer plus que des fichiers locaux.
Violations de données
Des informations personnelles peuvent également être exposées via une entreprise ou un service en ligne, même si l’utilisateur n’a rien fait de mal.
Une violation de données peut révéler des adresses e‑mail, numéros de téléphone, noms, mots de passe, informations de paiement, dates de naissance ou d’autres données de compte. Des identifiants volés peuvent ensuite être réutilisés dans d’autres arnaques ou même vendus à d’autres criminels sur le dark web.
Les données compromises peuvent rester utiles longtemps. Même si un ancien mot de passe n’est plus valide, d’autres éléments comme une adresse e‑mail, un numéro de téléphone, une adresse postale ou une date de naissance peuvent toujours être recoupés avec des informations plus récentes pour certains types d’usurpation d’identité (identity theft).
Sources publiques et courtiers en données
Toutes les informations utilisées par les escrocs ne sont pas forcément volées. Certaines sont déjà publiques ou commercialement disponibles.
Les profils sur les réseaux sociaux peuvent révéler des noms, employeurs, proches, lieux, dates d’anniversaire, centres d’intérêt, projets de voyage et autres détails personnels. Les registres publics, les sites de recherche de personnes, les annuaires et les courtiers en données peuvent fournir des informations supplémentaires comme des coordonnées, adresses et données démographiques.
Méthodes physiques
Les escrocs peuvent aussi collecter des informations hors ligne. Le shoulder surfing consiste à observer quelqu’un saisir un PIN ou d’autres informations sensibles en public.
Des dispositifs de skimming peuvent capturer les données de carte de paiement, tandis que du courrier volé peut contenir des relevés bancaires, des informations de compte ou des documents d’identité. Des papiers jetés sans précaution peuvent aussi exposer des informations personnelles si leur destruction n’est pas sécurisée.
Que peuvent faire les escrocs avec vos informations personnelles?
L’usage que peuvent faire les escrocs des informations personnelles dépend des détails qu’ils obtiennent. Même une adresse e‑mail ou un numéro de téléphone peut servir à des hameçonnages ou d’autres arnaques ciblées, tandis que des informations supplémentaires permettent des usurpations d’identité, des détournements de compte ou des impostures plus convaincantes.
Par exemple, un escroc pourrait combiner une adresse e‑mail révélée dans une violation de données avec le nom d’un employeur trouvé sur les réseaux sociaux. Il pourrait alors envoyer un message d’hameçonnage qui semble provenir du service IT de l’entreprise, rendant la demande plus crédible.
Le fait de connaître des détails personnels authentiques ne rend pas un appelant ou un message digne de confiance.
Les escrocs peuvent utiliser différents types d’informations personnelles à des fins variées:
|
Informations exposées |
Ce que les escrocs peuvent en faire |
|
Adresses e‑mail et numéros de téléphone |
Envoyer des messages d’hameçonnage ciblés, passer des appels frauduleux ou envoyer de fausses notifications de compte. |
|
Noms d’utilisateur et mots de passe |
Tenter d’accéder aux comptes ou tester la réutilisation des identifiants sur d’autres services. |
|
Détails de carte de paiement ou bancaires |
Tenter des transactions non autorisées ou commettre une fraude financière, selon l’étendue des informations obtenues. |
|
Noms, adresses et informations de réseaux sociaux |
Se faire passer pour des contacts de confiance ou rendre les arnaques plus crédibles. |
|
Documents d’identité et données sensibles |
Tenter une usurpation d’identité (identity theft), faire des demandes frauduleuses ou usurper des comptes. |
|
Cookies de navigateur et sessions actives |
Potentiellement détourner des comptes sur lesquels vous êtes déjà connecté sans ressaisir le mot de passe. |
Que devez‑vous faire si un escroc a vos informations personnelles?
La première étape consiste à identifier quelles informations personnelles ont pu être exposées. La réponse appropriée dépend du type de données en cause, de l’accès éventuel à un compte et de l’éventuelle compromission d’un appareil.
|
Informations exposées |
Risque principal |
Que faire |
|
Mots de passe ou identifiants de compte |
Détournement de compte et accès non autorisé |
Changez les mots de passe concernés, y compris sur les autres comptes où ils ont été réutilisés. Activez l’authentification à deux facteurs (2FA), vérifiez l’activité des comptes et déconnectez les sessions inconnues. |
|
Détails de carte de paiement ou bancaires |
Paiements non autorisés et fraude financière |
Contactez immédiatement votre banque ou l’émetteur de la carte. Demandez si la carte ou le compte doit être bloqué ou remplacé et vérifiez les transactions récentes. |
|
Documents d’identité ou données sensibles |
Usurpation d’identité et impostures |
Contactez l’autorité ou le service émetteur concerné pour obtenir des conseils. Surveillez l’apparition de comptes ou de demandes inhabituels faits en votre nom et signalez toute usurpation d’identité suspectée. |
|
Adresse e‑mail ou numéro de téléphone |
Hameçonnage, appels frauduleux et usurpation ciblée |
Soyez prudent avec les messages et appels inattendus, surtout ceux contenant des informations personnelles authentiques. Évitez les liens suspects et vérifiez les demandes par un canal officiel avant de divulguer des informations. |
|
Cookies de navigateur, sessions actives ou données liées à un logiciel malveillant |
Détournement de session et vol supplémentaire d’identifiants |
Vérifiez et nettoyez l’appareil affecté avec un logiciel de sécurité de confiance. Changez ensuite les mots de passe importants depuis un appareil sain, révoquez les sessions actives si possible et examinez l’activité des comptes. |
Continuez de surveiller les comptes importants pour détecter des connexions suspectes, des tentatives de réinitialisation de mot de passe et des transactions non autorisées. Signalez toute utilisation frauduleuse confirmée au prestataire ou à l’organisation concernée.
Comment protéger vos informations personnelles contre les escrocs?
Protéger ses informations personnelles commence par rendre plus difficile la collecte d’éléments utiles par les escrocs. Méfiez‑vous des messages ou appels inattendus, surtout lorsqu’ils créent un sentiment d’urgence ou demandent un accès au compte. Même si une demande semble provenir d’une organisation connue, vérifiez‑la via un canal officiel avant de partager des informations ou d’accorder un accès.
Les comptes doivent aussi être solidement protégés. Utilisez un mot de passe différent pour chaque compte en ligne. Ceux‑ci peuvent être conservés dans un gestionnaire de mots de passe réputé. Il est également conseillé d’activer l’authentification multifacteur (MFA, multi‑factor authentication) ou, quand il n’y a que deux facteurs, l’authentification à deux facteurs (2FA) là où c’est disponible. Cela signifie que le mot de passe seul peut ne pas suffire pour accéder au compte.
Les appareils doivent aussi être protégés contre les logiciels malveillants et les infostealers. Téléchargez les applications et logiciels depuis des sources fiables, installez rapidement les mises à jour de sécurité et utilisez un logiciel de sécurité réputé capable de détecter les fichiers, sites et autres menaces malveillantes.
Limitez les informations personnelles disponibles en ligne en revoyant les paramètres de confidentialité des réseaux sociaux et en évitant de publier des détails inutiles comme les dates d’anniversaire, informations familiales ou projets de voyage. Supprimez les comptes inutilisés et retirez vos informations des services en ligne que vous n’utilisez plus.
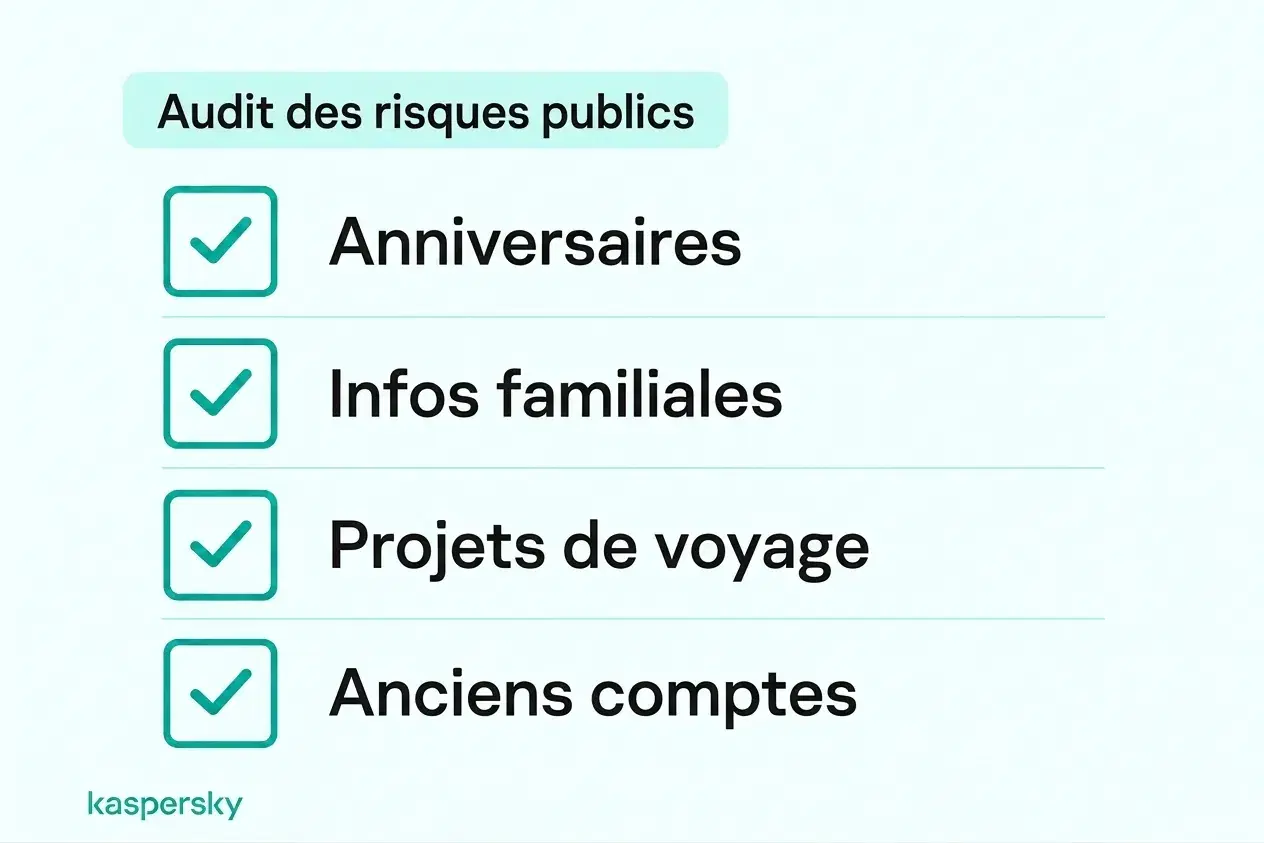
Faites attention aux notifications de violation de données et aux alertes de connexion suspecte. Ces précautions ne peuvent pas empêcher toutes les fuites, mais elles réduisent votre exposition et vous aident à réagir avant que des informations volées ne soient utilisées.
Kaspersky Premium combine une protection antivirus avec des outils conçus pour bloquer les sites malveillants et les tentatives d’hameçonnage, détecter les fuites de données et de mots de passe, et gérer les mots de passe en toute sécurité.
Testé indépendamment et primé par les laboratoires de référence du secteur.



Articles connexes:
- Que savez‑vous des sites d’arnaque?
- Comment éviter efficacement les attaques d’ingénierie sociale?
- Quelles sont les meilleures astuces pour prévenir l’hameçonnage et vous protéger?
- Comment éviter le vol de données
Produits recommandés:
- Kaspersky Premium
- Téléchargez un essai gratuit de 30 jours de notre offre Premium
- Kaspersky Mobile Security
FAQs
Un escroc peut‑il obtenir vos informations rien qu’avec un SMS ou un appel?
Habituellement non à partir du seul SMS ou appel. Le risque majeur survient si le destinataire clique sur un lien malveillant, répond en fournissant des informations personnelles, installe un logiciel ou accorde l’accès à un appareil. Répondre peut aussi confirmer qu’un numéro de téléphone est actif. Il est préférable de bloquer et supprimer les messages suspects.
Quelqu’un peut‑il vous voler votre identité avec seulement votre nom et votre adresse?
Généralement non avec seulement un nom et une adresse, bien que ces éléments puissent rendre des arnaques ciblées et des tentatives d’usurpation plus convaincantes. L’usurpation d’identité nécessite en général des informations supplémentaires, comme une date de naissance, des détails ID, des identifiants de compte ou d’autres données personnelles.
Quelles informations un escroc a‑t‑il besoin pour accéder à votre compte bancaire?
Un nom et un numéro de compte seuls ne suffisent généralement pas pour accéder à la banque en ligne. Les escrocs ont typiquement besoin d’informations d’authentification supplémentaires, comme des identifiants de connexion, des codes de sécurité, ou l’accès à un appareil de confiance, une session active ou un écran connecté.
Comment savoir si votre carte a été skimmée?
Il peut être difficile de le constater sur la machine elle‑même. Une fente de carte lâche ou inhabituelle ou une pièce jointe suspecte peut alerter. Des transactions non autorisées ou des alertes de la banque sont souvent les signes les plus clairs que les détails de la carte ont pu être compromis.