Pourquoi les petites entreprises attirent‑elles les hackers?
Les petites entreprises attirent les hackers parce qu’elles traitent des données et des transactions financières précieuses tout en disposant parfois de moins de moyens pour protéger leurs systèmes. Les cybercriminels exploitent ces opportunités pour voler de l’argent, compromettre des comptes ou obtenir un accès à des organisations plus importantes.
Toutes les attaques ne visent pas une entreprise en particulier. De nombreuses cyberattaques sont automatisées ou diffusées largement: les attaquants utilisent des outils pour repérer des systèmes exposés et des failles de sécurité courantes. D’autres s’en prennent délibérément à des sociétés, à des employés, à des relations fournisseurs ou à des processus de paiement spécifiques.
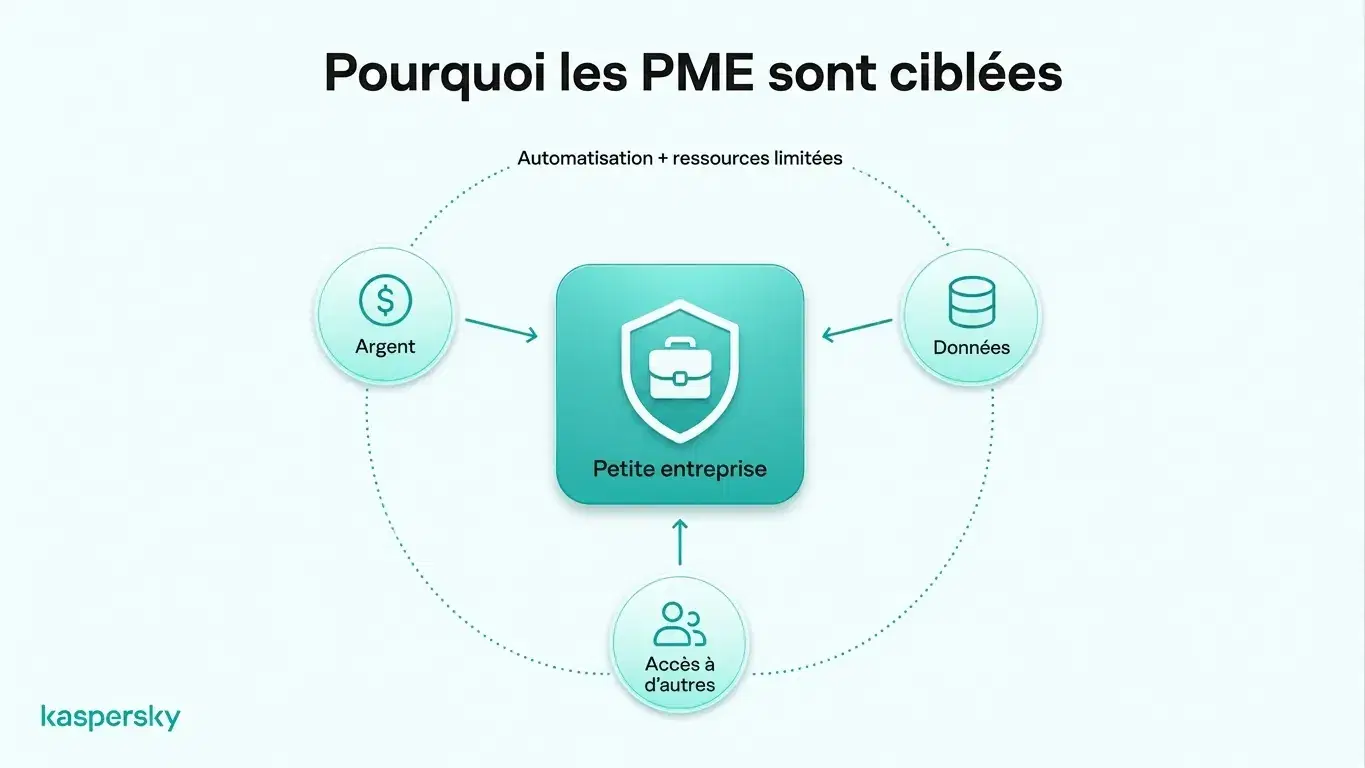
L’argent est une motivation évidente. Les attaquants peuvent tenter de dérober des fonds sur des comptes professionnels ou de commettre d’autres formes de fraude financière. Les rançons constituent une voie directe pour monétiser une attaque.
Les petites entreprises peuvent conserver des informations précieuses: données clients, dossiers du personnel, identifiants de connexion et informations commerciales sensibles. Leurs liens avec de plus grandes organisations peuvent aussi les rendre intéressantes pour les attaquants, qui peuvent parfois utiliser un fournisseur compromis pour atteindre d’autres entreprises.
Un autre facteur tient aux ressources. Les structures plus petites disposent souvent de moins de support IT et de processus formels de cybersécurité en nombre limité. Cela ne signifie pas que toutes les petites entreprises sont vulnérables, mais ces contraintes rendent parfois plus difficile l’identification et la correction rapide des faiblesses courantes.
L'essentiel à retenir:
- Les petites entreprises peuvent être visées directement, mais beaucoup d’attaques sont opportunistes ou automatisées plutôt que ciblées individuellement.
- Les cybercriminels recherchent des paiements frauduleux, des rançons, l’accès à des comptes professionnels ou des données clients et d’entreprise précieuses.
- Les courriels professionnels, les identifiants d’employés, les fichiers clients et les relations avec les fournisseurs peuvent rendre une petite société attractive pour une attaque.
- Les connexions avec de plus grandes organisations créent un risque lié à la chaîne d'approvisionnement, faisant des petites entreprises des tremplins possibles vers d’autres cibles.
- Des ressources IT limitées et des processus de sécurité insuffisants augmentent l’exposition si des faiblesses courantes ne sont pas corrigées.
- Des protections de base — authentification multifacteur, mots de passe uniques, mises à jour de sécurité, sécurité des terminaux, formation des employés et sauvegardes testées — réduisent de nombreux risques les plus fréquents.
Comment les hackers attaquent‑ils les petites entreprises?
Les hackers s’en prennent souvent aux petites entreprises par l’hameçonnage, l’ingénierie sociale, le vol d’identifiants, les logiciels malveillants, les rançongiciels et les logiciels non patchés. Ces méthodes permettent d’accéder à des comptes professionnels, à des informations sensibles ou à des systèmes critiques sans techniques particulièrement sophistiquées.
Hameçonnage et compromission de la messagerie professionnelle
Les courriels d’hameçonnage, les fausses pages de connexion, l’usurpation d’identité et d’autres formes d’ingénierie sociale servent couramment à voler des identifiants ou à manipuler des paiements.
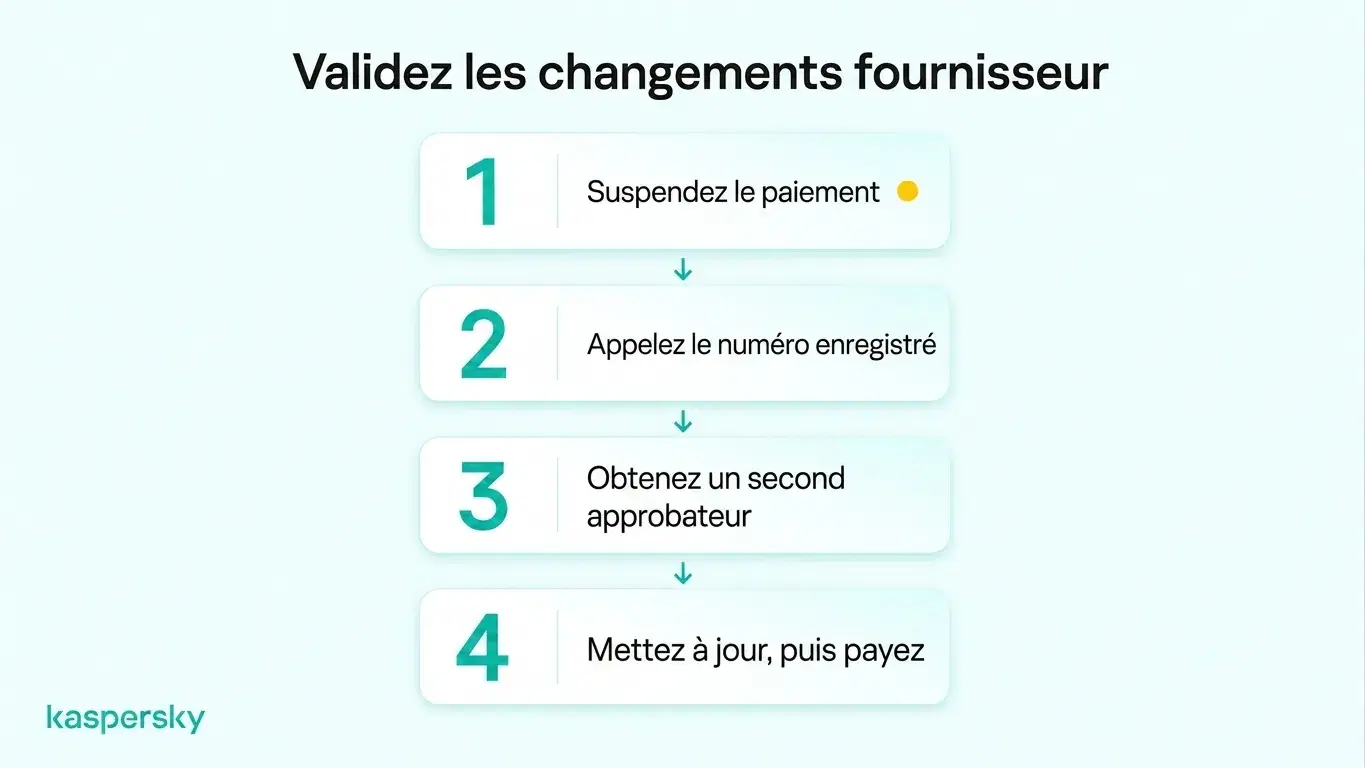
Un exemple typique: une fausse facture fournisseur. L’attaquant se fait passer pour un fournisseur connu et envoie une facture apparemment légitime, mais avec des coordonnées bancaires modifiées. Si le changement n’est pas vérifié par un canal indépendant, l’entreprise peut verser les fonds directement à l’attaquant.
Logiciels malveillants et rançongiciels
Les logiciels malveillants peuvent voler des informations, surveiller l’activité ou donner un accès non autorisé aux appareils. Les rançongiciels peuvent chiffrer les fichiers professionnels et perturber les opérations. Certaines attaques par rançongiciel impliquent aussi l’exfiltration de données sensibles et la menace de les publier si la rançon n’est pas payée.
Identifiants compromis
Des mots de passe faibles ou compromis permettent aux attaquants d’accéder à la messagerie professionnelle et à d’autres comptes. Une fois à l’intérieur, ils peuvent lire des messages, usurper des employés ou utiliser des comptes de confiance pour cibler clients et fournisseurs.
Vulnérabilités logicielles
Des applications non patchées et des outils d’accès à distance mal configurés peuvent offrir des points d’entrée. Maintenir les logiciels supportés et à jour permet de combler des failles connues avant que les attaquants ne les exploitent.
Que se passe‑t‑il lorsqu’une petite entreprise se fait pirater?
Une cyberattaque réussie peut coûter de l’argent à une petite entreprise, interrompre son activité quotidienne, exposer des informations sensibles et entamer la confiance des clients. Les conséquences peuvent être particulièrement lourdes pour les sociétés disposant de peu de réserves financières ou de moyens de reprise rapide.
Les pertes financières sont souvent la première conséquence: paiements frauduleux, frais de remise en état, perte d’activité, remplacement de systèmes ou demandes d’extorsion. Ces coûts peuvent être difficiles à absorber pour beaucoup de petites structures.
La perturbation opérationnelle est particulièrement problématique: si des comptes essentiels, des fichiers, des systèmes de paiement ou des services cloud deviennent indisponibles, l’activité quotidienne peut s’arrêter. Sans support IT dédié, le rétablissement et la reprise normale prennent souvent plus de temps.
Les cyberattaques peuvent aussi entraîner des fuites de données qui exposent des informations client, employé ou confidentielles. Selon la nature des données et la réglementation applicable, l’entreprise devra peut‑être enquêter, notifier les personnes concernées et/ou signaler l’incident aux autorités compétentes.
Les clients et partenaires peuvent perdre confiance si des données sensibles sont divulguées ou si les services sont interrompus — un dommage particulièrement grave pour les petites entreprises dépendantes de la clientèle régulière et des relations à long terme.
Comment les petites entreprises peuvent‑elles se protéger des hackers?
Les petites entreprises peuvent réduire les risques d’attaque en sécurisant les comptes par des mots de passe robustes et l’authentification multifacteur, en maintenant les appareils à jour, en déployant une sécurité des terminaux fiable et en formant les employés à repérer l’ingénierie sociale. Des sauvegardes régulières et des procédures claires de signalement d’incident renforcent la résilience.
Sécurisez les comptes professionnels. Utilisez des mots de passe forts et uniques pour les comptes de l’entreprise et stockez‑les dans un gestionnaire de mots de passe reconnu plutôt que de réutiliser des identifiants.
Activez l’authentification multifacteur (MFA) pour les comptes importants: messagerie, plateformes cloud, services financiers et comptes administrateurs. Limitez les droits d’accès des employés aux systèmes et informations strictement nécessaires à leur rôle.
Protégez les appareils et les logiciels. Les ordinateurs portables, téléphones et autres équipements professionnels doivent recevoir rapidement les mises à jour de sécurité. Une protection des terminaux fiable aide aussi à détecter et bloquer maliciels, rançongiciels, sites malveillants et autres menaces. Remplacez ou mettez hors service les logiciels obsolètes ou non supportés qui donnent accès à des systèmes importants.
Testé indépendamment et primé par les laboratoires leaders du secteur.



Les employés doivent savoir reconnaître l’hameçonnage et les demandes de paiement inhabituelles. Les entreprises devraient aussi mettre en place des procédures simples de vérification afin que le personnel ne doive pas se fier à l’authenticité d’un courriel ou d’un message.
Préparez‑vous aux incidents de sécurité. Conservez des sauvegardes sécurisées des données critiques et testez‑les périodiquement pour vous assurer que la restauration est possible. Les employés doivent aussi savoir qui contacter en cas de message suspect, de perte d’appareil ou de compromission potentielle d’un compte.
Articles connexes:
- Que sont les sites d’arnaque et comment les éviter?
- De quoi les logiciels malveillants ont‑ils besoin pour prospérer
- Comment éviter le vol de données
- Pourquoi la cybersécurité des petites entreprises est‑elle critique pour votre protection?
Produits recommandés:
- Kaspersky Premium
- Téléchargez un essai gratuit de 30 jours de notre formule Premium
- Kaspersky Mobile Security
FAQs
Les hackers peuvent‑ils attaquer une petite entreprise qui n’a pas de site web?
Oui. Un site web n’est qu’un point d’entrée possible. Les attaquants peuvent viser la messagerie professionnelle, les comptes cloud, les appareils des employés, les services d’accès à distance, les mots de passe et les fournisseurs, même si l’entreprise n’a pas de site public.
Comment une petite entreprise peut‑elle détecter qu’un hacker a accédé à ses systèmes?
Les signes avant‑cours peuvent inclure des alertes de connexion inconnues, des modifications inattendues de mots de passe, de nouvelles règles de transfert dans la messagerie, des paiements inhabituels, des logiciels inconnus ou des appareils qui se comportent différemment. Les logiciels de sécurité et les journaux d’activité des comptes aident aussi à repérer un accès suspect.
Qui est responsable de la sécurité dans le cloud?
La sécurité cloud est généralement une responsabilité partagée entre le fournisseur et le client. Le fournisseur protège l’infrastructure cloud sous‑jacente, tandis que le client reste responsable de la sécurité des comptes, des permissions d’accès, des configurations et des données qu’il stocke. La répartition exacte dépend du type de service cloud utilisé.
Quels secteurs sont les plus souvent ciblés par les cyberattaques?
D’après le Verizon Data Breach Investigations Report (DBIR) 2026, les secteurs de la fabrication, des services professionnels, de l’administration publique, de la santé et de la finance ont enregistré certains des plus forts taux de fuites de données confirmées. Néanmoins, des entreprises de tous secteurs et de toutes tailles sont exposées au risque cybernétique.