Qu'est‑ce que la sécurité des applications mobiles?
La sécurité des applications mobiles, ou sécurité des apps mobiles, est l'ensemble des pratiques visant à protéger les applications mobiles, les données qu'elles traitent et les services auxquels elles se connectent contre les accès non autorisés, les usages abusifs et les cyberattaques.
C'est important parce que les applications mobiles servent souvent à des activités sensibles — banque, achats, messagerie ou accès aux systèmes professionnels. Une faille dans une application peut exposer des informations personnelles, des identifiants de connexion, des données de paiement ou des fichiers d'entreprise.
La sécurité des applications mobiles se distingue de la sécurité des appareils mobiles, qui vise à protéger le téléphone ou la tablette en tant qu'appareil. Elle diffère aussi de la protection de la vie privée des applications, qui concerne la collecte et le partage des données personnelles.
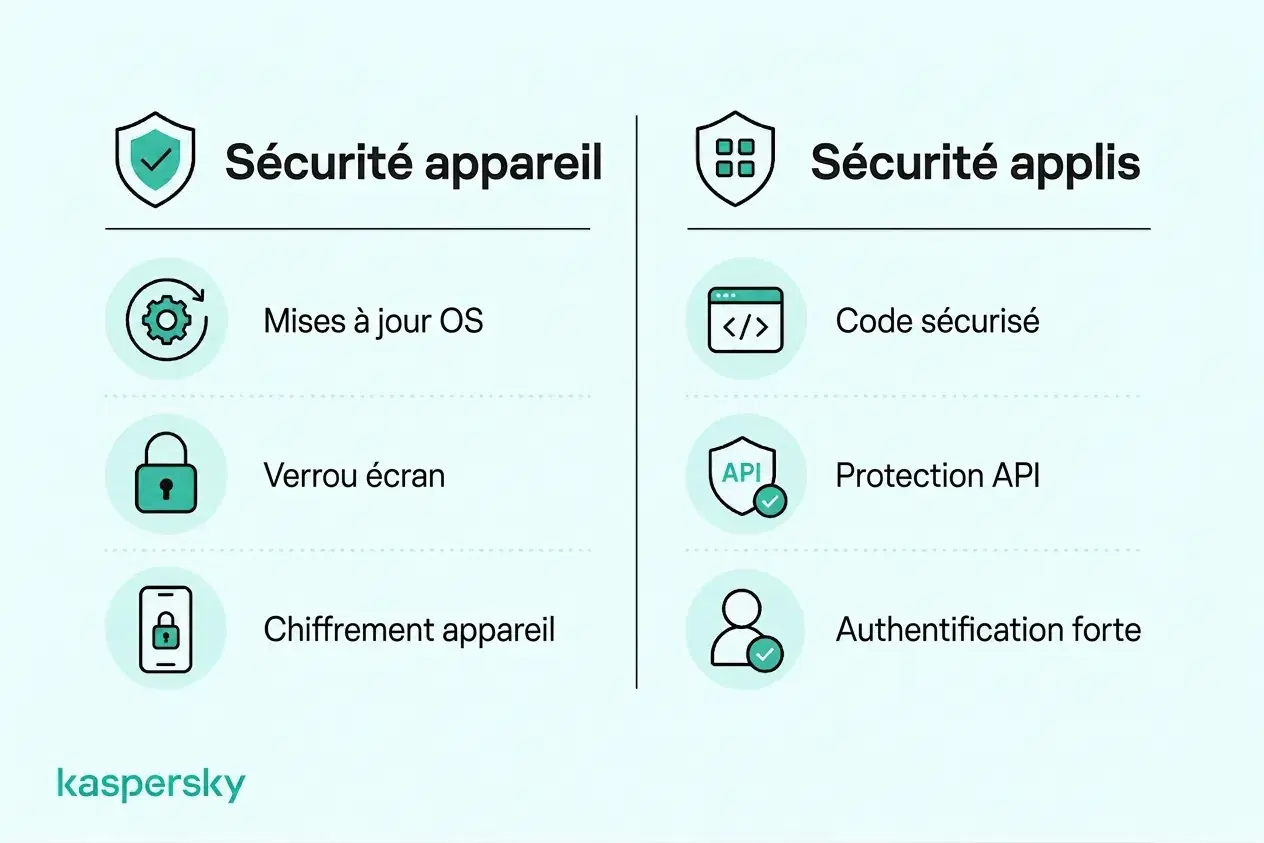
La responsabilité est partagée: les développeurs doivent construire et tester des applications en sécurité, les organisations doivent gérer les accès et protéger les systèmes connectés, et les utilisateurs doivent maintenir les applications à jour et protéger leurs comptes et leurs données.
- La sécurité des applications mobiles protège les apps, les données des utilisateurs et les services auxquels elles se connectent.
- Les risques courants incluent le stockage de données non sécurisé, une authentification faible, des APIs vulnérables, des applications malveillantes et des composants obsolètes.
- Les développeurs sont responsables d'une conception, d'un codage, de tests et d'une maintenance sécurisés.
- Les utilisateurs réduisent les risques en installant des applications de confiance, en examinant les autorisations, en gardant le logiciel à jour et en protégeant leurs comptes.
- Les entreprises doivent contrôler l'accès aux applications et aux données professionnelles, en particulier sur les appareils appartenant à l'entreprise et BYOD.
- La sécurité des applications mobiles est liée à la sécurité des appareils et à la vie privée, mais ce n'est pas la même chose.
Quelles sont les menaces et vulnérabilités les plus fréquentes pour les applications mobiles?
Une vulnérabilité est une faiblesse dans une application ou ses systèmes de support. Les méthodes d'attaque sont les moyens d'exploiter ces faiblesses. Les conséquences vont de la perte de données à des pertes financières quasi immédiates.
Les risques courants concernent aussi bien les applications Android qu'iOS et recoupent les éléments mis en avant dans le OWASP Mobile Top 10, notamment la gestion non sécurisée des données, une authentification faible, des communications vulnérables et des composants logiciels non sécurisés. Ces faiblesses peuvent toucher des applications bancaires, de commerce, de messagerie ou des logiciels professionnels.
Stockage et communication de données non sécurisés
Des informations sensibles peuvent être exposées si une application les stocke de manière non sécurisée sur l'appareil, les transmet via des connexions mal protégées ou s'appuie sur des APIs vulnérables.
Cela met en danger des informations personnelles, des identifiants, des données de paiement et des données professionnelles. Une application financière non sécurisée pourrait divulguer les détails des transactions; une application d'entreprise vulnérable pourrait fuir des dossiers clients ou des documents confidentiels.
Authentification et contrôles d'accès faibles
Une authentification insuffisante, une gestion de session non sûre ou une autorisation faible peuvent permettre à des attaquants d'accéder à des comptes ou des informations qu'ils ne devraient pas atteindre.
Les conséquences possibles incluent la prise de contrôle de comptes, l'élévation de privilèges ou l'accès aux données d'un autre utilisateur. Dans une application de commerce, cela peut exposer des moyens de paiement enregistrés; dans une application d'entreprise, cela peut autoriser un utilisateur non autorisé à consulter des fonctions administratives.
Logiciels malveillants, altération d'app et rétro‑ingénierie
Les menaces mobiles comprennent des applications malveillantes, des logiciels espions, des chevaux de Troie bancaires et des versions falsifiées d'applications légitimes. Leur objectif peut être le vol d'identifiants, la surveillance d'activité ou la redirection de paiements.
La rétro‑ingénierie consiste à analyser le code ou le comportement d'une application pour comprendre son fonctionnement. Si elle sert la recherche légitime, les attaquants peuvent l'utiliser pour trouver des failles ou contourner des protections. L'altération d'application correspond à des modifications non autorisées qui peuvent altérer la fonctionnalité, compromettre des contrôles de sécurité ou faciliter la fraude. Par ailleurs, des applications légitimes peuvent elles‑mêmes contenir des vulnérabilités exploitables par des attaquants.
Logiciels obsolètes et composants vulnérables
Les applications dépendent souvent de SDKs, de bibliothèques et d'autres composants logiciels. Si ceux‑ci sont obsolètes ou vulnérables, ils peuvent introduire des faiblesses même lorsque le code propre à l'application est bien conçu.
Les applications non corrigées et les composants non pris en charge sont particulièrement dangereux car des vulnérabilités connues peuvent rester exploitables. Les problèmes de chaîne d'approvisionnement logicielle peuvent aussi affecter simultanément de nombreuses applications dépendant du même composant tiers vulnérable.
Que doit contenir une checklist de sécurité des applications mobiles?
Une checklist de sécurité pour applications mobiles doit couvrir cinq domaines clés: architecture et autorisations, authentification et autorisation, stockage des données et confidentialité, communication réseau et APIs, et intégrité de l'application et tests.
Ces protections doivent être prises en compte tout au long du développement et de la maintenance d'une application. Les développeurs et organisations exploitant des services mobiles sont principalement responsables de leur mise en œuvre, en s'appuyant, par exemple, sur le OWASP Mobile Application Security Verification Standard (MASVS) ainsi que sur les recommandations de sécurité Android et iOS.
Architecture sécurisée et gestion des autorisations
Les applications doivent respecter le principe du moindre privilège: donner aux composants, services et utilisateurs seulement les accès nécessaires.
Les développeurs doivent éviter les mots de passe codés en dur, les clés API et autres secrets, et minimiser l'exposition inutile d'informations sensibles. Les SDKs et dépendances tiers doivent être évalués pour leurs vulnérabilités tout au long de leur cycle de vie, et l'architecture de l'application doit limiter l'impact en cas de compromission d'un composant.
Authentification et autorisation
L'authentification doit vérifier les utilisateurs de manière sûre, tandis que l'autorisation doit contrôler ce que chaque utilisateur peut faire. Les décisions d'accès importantes doivent être appliquées côté serveur plutôt que reposées uniquement sur l'application mobile.
Les applications doivent prendre en charge des MFA appropriés et une récupération de compte sécurisée. Les jetons d'authentification doivent être protégés par un stockage sécurisé et une gestion prudente des sessions afin d'empêcher l'accès à des fonctions ou informations hors des permissions de l'utilisateur.
Stockage sécurisé des données et confidentialité
Le chiffrement au sein des applications mobiles aide à protéger les informations sensibles stockées sur les appareils et sur les systèmes backend. Combiné à des contrôles d'accès appropriés et à une gestion sûre des clés, le chiffrement réduit le risque d'exposition non autorisée des données.
Android Keystore peut stocker de manière sécurisée les clés cryptographiques sur les appareils Android. Le trousseau iOS (Keychain) offre un stockage protégé pour les identifiants et autres petites données sensibles. Ces mécanismes ne doivent toutefois pas justifier de conserver plus d'informations que nécessaire.
Les applications doivent aussi minimiser la collecte et la conservation inutiles et empêcher que des données sensibles n'apparaissent dans les journaux, les sauvegardes, les notifications ou des interfaces exposées.
Communication réseau sécurisée et APIs
La communication entre l'application et ses serveurs doit utiliser HTTPS avec des TLS correctement configurés.
APIs doit exiger une authentification et une autorisation sécurisées et valider les requêtes côté serveur. Des protections supplémentaires contre l'interception ou la manipulation peuvent être nécessaires pour les applications à risque élevé, mais les données sensibles ne doivent jamais transiter par des canaux non sécurisés.
Intégrité de l'application et tests de sécurité
Les contrôles d'intégrité d'application aident à détecter ou décourager les modifications non autorisées, tandis que les tests de sécurité des applications mobiles identifient les vulnérabilités avant que les attaquants ne puissent les exploiter. Ensemble, ces mesures aident les développeurs à réduire les risques tout au long du cycle de vie d'une application.
L'obfuscation du code, les vérifications d'intégrité et les protections à l'exécution peuvent rendre la rétro‑ingénierie et l'altération plus difficiles. Toutefois, ces mesures ne garantissent pas qu'une application soit totalement à l'abri des attaques.
Les tests de sécurité doivent être intégrés au développement plutôt que réalisés uniquement en fin de cycle. Ils peuvent inclure:
- SAST: examiner le code source ou les binaires à la recherche de faiblesses de sécurité.
- DAST: tester l'application en fonctionnement pour détecter des comportements exploitables.
- Évaluations de vulnérabilité: identifier et prioriser les faiblesses connues.
- Test d'intrusion: simuler des attaques réalistes pour vérifier si les vulnérabilités identifiées peuvent être exploitées.
Les tests doivent être répétés après des modifications importantes de l'application et à mesure que de nouvelles menaces ou vulnérabilités apparaissent.
|
Zone de sécurité |
Questions clés de vérification |
|
Architecture et autorisations |
L'application respecte‑t‑elle le principe du moindre privilège? Les dépendances tierces sont‑elles évaluées pour leurs vulnérabilités? |
|
Authentification et autorisation |
Les utilisateurs sont‑ils vérifiés de manière sécurisée? Les contrôles d'accès sont‑ils appliqués côté serveur? |
|
Stockage des données et confidentialité |
Les informations sensibles sont‑elles protégées en stockage? La collecte de données inutiles est‑elle évitée? |
|
Communication réseau |
Les connexions app‑serveur sont‑elles chiffrées? Les APIs sont‑ils correctement sécurisés? |
|
Intégrité de l'application et tests |
L'application est‑elle protégée contre les risques d'altération pertinents? Des tests de sécurité sont‑ils effectués régulièrement? |
Comment améliorer la sécurité des applications mobiles?
La sécurité des applications mobiles dépend autant de la manière dont les applications sont conçues que de leur usage. Les développeurs sont responsables d'une conception, d'un codage, de tests et d'une protection des backend sûrs, tandis que les particuliers et les entreprises peuvent réduire les risques en choisissant des applications plus sûres, en renforçant la sécurité des comptes, en gérant les autorisations et en contrôlant les appareils.
Les logiciels de sécurité peuvent ajouter une couche de protection contre certaines menaces, comme le malware, le phishing et les liens malveillants, mais ils ne peuvent pas corriger un code applicatif vulnérable ni des failles côté fournisseur backend.
Bonnes pratiques de sécurité des applications mobiles pour les particuliers
- Téléchargez les applications depuis des sources de confiance: privilégiez les boutiques d'applications reconnues, vérifiez l'éditeur et soyez prudent avec les fichiers APK ou les liens d'installation inconnus.
- Examinez les autorisations: limitez l'accès inutile à la localisation, aux contacts, à la caméra, au microphone et autres données sensibles.
- Maintenez les applications à jour: installez rapidement les mises à jour de l'application et du système d'exploitation et supprimez les applications inutilisées ou non supportées.
- Protégez vos comptes: utilisez des mots de passe uniques, un gestionnaire de mots de passe et l'MFA lorsque disponible.
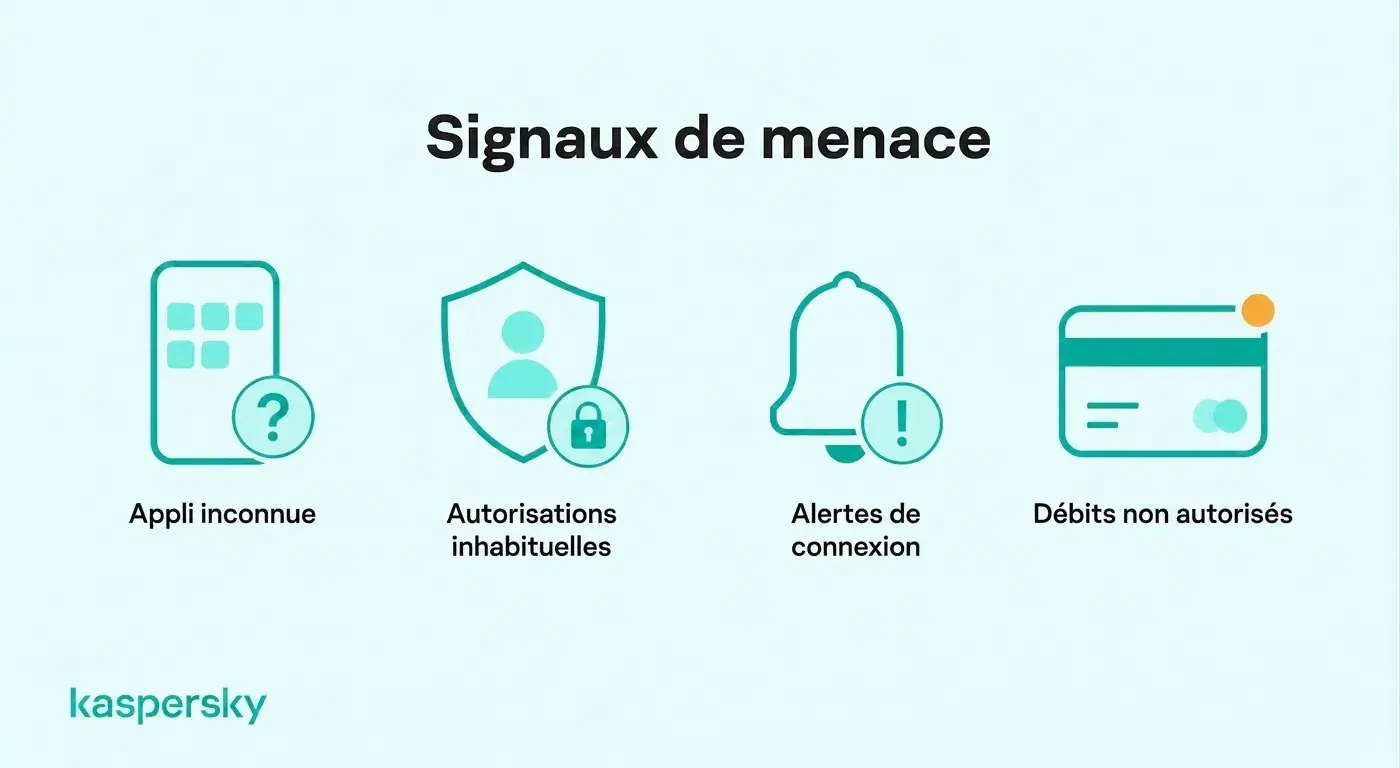
- Surveillez les comportements suspects: enquêtez sur des applications inconnues, des demandes d'autorisation inattendues, des alertes de connexion inhabituelles ou des activités de compte non autorisées.
- Utilisez un logiciel de sécurité adapté: choisissez une protection mobile réputée qui peut aider à détecter les applications malveillantes, le phishing et les liens dangereux, selon l'appareil et les fonctionnalités prises en charge.
Évalué indépendamment et primé par les principaux laboratoires du secteur.
Bonnes pratiques de sécurité des applications mobiles pour les petites entreprises
Les petites entreprises doivent combiner des consignes aux employés avec des contrôles sur les applications mobiles autorisées à accéder aux informations de l'entreprise.
- Contrôlez l'utilisation des applications: définissez les applications approuvées pour accéder aux systèmes et aux données de l'entreprise.
- Sécurisez les comptes professionnels: exigez des MFA appropriés et limitez les permissions des employés en fonction de leurs responsabilités.
- Gérez les risques mobiles: définissez des exigences minimales de sécurité pour les appareils appartenant à l'entreprise et BYOD accédant aux applications professionnelles.
- Protégez les informations de l'entreprise: limitez l'accès inutile aux dossiers clients, aux documents confidentiels et aux services cloud connectés.
- Formez les employés: aidez le personnel à reconnaître les applications malveillantes, les liens d'installation frauduleux et les demandes de connexion suspectes.
- Utilisez des mesures de sécurité adaptées: combinez la protection des endpoints, la sécurité des comptes, les contrôles d'accès et la sensibilisation des employés plutôt que de compter sur une seule mesure de défense.
Kaspersky Small Office Security peut soutenir une cybersécurité plus large pour les petites entreprises en protégeant les appareils et comptes professionnels pris en charge. Sécurité primée sans équipe IT requise.
Que faire si une application mobile est compromise?
Si vous suspectez qu'une application mobile a été compromise, cessez de l'utiliser, sécurisez les comptes affectés et vérifiez si des informations sensibles ont été exposées. Agir rapidement limite l'accès non autorisé, les pertes financières et les dégâts supplémentaires.
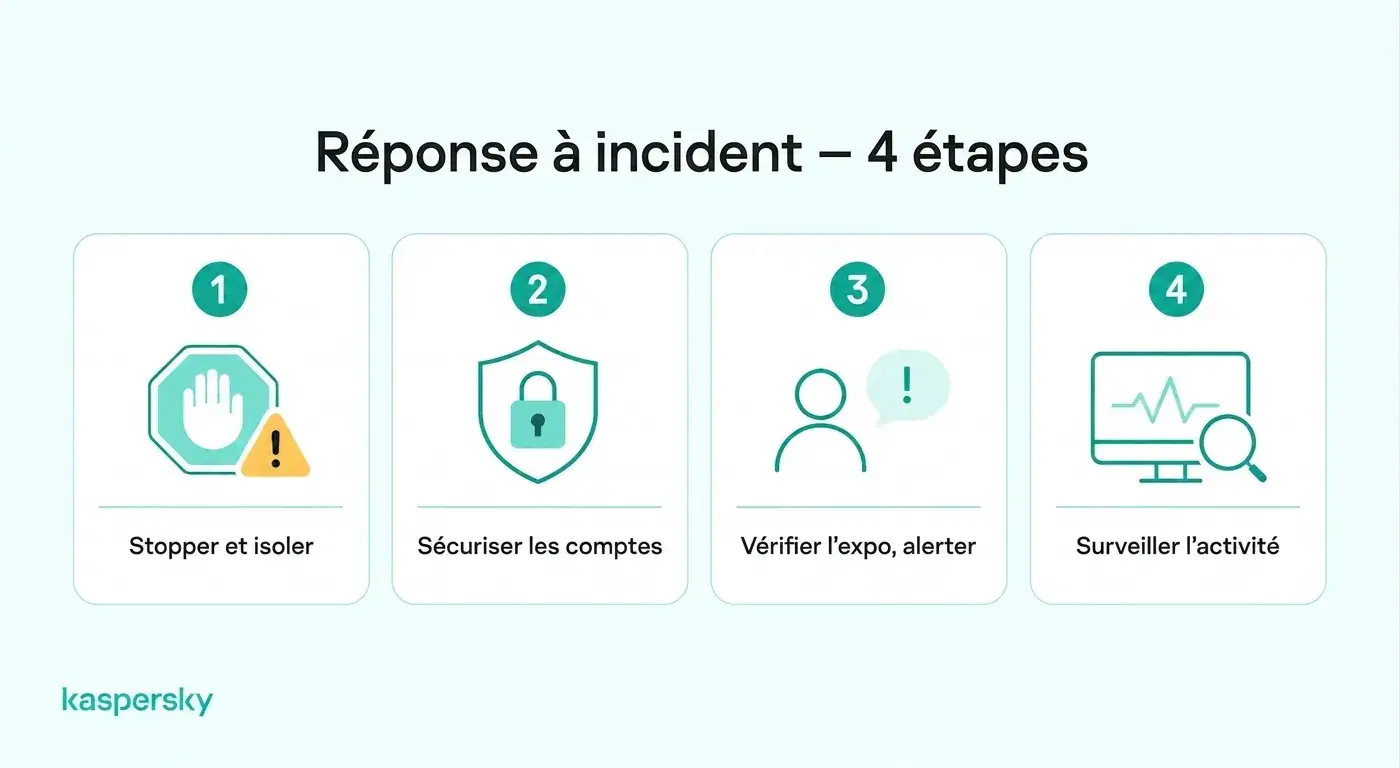
- Identifier une activité suspecte: Recherchez des applications inconnues, des demandes d'autorisations inattendues, des alertes de sécurité, des transactions non autorisées ou une activité de compte inhabituelle.
- Contenir la menace: Cessez d'utiliser l'application concernée. Si un malware est suspecté, déconnectez l'appareil d'internet si nécessaire et supprimez ou isolez l'application malveillante.
- Sécuriser vos comptes: Utilisez un appareil de confiance pour changer les mots de passe potentiellement compromis, révoquer les sessions actives et activer l'authentification multifacteur.
- Vérifier les informations exposées: Déterminez si des données personnelles, des informations de paiement, des identifiants ou des dossiers professionnels ont pu être consultés.
- Notifier les parties concernées: Contactez votre banque si des informations financières sont en risque. Pour des applications d'entreprise, signalez l'incident à votre administrateur IT ou à votre équipe de sécurité.
- Surveiller d'autres menaces: Surveillez les connexions suspectes, les transactions non autorisées et d'autres signes de compromission persistante.
Articles connexes:
- Comment éviter le vol de données?
- Quelles sont les meilleures astuces de sécurité mobile pour les utilisateurs de smartphone?
- Quels sont les conseils essentiels de sécurité Android pour protéger mon appareil?
- Quelles sont les principales différences de sécurité entre Android et iPhone?
Produits recommandés:
- Kaspersky Premium
- Téléchargez un essai gratuit de 30 jours de notre offre Premium
- Kaspersky Mobile Security
FAQs
Comment savoir si une application mobile est sûre?
Il n'existe pas un signe unique prouvant qu'une application est sûre. Des indicateurs utiles sont un éditeur réputé, des mises à jour régulières, des demandes d'autorisations raisonnables, des options de connexion sécurisées et une distribution via des canaux de confiance. Pour les applications à risque élevé, les développeurs doivent aussi suivre des normes reconnues comme OWASP MASVS.
Qu'est‑ce que la surveillance des menaces applicatives mobiles?
La surveillance des menaces applicatives mobiles consiste à observer des signaux provenant d'une application ou d'un appareil pour détecter des activités suspectes telles que l'altération, une signature de code invalide, des requêtes API inhabituelles, l'activité de bots ou d'autres signes d'attaque. Elle aide les développeurs à comprendre comment leurs applications sont ciblées après la mise en production.
Quelle est la différence entre les tests de sécurité des applications mobiles et les tests d'intrusion?
Les tests de sécurité des applications mobiles sont le processus global de vérification d'une application pour détecter des vulnérabilités en utilisant des méthodes comme l'analyse statique, les tests dynamiques, les revues de configuration et les vérifications des dépendances. Le test d'intrusion (pentest) se concentre davantage sur la simulation d'attaques réalistes pour déterminer si des faiblesses identifiées peuvent effectivement être exploitées.
Qu'est‑ce que l'attestation d'application mobile?
L'attestation d'application mobile utilise des éléments fournis par la plateforme pour aider les serveurs à évaluer l'identité et l'intégrité d'une application. Selon le mécanisme, elle peut aider à détecter des modifications non autorisées ou des environnements suspects, mais elle ne garantit pas qu'une application ou un appareil soit totalement sécurisé.